{{ page }}让我的问题处理变得简单了
选择标签:
{{ item.name }}
更多意见:
手机号码:
愿意接受深信服电话回访,以便更及时地处理您反馈的意见
提交建议
{{ tipmsg }}
{{ page }}反馈
在线客服
售后智能客服(深小服)
售后技术问题诊断,7*24小时在线
售前在线咨询
专属商务经理在线服务
{{ page }}让我的问题处理变得简单了
关闭
提交成功!感谢您的反馈~
{{ page }}反馈
温馨提示:如您有技术问题请咨询
在线客服
{{ page }}让我的问题处理变得简单了
选择标签:
{{ item.name }}
更多意见:
手机号码:
愿意接受深信服电话回访,以便更及时地处理您反馈的意见
提交建议
{{ page }}反馈
{{ page }}反馈
温馨提示:如您有技术问题请咨询
在线客服
{{ page }}让我的问题处理变得简单了
选择标签:
{{ item.name }}
更多意见:
标记内容:
{{ dialog_sign_txt }}
手机号码:
愿意接受深信服电话回访,以便更及时地处理您反馈的意见
提交建议
# 热门搜索 #
暂无搜索记录
{{ item }}
# 搜索记录 #
全部删除
完成
暂无搜索历史
{{ item }}
{{getProductJoinVersion(item.product,item.version)}}
查看更多
登录
我的Sangfor
{{user.username}}
UID:{{user.uid}}
账号信息
您可认证深信服产品客户/深信服合作伙伴来提升全站访问权限
前往认证
我绑定的产品
我关注的产品
我的收藏
未读消息
{{unreadMsg}}
退出登录
搜本产品
暂无数据
搜本产品
搜索
{{getProductJoinVersion(item.product,item.version)}}
查看更多
{{ language }}
{{ item.label }}
{{item.name}}
{{subitem.name}}
{{msg}}
我感兴趣的产品线
{{item.name}}
您还没有关注任何产品线,
点击关注
所有产品与服务
未找到与“
{{searchName}}
”相关的产品线,请重新输入
{{item.name}}
{{subitem.name}}
暂无内容
热门产品线
{{item.name}}
暂无内容
安全产品
{{item.name}}
{{item.name}}
{{subitem.name}}
产品设备的SN码哪里查看?
产品设备的网关序号/ID哪里查看?
请联系
智能客服
获取产品版本信息
本页目录
如果未能解决您的问题,您可以使用
在线客服
寻求帮助
此内容仅开放给{{powertip}}
,请您先认证身份
认证为深信服客户
认证为深信服合作伙伴
认证为深信服员工
前往认证
在线客服
{{authTips}}
{{authTips}}
点击了解身份和权限说明
{{showPowerText}}权限:{{getPowerName}}
全选
{{ node.label }}
取消
确定
下载
下载pdf
下载
分享本内容
微博
QQ
QQ 空间
链接复制成功
复制链接
分享
|
{{isCurCollection?'取消收藏':'收藏本内容'}}
{{isCurCollection ? '取消收藏' : '收藏'}}
|
复制MD5
|
工具大小:{{ fileSize }}
建议使用Chrome浏览器访问!
深信服自助服务平台
首页
帮助文档
软件下载
按产品找软件
故障案例
工具专区
按场景找工具
工具全景图
服务支持
生命周期查询
兼容性查询
服务信息查询
在线实验平台
产品安全中心
订单验收材料下载
下一代防火墙AF
安全产品
ITM/SDM
云安全访问服务SASE
行为管理AC
下一代防火墙AF
安智路由器SDW-R
集中管理平台BBC
广域网优化WOC
安全态势感知管理平台SIP/探针STA
可扩展威胁检测响应平台(SAAS XDR+GPT)
可扩展威胁检测响应平台(分布式XDR+GPT)
零信任访问控制系统aTrust
SSL VPN
统一端点安全管理系统aES
下一代端点安全NGES
数据库安全审计DAS
集成安全平台XSec
堡垒机(运维安全管理系统)OSM
日志分析管理系统Sip-Logger
云镜YJ
云安全管理平台CSSP
网闸GAP
新 IT 产品
云计算产品
云管平台SCP
超融合HCI
桌面云aDesk
应用交付AD
深信服aStor统一存储
容器引擎SKE
数据库管理平台DMP
备份一体机-SpecialBackup
备份一体机-EasyProtect
托管云
AICP算力平台
Agent Builder
云运维订阅
【AF】上行流量太小无法修改虚拟线路带宽
【AF】4.X规则库序列提交报错
【AF】应用控制提示策略“可能失效”
【AF】AF6.8 vpn服务无法启用报"IPSEC IKE守护进程启动出错”
【AF】添加路由提示下一跳地址与接口是否在同一网段
【AF】SNMP监控不到AF
【AF】应用控制限制外网访问内网服务器不生效
【AF】应用控制策略显示失效
【AF】安装PDLAN提示虚拟网卡驱动程序未加载
【AF】版本升级报“HA status”的错误信息
【AF】双机主备控角色无法修改
【AF】双机状态正常但是测试对端提示连接服务器失败
【AF】安装linux防篡改报“no cron install in this system”
【AF】对外DoS攻击没有数据
【AF】高可用性双机热备无法读取所有接口
【AF】升级客户端报Can't connect to local MySQL server
【AF】系统故障日志Can't connect to local MySQL server
【AF】VPN服务无法启动报错“FillLocalConfig failed"
【AF】AF 直通日志丢包标记为:Internal IP Address
【AF】IPS、僵尸网络功能无法使用之安全规则库序列号没开
【AF】通过透明部署的AF后,内网PC不能通过DHCP获取IP
【AF】本地子网网段被Lan口IP所在网段包含了
【AF】接口启用WAN属性提示超过线路总数
【AF】接口提示被虚拟线路引用
【AF】流量管理中的虚拟线路规则中只有线路1
【AF】配置VPN内网设置提示:没有更多的vpn内网接口
【AF】隧道间路由提示没有可选的目的路由用户
【AF】虚拟线路列表提示“该线路没有对应的虚拟线路规则”
【AF】巡检结果提示fluxctrld功能未启动
【AF】运行状态中没有“在线用户管理”选项
【AF】静态路由列表中有一条路由显示“无效”
【AF】【接口/区域】链路状态显示为故障
【AF】接口状态显示出感叹号
【AF】标准IPSEC VPN对接不上之第一阶段群类型不匹配
【AF】标准IPSEC VPN对接不上之PFS配置不一样
【AF】sangfor vpn对接不上之分支IP冲突
【AF】Sangfor vpn对接不上之webagent共享密钥不一致
【AF】Sangfor vpn对接不上之OUT IP冲突
【AF】对接标准IPSEC VPN不成功之身份ID不一致
【AF】服务器Linux防篡改客户端防护不生效之内存过高
【AF】短信告警提示未检测到短信猫
【AF】上网慢之连接数跑满
【AF】目的地址转换不生效之长连接导致连接数跑满
【AF】SANGFOR VPN对接分支填域名连接不上总部之非直连
【AF】如何禁止PC访问自身80端口
【AF】直通日志丢包标记为:ACL_Intranet
【AF】设备时间无法同步internet时间之DNS配错导致
【AF】安全规则库无法更新之DNS配错导致
【AF】风险分析扫描端口提示未防护
【AF】设备出口部署,防止外网直接访问控制台的解决办法
【AF】sangforVPN之预共享密钥正确却还提示密钥错误
【AF】6.8版本vpn基本配置没有确定按钮
【AF】测试文件杀毒策略拦截成功,但内置数据中心查询不到日志
【AF】威胁情报预警与处置事件的处理方法
【AF】威胁情报预警与处置之服务器未防护
【AF】安全状况之僵尸网络主机处理方法
【AF】邮件告警日志太多
【AF】Syslog服务器同步日志出现乱码
【AF】设备序列号提示过期或者无效
【AF】访问服务器被方法过滤拦截放通方法
【AF】全局封堵IP没生效之数据不经过AF
【AF】流量管理策略没有限制住迅雷下载之没勾选抑制P2P下行丢包
【AF】AF与AC建立标准IPSEC VPN不成功之多线路导致
【AF】WAF策略应用隐藏不生效之替换出错页面未勾选导致
【AF】配置用户密码认证后未认证也可以ping通外网
【AF】系统日志提示vpn虚拟网卡冲突
【AF】内网网段不能互通之lan区域之间未放通
【AF】设备没有任何安全日志之全局放行了服务器的IP
【AF】LDAP同步不成功之用户数过多
【AF】勾选应用控制策略日志报错:硬盘小于32G不支持
【AF】WEB扫描提示无法连接,建议检查DNS服务器是否配置正确
【AF】跨三层MAC识别失败之snmp数据需要放通
【AF】邮件告警发送失败之密码错误
【AF】双机管理口登陆web控制台出现闪退ping管理口IP丢包
【AF】AF配置流控策略后,在深信服论坛下载文件不受限制
【AF】系统故障日志之ARP防护系统告警
【AF】控制台无法登录之接口/区域未勾选webui权限
【AF】升级失败之前置包未加载
【AF】控制台无法登录之360杀毒软件拦截
【AF】系统故障日志报:存在规则更新没有完成,数据将不查找规则
【AF】主模式系统日志提示:“ID is not match”
【AF】流量管理状态中瞬时速率一直显示为0之开直通的情况
【AF】流控的用户数超过在线用户数
【AF】安全规则库无法更新之没有配置路由
【AF】开直通日志提示“Global Blacklist”
【AF】规则库更新不成功之代理设置导致
【AF】AF禁止流媒体应用后,内网用户还可以观看视频
【AF】双机切换失败之监视口设置错误
【AF】内网pc上不了网 直通日志为check bind mac error
【AF】僵尸网络日志的源ip全为DNS服务器ip处理方法
【AF】IPSEC VPN连接失败之外网线路故障
【AF】封锁攻击者ip目的ip和目的端口为“-”
【AF】恢复配置提示当前语言环境是中文
【AF】抓包取证工具没有手动在界面上配置自动运行
【AF】旁路部署模式下没有任何安全日志之流量未到达AF
【AF】专线对端无法Ping通本端之全端口映射
【AF】PDLAN时常掉线之修改传输模式
【AF】URL过滤不生效之url格式错误
【AF】隧道间路由不通之未启用路由
【AF】数据中心日志导出之后,在本地PC上打不开
【AF】防火墙双机部署怎么通过主机管理地址登录备机
【AF】PC连SSL VPN 访问不到资源之虚拟网卡未安装
【AF】控制台无法登录之登录端口被映射走导致
【AF】并发会话24小时有数据之长连接导致
【AF】目的地址转换端口转换为指定端口不可选
【AF】AF未放通DNS,密码认证用户PC无法弹出认证页面
【AF】GRE连接成功业务不通之Tunnel口加入区域未放通
【AF】接口没有起来之接口联动
【AF】通过SSL VPN登录资源没有显示图标
【AF】第三方对接不成功,系统故障日志提示:隧道封装模式不匹配
【AF】sangfor vpn对接失败,系统故障日志提示:将要连接的对端网段和本端已经接入的网段冲突
【AF】聚合接口无法选择接口联动的接口
【AF】使用客户端程序登录AF的SSL VPN
【AF】修改设备名称提示已加入集中管理不能更改设备名称
【AF】配置接口后提示“错误:IPv4下一跳网关不合法”
【AF】AF启用密码认证后,访问HTTPS网站不弹出认证页面
【AF】SSLVPN之通过域名访问内网服务器
【AF】IPSECVPN之一阶段地址配置正确但是提示拒绝对端连接
【AF】配置vpn时,提示vpn子系统无法在非IE浏览器中进行配置
【AF】登录控制台弹出身份认证页面
【AF】安全运营中心提示规则库连接服务器失败之自动升级未开
【AF】服务器识别未成功之服务器被添加到忽略
【AF】应用控制策略不生效之添加白名单
【AF】ADSL拨号线路掉线没有自动重连之自动拨号未勾选
【AF】双机热备自动同步配置不生效之备机未启用配置同步
【AF】设备没有安全日志之日志设置没勾选内置数据中心
【AF】无法登录控制台之未添加管理ip地址
【AF】如何修改外置数据中心自动删除日志百分比
【AF】AF 7.3以下版本高可用性添加网口监视报错之接口联动
【AF】端口映射不通之指定了源端口
【AF】配置防篡改2.0策略后,网站首页无法访问
【AF】流控不生效之未配置虚拟线路规则
【AF】用户登录SSL VPN后5分钟左右自动超时注销
【AF】SSL登录后无法PING通服务器之需要添加ICMP
【AF】用户登录SSL VPN提示“您所在用户组达到最大在线用户限制”
【AF】浏览器登录SSL提示“您当前使用的浏览器无法正常访问VPN”
【AF】控制台无法登录之已有用户正在使用配置向导
【AF】接口上有流量,但是流量排行没有信息
【AF】单用户流控超出上限需要计算多线路的流控之和
【AF】内置数据中心无法从公网进入之目的地址转换占用85端口
【AF】在线用户数为0
【AF】封锁攻击者IP中设定的封锁时间对网站扫描攻击无效
【AF】流量排行里看到有流量但在在线用户列表却搜索不到该IP
【AF】僵尸网络策略动作拒绝,异常流量的动作却是允许
【AF】虚拟网线部署应用控制策略都放通,数据还是不通
【AF】版本信息一致的设备不能组建双机
【AF】AF7.5.1 SP补丁包无法升级之启用了配置同步
【AF】僵尸网络有拦截日志,外网设备还记录了恶意域名
【AF】访问备机控制台失败之接口没有加HA属性
【AF】策略路由不生效之生效时间
【AF】WAF策略动作是拒绝,WEB登录弱口令防护动作却是允许
【AF】主控角色不能切换之没有选配置同步
【AF】端口映射不通之限定了源IP
【AF】AF7.4版本及以上外网防DOS配置
【AF】IPS攻击源ip自动加入联动封锁
【AF】IPS策略动作与数据中心日志记录日志不一致
【AF】AF路由追踪不可见
【AF】DOS日志提示DNS地址是攻击源,攻击类型是“黑名单中的IP报文”
【AF】VPN连接失败之系统故障日志报错OUT IP无效
【AF】IPSECVPN建立报错随机数异常
【AF】radius账号登录AF WEB控制台失败
【AF】访问http网页正常跳转认证界面,https网页无法跳转认证界面
【AF】邮件告警事件设置看不到邮件安全勾选项
【AF】应用流量趋势图没有信息显示
【AF】旁路模式部署之应用控制策略不生效
【AF】外置数据中心测试连通性之连接服务器失败
【AF】流控排除策略不生效
【AF】ADSL拨号线路上不了网之未勾选添加默认路由
【AF】WEB应用防护策略动作拒绝,WEB登录明文传输检测的动作却是允许
【AF】控制台无法登陆之超过单个用户登录地点上限
【AF】360网站安全扫描防HVV站评分低之全局排除360域名
【AF】应用隐藏HTTP头部不成功之未启用过滤HTTP头部
【AF】内置数据中心日志显示FTP弱密码是允许的
【AF】文件下载过滤不生效之文件格式未添加
【AF】流量上不去之运营商带宽分配错误
【AF】修改策略提示没有权限之管理员账号设置只允许查看
【AF】电脑不能上网之DOS阈值设置过小
【AF】电脑不能打开网站但是能登录QQ之DNS代理配置错误
【AF】源地址转换无法选择内网区域
【AF】控制台登录一段时间后自动退出
【AF】外置数据中心提示规则库过期
【AF】内网用户打开视频应用就会导致自身断网之DDoS内网对外攻击防护
【AF】全局封堵黑名单不生效
【AF】服务器风险功能提示服务器未防护
【AF】联动封锁启用不了
【AF】安全策略防护不生效之没有防护IP配置错误
【AF】与第三方对接成功之后,测试VPN数据不通
【AF】GRE隧道不通之未配置静态路由
【AF】WEB应用防护之URL防护无法拦截
【AF】如何修改SSLVPN登录界面端口
【AF】SANGFORVPN之未发布本地子网
【AF】区域已删除但内置数据中心区域筛选依然能看到该区域
【AF】外网访问网页被“用户登录权限防护”拦截
【AF】7.5.1版本第三方对接设置多线路无法选择线路
【AF】PDLAN之硬件身份认证失败
【AF】流控不生效之未配置单IP最大带宽限制
【AF】AF控制台无法登陆之全端口映射导致
【AF】AF做了全端口映射,但又想通过外网口登陆防火墙
【AF】DLAN进程起不来之更新服务器超时
【AF】开直通日志提示“Evasion”
【AF】防火墙无法正常上网之没有默认路由指向网关
【AF】防火墙无法正常上网之默认路由下一跳地址错误
【AF】自定义服务导入报错提示“返回值为14,导入终止 ”
【AF】更换内网接口后获取不到地址之DHCP未重新配置
【AF】PDLAN连接故障之账号错误
【AF】旁路部署ip流量排行没有数据
【AF】PDLAN连接故障之没有填写端口
【AF】命令行控制台ping回显“ping 获取不到数据,请检查参数中的网口”
【AF】系统故障日志中数据中心报错“Connect Server Failed”
【AF】加入集中管理报错:对不起,您已开启双机热备或配置同步,不允许加入
【AF】直连AF ping不通接口IP之安全感知联动封锁
【AF】应用控制策略不生效之开了直通
【AF】端口映射之如何限制源IP
【AF】如何恢复之前的配置
【AF】IPSECVPN之认证算法不一致
【AF】IPSECVPN之出入站配置不一致
【AF】第三方对接不成功之对端未开启PFS
【AF】SANGFORVPN之无法选择内网接口
【AF】端口映射不成功案例之一:服务器限制访问
【AF】巡检报告提示bypass驱动未加载
【AF】设备升级AF7.5.1版本失败,报必须从指定版本升级
【AF】业务防护策略提交报错,错误:未勾选任意安全防护功能
【AF】ipsec vpn创建移动用户报错:“虚拟ip池为空!”
【AF】设置VPN报错提示主Webagent与总部Webagent冲突
【AF】应用控制策略提示应用控制序列号未激活
【AF】DLAN状态显示发生故障,但VPN业务正常
【AF】登陆SSL VPN后无法点资源链接打开之没有正确添加应用程序路径
【AF】内置数据中心没有文件安全日志之检索模块不对
【AF】内网上网慢接口流量跑不满
【AF】系统故障日志报“设置SMTP服务器地址失败”
【AF】AF连接SC日志提示“收到错误的命令帧,关闭同该网点连接”
【AF】Sangfor VPN不知如何禁用分支账户
【AF】SangforVPN不知如何禁用移动用户账户
【AF】策略路由导致源地址转换没有匹配数
【AF】直通日志显示丢包模块“selfsec control”
【AF】应用控制勾选记录日志内置数据中心不显示之没勾选内置数据中心
【AF】流量经过AF,流量排行不显示IP信息之WAN属性没勾选
【AF】流量排行不显示之LAN口勾选WAN属性
【AF】内置数据中心查不到流量记录之未启用流量审计日志
【AF】直通日志之over bandwidth limit
【AF】服务器访问异常之IP冲突
【AF】部分内网IP上网异常之虚拟IP和内网冲突
【AF】AF基于VLAN接口区域配置连接数控制策略不生效
【AF】已设置无流量自动注销时间,但在线列表还是看到在线时长一百多小时的用户
【AF】系统故障日志报“群类型不一致”
【AF】视频会议不通之视频服务器或终端做了ALG功能
【AF】AF升级报错,显示updhistory.sh上传失败
【AF】WEB应用防护不生效之未设置监听端口
【AF】PDLAN连接不上总部的一种情况总部用户列表无此用户
【AF】PDLAN无法连接报错之用户已经被禁用
【AF】内网电脑不能同时打开很多网页之连接数控制阀值太小
【AF】在外网不能同时访问多个内网服务器之连接数控制的阀值太小
【AF】内网用户打开视频应用就会导致自身断网之内网DDoS防护UDP洪水攻击防护阈值太低
【AF】升级AF8.0.5报错:该版本不支持IPv6之应用控制策略
【AF】数据中心对web应用防护日志添加白名单在哪里查看
【AF】url防护中的域名显示为高危,动作却为允许
【AF】数据中心对web应用防护日志添加例外怎么查看
【AF】在AF上ping外网IP提示Network is unreachable
【AF】如何隐藏WEB服务器版本信息
【AF】如何针对单一源IP放通SQL注入攻击
【AF】IPS未防护非80WEB端口
【AF】安全规则库无法更新之应用控制策略拦截
【AF】网站防篡改后台登录防护不生效:网站管理URL填错
【AF】规则库升级失败:前端设备限制
【AF】SNMP监控AF失败:IP配置错误
【AF】配置了网页防篡改后台登录防护后,后台无法访问
【AF】网站后台登录防护不生效:服务器IP地址填成外网口IP
【AF】LDAP同步失败之LDAP服务器同步组织结构未选择
【AF】VPN内网设置不能选择指定的内网接口
【AF】升级AF8.0.2版本报错:“不支持使用IPv6网络”
【AF】配置外部认证服务器提示成功连接服务器但无法绑定用户
【AF】配置导入报错提示:“只支持相同版本配置导入”
【AF】跨三层MAC识别失败之内网三层交换机SNMP团体值配置错误
【AF】规则库升级提示“双机状态异常,无法进行操作”
【AF】规则库回滚报错:“回滚前请关闭自动更新”
【AF】规则库回滚报错:“升级中,请稍后重试!”
【AF】URL禁止访问页面不显示:未启用禁止访问提示页面
【AF】URL禁止访问页面不显示:WAN口不回应URL拒绝页面
【AF】多台AF下如何修改AF设备名称
【AF】SSLVPN连接失败之Send IPTunnel request failed
【AF】DOS防护之联动封锁
【AF】安全防护之联动封锁
【AF】流量排行显示只显示外网IP
【AF】修改WEB管理控制台443端口
【AF】URL禁止访问页面不显示:访问1.1.1.2数据不过AF
【AF】上网异常之高可用性配置错误
【AF】连接数超过限制阈值之UDP连接导致
【AF】用普通管理员账号登录看不到ips功能模块
【AF】配置接口提示报错“IPSec VPN外网口线路设置冲突”
【AF】liunx防篡改安装不成功之服务器防火墙拦截
【AF】linux防篡改客户端安装之后不能防护目录
【AF】配置vlan接口的时候提示:“HA错误”
【AF】已经开了增强功能序列号,规则库中看不到APT、IPS等安全功能规则库
【AF】升级到AF8.0.2版本,视频会议看不到图像或者听不到声音
【AF】ADSL拨号不成功:帐号密码错误
【AF】WEB扫描告警:该输入项必须是URL地址
【AF】WEB扫描报错:起始URL已防护,不再进行扫描
【AF】设置自定义VPN接口IP出错提示:和虚拟ip池冲突
【AF】如何设置普通管理员账号下次登陆必须改密码
【AF】IPSECVPN之命令控制台测试不通
【AF】IPSECVPN之身份ID冲突
【AF】SANGFORVPN的系统故障日志报:xx用户已经过期
【AF】vpn搭建成功后数据匹配了其他路由,没走vpn路由转发
【AF】内网电脑不能上网之地址转换配置错误
【AF】sangfor vpn对接不成功之设备不能ping通网关
【AF】防火墙映射超融合6666端口,使用谷歌浏览器访问失败、其他浏览器访问正常
【AF】AF8.02双机告警:双机适配性不一致
【AF】VLS关机导致VSS安全防护功能失效
【AF】目的地址映射不通,双向地址映射正常:路由冲突导致
【AF】规则库无法更新到最新版本时间处理方法
【AF】版本升级失败之升级序列号过期
【AF】国外网站不能访问之DNS解析走了国内
【AF】应用控制放通网站的ip还是不能打开网站
【AF】路由不正确导致数据不通
【AF】导入应用控制策略配置文件提示报错“源网络对象one不存在”
【AF】首页提示规则库升级有效过期或者序列号无效
【AF】有移动用户数但Pdlan接入显示:被总部拒绝,总部序列号已满
【AF】首页显示IP封锁为0
【AF】首页“今天拦截/记录数”为0
【AF】首页显示安全服务状态未绑定
【AF】安全运营中心提示防护对象“未发现”
【AF】点开SSLVPN报错:请先配置SSLVPN的“部署模式”
【AF】DLAN运行状态显示“已停止”,系统故障日志报错:无有效的VPN内网接口
【AF】修改接口配置提示:此接口已经被VPN使用,修改会导致VPN重启
【AF】系统时间修改后提示:保存修改配置将导致Web服务器重启,因此需要重新登录
【AF】登录一次控制台失败后便提示:登录失败次数超限,请您在5分钟后再重新尝试登录
【AF】应用控制策略拦截攻击者地图中的攻击者IP不生效,还是能看到该攻击者IP攻击服务器
【AF】SSLVPN之硬件特征码识别不到
【AF】内置数据中心用户登录/注销没有日志
【AF】IPSEC配置虚拟ip池提交后后内网出现断网现象
【AF】AF外网口未加入网口监视导致线路故障
【AF】SSLVPN登录不上之端口配置错误
【AF】IPSEC VPN对接不上,调试日志显示“uncorrect ISAKMP_MAJOR_VERION value ”
【AF】外网访问出口AF控制台,点击内置数据中心跳转异常
【AF】超过1024长度的ICMP包无法通过防火墙
【AF】PDLAN登录失败之拨号AF拨号获取的地址非公网地址
【AF】内置数据中心只有15天的日志
【AF】多次访问同一个网站,内置数据中心只记录一条访问日志
【AF】控制台无法登陆之管理口访问控制
【AF】端口映射失败,直通提示“selfsec control”丢包
【AF】CC攻击防护导致外网部分用户访问企业网站异常
【AF】OSPF中的接口配置为空
【AF】OSPF的point-to-point网络类型无法与AF建立邻接关系
【AF】PDLAN连上VPN之后,无法访问内网资源之虚拟IP为1.1.1.1
【AF】映射不成功之目的地址转换源区域配置错误
【AF】系统故障日志中没有SSL VPN用户登录日志
【AF】修改接口报错:接口ETH0被VPN接口设置引用,不能设为WAN口
【AF】修改接口报错:接口eth0被虚拟线路引用,不能设置为非WAN口
【AF】修改接口错误:接口已被策略路由(联通)引用,不能删除IPv4网关!
【AF】界面告警:双机主心跳线路出现故障,影响双机正常使用,请及时检查并修复
【AF】策略路由链路状态显示未检测
【AF】OSPF的网络配置发布网段,但是在接口配置没有生成
【AF】 退出用户体验改进计划
【AF】AF服务有效期提示连接服务器失败,请确保网络畅通!
【AF】流控未生效之IP添加了白名单
【AF】网站访问不了之直通丢包日志Country Blocking
【AF】内部路由跟踪异常问题处理
【AF】系统故障日志提示:“peer's id packet which recved is not the same as our saved”
【AF】直连管理口登录控制台失败之管理IP地址做了全映射
【AF】Web应用防护的弱密码检测未记录密码
【AF】sangfor vpn连接不上,系统故障日志提示“未知错误:38!”
【AF】控制台命令行无法输入命令之已有命令在执行
【AF】修改DNS提示:保存修改配置将导致Web服务器重启
【AF】源头地址转换配置静态转换报错:可溯源转换的源地址范围大于目标地址
【AF】流量排行只有下行流量显示,上行流量不显示
【AF】配置了邮件告警,接口故障不发告警邮件:需要配置策略路由检测
【AF】规则库无法离线升级,升级状态一直显示:正在升级
【AF】对接sangfor vpn后控制台无法登录之路由冲突导致
【AF】设备上线后无法打开网络中WEB认证设备的认证页面
【AF】SSL VPN接入后无法访问对应资源:资源IP配错,选单一地址配置为网段
【AF】telnet内网不存在IP的25端口能通:AF邮件代理导致
【AF】URL防护提示:“已经配置超过50条url”
【AF】配置向导提示:“订阅安全报表-->邮件订阅:不能为空”
【AF】接口配置ipv6地址提示“输入IPv6不允许为非法路由地址”
【AF】双向地址转换中目的区域配置错误导致源地址转换不成功
【AF】内网不能上网之接口带宽设置错误
【AF】Sangfor vpn连接报错之检查是否MAC地址冲突
【AF】用户认证之临时用户
【AF】接口无法配置IPV6地址之双协议栈未开启
【AF】服务器访问认证:“数据非法,URL不符合格式”
【AF】待处理问题中提示大量的公网ip未防护
【AF】策略路由不生效之目的地址配置错误
【AF】邮件告警收不到告警邮件:邮箱反垃圾邮件拒绝
【AF】双机热备配置同步不成功:【启用配置同步】未勾选
【AF】修改接口提示错误:接口被双机热备使用中
【AF】SSL VPN接入后无法访问对应资源之资源发布错误,只发布TCP协议
【AF】禁用流控策略ping外网不丢包,启用流控策略却ping丢包
【AF】升级提示“双机场景下禁止升级,请先关闭双机热备和同步再进行升级”
【AF】IPSECVPN之第一阶段配置中线路出口无线路选择
【AF】地域访问控制排除列表不生效之排除ip错误
【AF】控制台无法登录之双机检视口配置不一致导致
【AF】Pdlan客户设备启用的时候提示“以应用程序模式启动失败,请切换为服务模式”
【AF】巡检报告提示:“/usr/sbin/setnfmax.sh ”文件是否被恶意修改或者删除
【AF】windows防篡改导致网页无法打开的解决
【AF】路由测试匹配异常之链路故障检测
【AF】旁路部署外网攻击流量被安全策略拒绝之后,服务器还是受到攻击
【AF】修改控制台端口提示“端口已被占用”
【AF】解密内网服务器发布的业务失败之对象配置错误
【AF】测试保障通道达不到保障速度
【AF】ping公网IP的大包不通
【AF】直通丢包标记显示"appcontrol"
【AF】总部华为交换机与分支NGAF互联通信失败
【AF】负载策略路由未生效之接口选择策略错误
【AF】Linux防篡改不生效之策略名称不一致
【AF】PDLAN客户端连不上总部,日志报:“绑定socket发生错误”
【AF】内网服务器访问异常之特征库动作错误
【AF】系统故障日志中无链路故障检测日志
【AF】虚拟网线模式无法通过带外管理口登录控制台
【AF】URL防护不生效之填写错误
【AF】升级到AF8.0.2版本后VPN连接失败系统故障日志报错OUT IP无效之启用了多线路设置但未配置多线路
【AF】链路检测设置有误导致网页打开缓慢
【AF】DHCP无法获取之配置全地址转换
【AF】应用控制策略不生效之认证区域未选择
【AF】安全防护策略不生效之接口类型不一致
【AF】配置sslvpn提示:“无法读取sslvpn 端口“
【AF】配置VPN内网接口报错之未使用IE浏览器
【AF】全局封堵与拦截之黑名单拦截对象不固定
【AF】AF 5.3无法删除虚拟线路列表中的线路数1
【AF】AF 8.0.2及以上版本单个物理接口配置多线路负载路由报错
【AF】PDLAN连接不上总部,提示总部序列号已满
【AF】升级AF8.0.5报错:该版本不支持IPv6之黑白名单
【AF】sangfor vpn对接失败之未启用连接管理策略
【AF】应用控制策略不生效之网络对象被加入白名单
【AF】双向地址转换外网无法访问之源网络对象配置错误
【AF】如何防护永恒之蓝勒索病毒
【AF】内网只有一台PC能登录设备
【AF】自定义服务导入失败之返回值为26
【AF】VPN搭建不成功之系统故障日志提示“动态域名解析不了.,strerrno =“xxx.com” Cann't parse DynamicDo”
【AF】多线路存在的场景下,流量控制功能不生效
【AF】配置URL允许没有记录日志之添加到了放行名单里
【AF】升级客户端提示:获取公网时间失败
【AF】VPN隧道不通之区域未放通
【AF】流控通道无流量之虚拟线路规则外网IP配置错误
【AF】系统时间异常同步Internet修改不成功之应用控制拦截
【AF】SSLVPN之内网回程路由未写
【AF】添加隧道间路由提示没有可选的目的路由用户
【AF】SSLVPN之访问不了资源
【AF】隧道间路由无法选择下一跳用户之总部与分支用户名冲突
【AF】内置数据中心之看不到日志描述
【AF】命令行控制台提示:“Invalid Command”
【AF】接口流量图显示异常,同时内网上网很慢
【AF】流控通道无流量之虚拟线路规则内网IP配置错误
【AF】标准IPSEC建立失败:载荷长度域大于载荷的实际长度,这有可能是一个残包,或者是解密失败造成,请检查算法以及预共享秘钥是否配置正确
【AF】标准IPSEC建立失败:野蛮模式找不到匹配的对方ID
【AF】外网接口配置多IP部分正常部分不通
【AF】网页加载不全之转换的外网ip没有配在接口上
【AF】内网访问外网网站打不开之地址转换匹配错误
【AF】外置数据中心未同步日志之客户端没有勾选记录日志
【AF】外置数据中心查不到日志之查询帐号错误
【AF】全局封堵名单不生效
【AF】网站可以访问,但是图片加载不出来
【AF】电脑无法通过EasyConnect软件登陆SSL VPN
【AF】内网无法打开公网网站视频之文件过滤拦截
【AF】流控策略不生效之虚拟线路规则配置错误
【AF】应用控制策略不能同步到外置数据中心
【AF】内网不能上网之源地址转换没有配置
【AF】URL过滤不生效之URL配置错误
【AF】PDLAN拨入AF总部报错“总部没有设定本端启用虚拟IP”
【AF】根据规则ID查不到安全规则信息:筛选条件错误
【AF】端口映射,导致系统故障日志提示:“第一阶段协商失败,请核对第一阶段配置一致”
【AF】IPsec VPN隧道断开之第二阶段SA存活时间配置不一致
【AF】连接地址填错,导致系统故障日志提示:参数不一致
【AF】流控策略导致QQ传文件慢
【AF】会话排行无数据
【AF】业务安全里出现公网IP:策略区域配置错误
【AF】外置数据中心没有日志之同步账号配置异常
【AF】内置数据中心应用统计无数据之应用控制策略未针对应用配置
【AF】IPSec之系统故障日志提示的信息
【AF】双向地址转换不生效之与其他策略冲突
【AF】SSLVPN资源访问不到之资源的ip配置异常
【AF】设备能上网的情况下,告警邮件发送不出去
【AF】发送测试邮件失败之设置SMTP服务器地址失败
【AF】地址转换勾选了“放通上述条件的数据,不受应用控制策略限制”导致应用控制失效
【AF】外网线路故障导致内网不能上网--外网不回包
【AF】系统故障日志报错“[DHCP] 保留IP[x.x.x.x]不在IP池内,已被停用”
【AF】外置数据中心安装提示同步账号配置失败
【AF】浏览器上直接输入ip不能登录设备
【AF】流量控制策略不生效之适用对象错误
目的地址转换不成功--检查配置
目的地址转换不成功--抓包诊断
目的地址转换不成功--测试网络连通性
目的地址转换不成功--开直通
目的地址转换不成功--检查路由
【AF】确认网络环境,数据流访问方向
【AF】应用控制策略配置检查
【AF】检查应用控制策略是否失效或冲突
【AF】检查直通策略开启
【AF】检查放行名单
【AF】界面抓包确认数据是否有双向经过设备
【AF】检查应用控制策略识别是否准确
Web应用防护策略不生效--确认网站类型
Web应用防护策略不生效--检查配置
Web应用防护策略不生效--直通与全局排除
Web应用防护策略不生效--抓包分析
电脑DNS配置修改
【AF】添加DDOS防护策略提示:不建议重复选择区域
【AF】“数据包拦截日志与直通“开启失败之“指定IP地址最多16个”
【AF】网页防篡改1.0状态显示故障
【AF】无法上网之源地址转换指定IP配置异常
【AF】在线巡检弹不出巡检界面
【AF】无法用腾讯企业邮箱做告警邮箱提示发送者邮件格式错误
【AF】开直通日志提示“fluxlog”
【AF】SSL VPN 的webagent无法登录提示ip文件中没有有效的ip地址
【AF】接口配置IP提示错误:输入的IPv4有误之地址配置成网络号
【AF】VPN接口设置保存报错:eth1口已经不是内网口了
【AF】系统故障日志报错“[DHCP]IP池紧张”
【AF】抓包取证下进行抓包时出现错误提示
【AF】抓包取证抓不到包
【AF】外置数据中心WEB页面登录提示:数据中心没有建立同步账号,无法登录
【AF】WEB应用防护的网站扫描触自动发联动封锁
OSPF路由学习不到--检查OSPF网络配置
OSPF路由学习不到--检查OSPF接口配置
OSPF路由学习不到--检查OSPF的参数配置
OSPF路由学习不到--地址转换
【AF】地址转换导出配置不全
【AF】流量审计日志中没有VPN的日志记录
【AF】双机告警:双机同步配置不一致
【AF】登陆控制台提示安全证书存在问题如何解决
【AF】双机热备功能一启用内网就断网,内网PC也ping不通设备内网口ip地址
【AF】系统故障日志中数据中心报错“maybe user or password error”
【AF】DHCP地址池无法继续添加
【AF】sangfor vpn对接不成功提示:“对端的虚拟网卡和本端配置的包含的网段冲突!”
【AF】安装外置数据中心报错之无法找到脚本文件C:\Pregram files\Sangfor\AFDataCenter\tmp.vbs
【AF】升级客户端巡检报错:“shell execute failed”
【AF】sangforVPN对接不上,系统日志报:总部用户列表中无用户
【AF】日志设置界面无法配置安全感知系统设置
【AF】双机主备不能建立--检查心跳口连通性
【AF】双机主备不能建立--检查双机基本信息配置
【AF】双机主备不能建立--检查双机热备配置
【AF】双机主备不能建立--检查双机配置同步配置
【AF】双机主备不能建立--检查软件版本信息
【AF】应用控制策略状态显示“失效”
【AF】系统故障日志提示发送双机状态邮件失败
【AF】防火墙提示服务器发出异常流量可能感染病毒
【AF】升级客户端同网段部分PC无法登陆
【AF】内置数据中心提示“您没有权限查看日志”
【AF】业务安全提示服务器“未配置安全策略”
【AF】设备不能做网页巡检
【AF】双机建立异常提示版本信息不一致
【AF】AF8.0.2及以上版本双机状态:本机未知,对端未知
【AF】AF5.1版本中的【库升级】看不到“恶意链接库”
【AF】从AF DHCP获取地址不能是上网
【AF】跨三层MAC功能读取不到交换机的arp表,但是AF能与交换机通信正常
【AF】僵尸网络日志的目的IP为空白
【AF】检查规则库升级序列号
【AF】检查AF部署模式与路由
【AF】检查规则库最新版本
【AF】检查防篡改2.0支持的部署模式
【AF】流控控制功能不生效--检查接口配置
【AF】流控控制功能不生效--检查虚拟线路配置
【AF】流控控制功能不生效--检查通道配置
【AF】流控控制功能不生效--检查应用识别库版本
【AF】流控控制功能不生效--检查直通和全局排除
【AF】流控控制功能不生效--检查排除策略
【AF】日志设置界面无法配置外置数据中心设置
【AF】用户认证不生效--检查认证策略配置
【AF】用户认证不生效--检查认证用户绑定信息
【AF】用户认证不生效--确认数据经过设备
【AF】无法登录web控制台:电脑需要与AF的IP地址能通
【AF】防火墙之IP归属地错误
【AF】对应的DHCP保留ip获取不到
【AF】AF透明双主模式同步配置失败
【AF】服务器断网每隔一段时间不能访问
【AF】添加默认路由失败提示:接口上是否已经存在相同路由
【AF】静态路由不生效,路由状态显示无效
【AF】DLAN运行状态错误提示:VPN子系统无法再非IE浏览器中进行配置
【AF】内置数据中心无应用控制策略日志
【AF】升级报错提示:“不需要升级该包!”
【AF】安全防护能力感叹提示URL过滤和邮件安全
【AF】双机切换没有同步直通状态
【AF】ipsec vpn对接不成功提示:接入个数已超过序列号限制拒绝XX接入!
【AF】日志设置界面无法配置Syslog设置
【AF】VPN授权数与隧道建立数不对应
【AF】防火墙之新增ETH0的外网线路无法上网
【AF】密码认证访问HTTP网页弹不出认证界面--检查认证策略
【AF】密码认证访问HTTP网页弹不出认证界面--检查浏览器代理配置
【AF】密码认证访问HTTP网页弹不出认证界面--检查DNS服务器是否解析域名正常
【AF】密码认证访问HTTP网页弹不出认证界面--根据浏览器访问http网页过程进行排查
【AF】密码认证访问HTTP网页弹不出认证界面--检查
【AF】密码认证访问HTTP网页弹不出认证界面--检查直通、全局排除配置
【AF】直通日志丢包标记显示AntiAPT
【AF】DHCP无法获取地址之vlan未添加到接口
【AF】巡检报告提示“/usr/sbin/cfgswitch/extra/sls/x”文件是否被恶意修改或者删除
【AF】上联设备配置双向地址转换导致DOS端口扫描拦截正常数据
【AF】用户认证列表中显示用户数异常且IP地址为公网IP
【AF】PDLAN接入报错之VPN用户配置了“分支”类型
【AF】内网有DNS服务器怎么找真实僵尸网络主机--抓包分析
【AF】内网有DNS服务器怎么找真实僵尸网络主机--
【AF】IPSEC VPN对接失败,系统故障日志报:“请确认域名是否正确”
【AF】不使用管理员账号没有查看共享密钥的权限
【AF】sangfovpn对接不上,系统故障日志报:连接被拒绝
【AF】组用户导入CSV提示错误“地址冲突或格式不合法”
【AF】IPSecVPN的用户管理中无删除用户和新增用户按钮
【AF】控制台无法登录之使用http形式登录导致
【AF】测试外置数据中心失败,ping外置服务器ip地址也不通
【AF】部分认证用户无法通过LDAP同步到AF的组/用户
【AF】接入EDR提示“通信失败,请检查防火墙和EDR管理平台间的网络是否正常”
【AF】升级报错之电脑分区空间不够
【AF】报表功能导出来是空文件
【AF】内置数据中心的系统操作日志异常显示
【AF】动态公网使用webagent提示“DLAN_SUPPORT..returncode=111”
【AF】添加SNMP服务器提示没有可以显示的数据
【AF】主机双机热备中没有手动切换为备机的选项
【AF】僵尸网络日志提示主机访问了自定义黑名单域名,但找不到在哪里自定义域名
【AF】控制台无法登录之开启了管理口访问控制导致
【AF】做密码认证的内网PC无法打开认证页面,但是开直通可通过访问设备地址打开认证页面
【AF】使用内网邮件地址无法发送告警邮件,日志提示:设置SMTP服务器地址失败
【AF】pdlan客户端无法使用dkey拨入vpn,故障日志提示序列号为空
【AF】正常添加封锁攻击地图的公网IP,添加后查看空白
【AF】修改接口IP提示错误:与VPN虚拟网卡的ip网段冲突,请重新配置
【AF】认证系统用户导入时提示错误:所属路径不能为空
【AF】控制台无法登录之浏览器缓存问题
【AF】开启实时拦截日志功能,过段时间会自动关闭
【AF】内容安全URL过滤策略匹配不上
【AF】域名负载的网站,不定时不能访问
【AF】 控制台登录闪退之网口MAC冲突导致
【AF】IE浏览器部分网页打不开,使用chrome正常
【AF】虚拟线路无法删除,删除键是灰色
【AF】第三方标准IPSec异常中断,系统故障日志提示:对端第二阶段配置了基于流量的生存期
【AF】外网用户访问内网服务器的时候,在双向地址转换中无匹配数
【AF】8.0.7版本控制台右下角无法显示智能客服
【AF】AF和juniper防火墙对接不成功的案例之一
【AF】接口界面显示接口协商不成功的一种处理方法
【AF】系统故障日志的IPSec调试信息提示:不可接受的流量选择符
【AF】投屏显示中全网攻击监测与攻击来源不匹配
【AF】SSL VPN发布的资源在SSLVPN登录成功界面看不到
【AF】控制台无法登录之电脑IP与设备登录IP冲突
【AF】AF与光猫接口协商1000Mb/s不成功,但是与交换机能协商成功
【AF】AF配置DHCP,内网部分用户断网,断网电脑随机不固定
【AF】巡检不合格提示/usr/sbin/ha_down文件不存在或被修改
【AF】巡检不合格提示/usr/sbin/import_malice_url.py被修改或不存在
【AF】AF的安全感知系统功能无法配置
【AF】登陆SSL VPN时提示Windows无法找到
【AF】配置SSLVPN内网口报错:内网接口无有效IP
【AF】双向地址转换不通,设备本身也不能telnet通服务器的端口
【AF】内网终端随机出现无法上网情况,终端上换个ip就能恢复上网
【AF】流控不生效,但是配置平移到AC上流控就没有问题
【AF】巡检提示/usr/sbin/A01realitime_col和/usr/sbin/kvd文件被修改
【AF】地址转换没有端口转换为窗口选项
【AF】升级报错提示:该升级包为非法升级包!
【AF】安全运营中心提示修改规则库
【AF】双向地址转换失败之源地址转换为服务器地址
【AF】应用流量排行过滤线路数之后,没有信息显示
【AF】登陆服务器域名提示证书不可靠
【AF】日志设置中的外置数据中心设置无法配置
【AF】经过AF业务访问不通之缓冲区溢出检测拦截
【AF】Mac电脑登录SSL VPN之后无法解析域名
【AF】直通日志提示“Authorize drop the packets”
【AF】sangfor vpn对接不成功提示:“内网地址与其他节点网段冲突!”
【AF】双机部署的环境,内网用户登录AF控制台界面出现闪退的情况
【AF】SANGFOR VPN数据不通,系统故障日志提示:访问权限不够
【AF】苹果电脑无法登陆SSLVPN
【AF】内网监测AF有主动扫描服务器的行为
【AF】应用控制策略不生效的一种情况
【AF】接入BBC提示“连接中断(BBC)”
【AF】短信猫无法发送测试短信,系统故障日志提示:error with your modem or SIM card
【AF】AF8.0.8版本如何关闭WEB登录界面的隐私协议选项
【AF】系统故障日志有大量“设备已存在(标识冲突)”的告警日志
【AF】AF双机主备控角色协商不成功,提示:功能序列号开启状态不一致
【AF】无法在菜单栏找到【流量管理状态】
【AF】用IE浏览器打开SSL VPN登录界面提示:您当前使用的浏览器无法正常访问VPN,请使用系统自带的浏览器进行访问!
【AF】sangfor vpn连接管理测试webagent时提示:内部错误
【AF】第三方对接(标准IPSec)建立VPN后,发现数据不通
【AF】多出口环境,策略路由指定某网段只走某个接口,拔掉该接口线路后会切换到其他出口
【AF】配置标准IPSec VPN第一阶段无法选择线路出口
【AF】僵尸网络告警日志与所做的【安全防护策略】不相符
【AF】SANGFOR VPN无法建立系统故障日志状态提示“Wait_CmdLineauth_RawLine_R”
二、基础排查:检查目的地址转换配置是否正确
【AF】僵尸网络有记录sslvpn设备恶意域名请求日志
【AF】SSLVPN部署配置的“保存”按钮是灰色的,不能点击保存
【AF】内网新增的1.1.1.0/24网段不能上网
【AF】PING链路检测时候正常,时而故障
【CSSP】登录云安全服务平台提示“Page not found”
【LAS】登录WEB控制台提示“该IP访问已被限制”
【AF】SANGFORVPN不定时出现中断,中断的时候系统故障日志提示:主动连接对端xxxx中断
【AF】检查路由配置:数据包从设备是否正常发送
【AF】标准IPSEC VPN对接不成功告警信息提示“收到对端通知,没有可选的提议”
【AF】PC拨入PDLAN后无法通过域名访问内网网站
【AF】开启了VPN与专线互备路由,拔掉专线测试依然未切换至VPN
【AF】配置跨三层mac识别,没有取到交换机上mac地址的一种排查方法
【AF】安全运营中心云智分析能引擎联网失败
【AF】AF接入EDR异常提示未授权
【AF】点击保存VPN模块下第一阶段的配置时没有反应
【AF】IPv4地址转换策略里导入和导出的按钮不可用
进阶排查:远程检查ARP和路由情况,开启直通验证
二、基础排查:检查双向地址转换配置是否正确
【AF】SSL解密导致网站无法访问
【AF】配置了ssl解密,但测试仍无WAF日志告警之区域选择错误
【AF】WEB应用防护策略之HTTP隐藏没有日志
【AF】H323协议的视频会议数据包分片,导致ALG功能不生效
【AF】常见第三方vpn问题举例分析
【AF】AF拦截正常的业务访问,日志识别为信息泄露攻击
【AF】用户安全的日志在前端业务安全中显示出来
【AF】windows终端上的微信和QQ不定时掉线,或者发消息有延迟
【AF】内网部分PC在telnet外网服务器的时候,服务器回复非常慢
一、双向地址转换不生效问题概述
【AF】内网不能访问外网域名之核心路由配置错误
步骤一、问题描述:认证跨三层取MAC失败可能原因和排查思路概述
【AF】VPN用户管理处没有新增用户和删除按钮排查方法
【AF】linux防篡改客户端显示未防护之服务器内存使用过高
【AF】接入SSLVPN后无法访问数据库资源
【AF】AF服务器识别DNS服务(53)的网络地址对象非内网真实存在的IP
【AF】拨号上网连接超时
二、基础排查:检查网络环境与僵尸网络配置
三、进阶排查:AF僵尸网络日志分析
四、基础排查:威胁情报网站查询域名
五、进阶排查:网络环境与终端环境分析
【AF】 AF外网口链路状态显示未检测
【LAS】AF日志乱码之编码格式不对
【AF】基于域名实现的应用控制策略不生效
【AF】应用控制做了拦截策略不生效,WAF功能还检测到有限制的源ip有攻击
五、高阶排查:SIP协议常见处理方法
【AF】AF8.0.17策略路由不生效
【AF】通过ssl vpn登录控制台失败之可管理IP地址未放通
【AF】Sangfor VPN之系统故障日志提示无法发送配置至客户端,本端没有配置虚拟网卡地址或者没有配置LAN区网段
【OSM】授权资源给运维账号,运维登录无法看到资源
【LAS】Windows服务器启动nxlog服务提示“错误:1053 服务没有及时响应启动或控制请求”
【LAS】日志列表中设备名称显示设备IP地址
【OSM】访问Linux资源之单点登录控件调用失败
【AF】点击应用控制策略模块提示:“载入配置文件失败”
【AF】配置地域访问控制后之专线访问异常
【AF】waf策略不生效之出口双向地址映射的设备的内网ip添加白名单导致
【AF】用户管理中扫描IP导入提示新增用户失败之用户数超上限
【AF】8.0.7版本之针对域名配置应用控制策略
三、进阶排查:检查URL识别与数据转发方向
【LAS】日志采集中新增采集器保存后提示“[X.X.X.X]此IP已经被指定”
【OSM】访问RDP资源输入账号密码后无反应
【AF】8.0.17无法开启URL云查功能之未开启授权云端安全防护
【AF】8.0.17版本僵尸网络模版中无恶意链接选项
【AF】SSL VPN客户端获取不到虚拟IP
【AF】VPN互访异常:服务器有多网卡造成回包异常
【BVT】漏扫任务失败之未加采集器
【LAS】日志源列表停用导致日志列表中不显示新日志
【AF】更换出口线路后无法上网之默认路由配置异常
【AF】直通日志提示ssl vpn数据被应用控制策略拦截
【AF】映射视频会议服务器,正常连接一段时间后自动断开
【AF】地址转换失效之mac地址绑定
【AF】sslvpn无法访问资源之系统故障日志报错[PIPD]create tcp listener failed!pipd should be restart
二、基础排查:检查策略配置是否正确
三、进阶排查:分析数据流确认设备转发情况
【AF】集中管理状态突然显示:BBC代理服务不可用
【AF】FTP能正常接入,接入后不显示文件路径
【AF】AF 的SSL VPN XP系统无法访问资源之浏览器报错
【AF】AF接入BBC提示告警信息“受控端与中心端版本信息不一致”
【AF】DHCP获取失败之应用控制策略拦截
【AF】经过AF业务访问异常之协议异常模块拦截
【AF】VPN连接不上:webagent地址格式填写错误导致
【AF】PDLAN安装异常之未关闭金山网盾而提示安装冲突
【AF】PDLAN安装失败之老版本兼容性问题
【AF】PDLAN程序打不开之程序安装异常
【AF】连接管理设置连接禁用失败:连接用户名被隧道间路由引用
【AF】sangfor vpn连不上,用户密码配置错误
【AF】旁路镜像部署,重启设备后内网上网卡慢,断网
【AF】防篡改2.0Windows客户端防护不生效之explorer.exe添加了白名单
【AF】控制台无法登录之大包被拦截
【AF】IPS漏判之智能IPS未开启HTTP端口自动识别
【AF】WAF8.0.7设备cgi正常,保存web应用防护策略失败
【AF】AF上架后部分网段无法打开网页之内网拦截大包
【AF】专线互联接口不勾选WAN属性一段时间后会断网
【AF】sql漏判之开启sql注入防误判的功能
【AF】应用控制策略不生效之放通域名
【AF】应用控制策略不生效之管理IP限制
【AF】VPN连接管理中没有增加和删除按钮
【AF】出口AF配置了WAF策略,但内网安全设备还是检测到了sql注入攻击
【AF】SSLVPN登录不上之账户被锁定
【BVT】添加任务做登录检测时提示没有可用采集器
【AF】WEB应用防护日志导出的数量远低于报表里之勾选了日志归并
【AF】用户登录总部AF的SSL VPN,无法访问分支内网之总部未发布ssl vpn虚拟地址段的本地子网
【AF】流量排行过滤单IP没有数据之白名单已放行
【AF】标准IPSEC建立失败之对方设备采用IKEV2协议
【AF】内置数据中心生成报表时报整理生成报表发生异常
【AF】映射服务器到公网,访问会跳转到AF控制台
【AF】AF防篡改日志和防篡改客户端不一致
【LAS】nxlog服务无法启动之配置文件名错误
【BVT】未授权设备登录无法导出特征文件
【BVT】扫描任务未开始之系统时间异常
【AF】配置隧道间nat提示报错:没有与该掩码相同的分支虚拟IP池可用, 请在虚拟IP池中添加!
【AF】SSL VPN 的webagent无法登录提示ip文件中没有有效的ip地址之DNS解析不成功
【AF】配置隧道间nat提示报错:在分支虚拟IP池中找不到与代理子网网段172.16.2.0对应的记录!
【AF】sangfor vpn两分支之间存在地址冲突,需要互访,配置隧道间路由后不通
【AF】外网无法登录控制台之没有外网回包路由
【AF】内置数据中心没有应用控制允许日志之磁盘大小低于32G
【OSM】通过OSM无法访问windows服务器之服务器开启了仅允许运行使用网络级别身份验证的远程桌面的计算机连接
【AF】SANGFOR VPN对接不上之VPN传输模式不支持,对端版本过低
【AF】策略路由不生效之源区域配置错误
【AF】AFping测试WAN口网关地址,时不时丢包
【AF】安装了防篡改2.0后Linux服务器tar解压异常
【GAP】网闸授权导入失败之时间错误
【OSM】通过OSM使用VNC无法登录服务器之VNC服务端加密算法配置异常
【AF】控制台登录页面异常之IE浏览器配置问题
【AF】基于用户的应用控制策略不生效
【AF】连接数控制不生效,TCP reset没勾选
【AF】查询日志提示“您所查的数据记录数超过系统设置最大值,查询失败!”
【AF】ipsec VPN 第一阶段协商超时之对端arp学习错误
【GAP】代理模式部署,数据访问不通之对象配置错误
【AF】防火墙处理同一个IP地址的MAC地址变化问题
【AF】部分用户无法观看培训视频之流量超过带宽限制
【AF】配置基于域名的应用控制策略不生效,直通显示匹配了白名单。
【AF】第三方对接vpn不定时重连
【AF】GRE隧道建立正常,对端不回包
【AF】linux防篡改客户端卸载之后,执行命令报错
【LAS】界面可以抓到包但是日志列表没有日志显示
【AF】爱快与深信服 ipsec实施案例
【AF】防火墙通过专线直连到一台路由,无法学习到对端mac
【AF】H323协议只能看到单边视频
【AF】SIP协议拨号不成功
【AF】H323协议视频会议每隔40分钟左右中断一次
【AF】长连接设置导致内核告警
【AF】AD域用户上线的用户名为unknow之电脑防火墙拦截
【AF】开启双机聚合后,会话依旧不同步
【AF】端口扫描未被加入联动封锁
【AF】应用控制策略放通不生效之GRE协议封装
【AF】用升级客户端升级(打包)时,每次都卡在“下载配置文件”
【AF】ipsec VPN 第一阶段协商超时之对端arp学习错误
【AF】地址转换源进源出不生效之链路故障检测
【AF】热点事件点击立即防护之后无法提交
【AF】外置数据中心查不到日志
【AF】部分PC不能访问指定网站之通信协议不一致
【AF】第三方VPN连接频繁重连之juniper设置monitor参数错误
【AF】开启vpn后断网,所有路由都指向vpn
【AF】双机场景ADSL拨号失败
【AF】登录SSLvpn页面提示请使用32位IE进行操作
【AF】应用控制策略不生效之多次穿越配置
【AF】ping不通下一跳网关之回包mac错误
【AF】外置数据中心无法新增同步账号之未获取管理员权限
【AF】安装PDLAN客户端提示虚拟网卡未加载之安全软件拦截
【AF】SSLVPN发布内网口资源访问不到之部署模式配置错误
【AF】语音电话无法听到声音
【AF】AD域单点登录失败之服务器回复密码或凭证无效
【AF】DNS代理不生效之并发查询超限
【AF】linux部署防篡改客户端后,rsyslog服务起不来
【AF】对接SIP3.0.52版本双向认证不成功,AF主动发拒绝包。
【AF】外置数据中心同步日志不成功之同步服务器正忙
【AF】映射网站页面加载不全,内网访问正常
【AF】网页视频直播播放失败
【AF】OSPF协商失败卡在exchange
【AF】Windows防篡改不生效
【AF】双机可以通过管理口登录到主机但无法登录备机
【AF】 AF抓包发出,实际被流控丢包
【AF】没有做端口映射,但是还是提示有外-内的dos攻击
【AF】AF升级到8.0.30后,XFF字段记录日志不生效
【AF】双向地址映射导致内网无法访问外网网站
【AF】接口联动导致后台ifconfig看不到接口
【AF】AF旁路镜像模式部署,显示流量排行异常
【AF】网站访问不了之组播地址被拦截
【AF】视频业务访问异常之端口映射不全
【AF】文件上传过滤拦截之html后缀
【AF】AF数据不转发之ARP学习异常
【AF】AF直通日志显示“过滤HTTP出错页面”
【AF】windows防篡改客户端安装后不能打开之安装未成功
【AF】网络丢包延时问题排查之外网光猫性能问题
【AF】会话排行和并发数不一致
【AF】sip检测到防火墙内网口在使用内网dns解析恶意域名
【AF】ipsecvpn不通之密钥错误|收到无效数据包
【AF】LDAP自动同步用户不成功
【AF】查看路由显示有默认的vpn路由
【AF】sangforvpn对接失败之系统故障日志报错线路没有激活
【AF】SSLVPN传输速度慢,走路由转发正常。
【AF】学不到对端ARP(ping不通),专线直连电脑正常
【AF】风险分析无法扫到服务器弱密码
【AF】接收邮件异常之第三方设备拦截
【AF】AF被SIP发现在攻击内网服务器:威胁情报预警导致
【AF】僵尸网络策略动作配置允许,日志显示动作是拒绝
【AF】URL防护配置了允许防护,还是有拒绝的WAF日志产生
【AF】ARP代理功能使用案例一
【AF】AF加入BBC设备提示BBC请求和中心端认证失败
【AF】IPV6 toIPV4 http业务访问异常
【AF】SSLVPN资源无法访问之多次穿透场景
【AF】更新授权重启设备后设备未激活之授权进程异常
【AF】升级版本导致sangforvpn中断
【AF】物理口无法修改成拨号口,告警“被VPN接口设置引用”
【AF】syslog中没有部分操作日志
【AF】视频监控异常之ALG转换异常
【AF】防火墙拨号不成功之拨号密码错误
【AF】地址库不准引发策略路由不生效,导致网络中断
【AF】应用统计过滤ip显示应用不准确之应用控制策略配置问题
【AF】sangforvpn丢包延时之出口带宽配置问题
【AF】网络对象-服务器识别中没有数据
【AF】激活设备提示网络连接超时或者服务器无响应,请稍后再试!
【AF】客户端FIN ACK回包太慢导致应用控制策略匹配异常
【AF】日志显示低危僵尸网络被拦截
【AF】dnsmaping不生效之公网dns服务器回包异常
【AF】IPS客户端保护日志中源目ip取反
【AF】开启DNS解析链路故障检测提示未检测
【AF】修改AF接入EDR的端口
【AF】https业务防火墙记录存在RDP爆破
【AF】地域访问控制不生效:多条策略只匹配第一条
【AF】公网存在劫持导致访问客户业务提示404 Not Found
【AF】密码中存在特殊字符导致sangforvpn查看共享密钥失败
【AF】应用控制禁止445端口后,依然能在僵尸网络日志中看到访问445端口的日志
【AF】开启邮件安全导致来回流量vlan不一致的特殊环境业务不通
【AF】SSL VPN访问资源往内网口地址发包的源ip是0.0.0.0
【AF】流控限制流量不准
【AF】僵尸网络无法拦截
【AF】防火墙未拦截住RDP暴力破解
【AF】IPSEC VPN建立不了,ESP包未收到:NATT穿透未配置
【AF】配置IPSEC VPN报错:读取配置文件Vnc.vpn失败
【AF】防火墙通过专线直连到一台路由,无法学习到对端mac
【AF】内网电脑可以访问软件企业微信的域名手机不行-dns缓存问题
【AF】IP没在白名单里面,提示白名单放行:心跳口IP默认加白
【AF】邮件服务器模块发送测试邮件有时收不到
【AF】自定义服务错误导致端口映射不成功
【AF】安全日志中IPS保护客户端日志IP记反
【AF】做了禁用基于应用的ACL策略禁用ssh登录,服务器还是生成了ssh日志
【AF】DNS Mapping不生效之DNS over HTTPS
AF8.0.32升级8.0.35提示appsh execute failed
【AF】通过SNMP监控设备公式计算实现获取AF接口流量速率
【AF】地址转换配置默认放通acl后还是被应用控制策略拦截
【AF】应用控制策略针对IPV6地址放通不生效
【AF】邮件告警配置使用365邮箱报错提示身份验证失败
【AF】持续防护不显示具体时间,显示“深信服云脑-云鉴已过期”
【AF】outlook邮箱告警测试发送失败
【AF】AF做DHCP服务器,个别终端偶发获取不到DHCP地址断网
【AF】ddos拦截效果和配置的不匹配,未达阈值就被阻断了
【AF】sangforvpn对接不上之分支连接的webagent地址错误
【AF】允许管理设备IP限制不生效之登录的是超级IP
【AF】第三方对接dlan运行状态起来后,互访不通
【AF】发布TCP资源可以通,发布L3VPN资源不能通
【AF】旁路镜像,双机热备主机控制台登录卡慢
【AF】SSLVPN用户侧不能自己修改密码之账户类型
【AF】开了任意行为联动封锁、僵尸网络没有联动
【AF】SSLVPN客户端自动注销之双机配置错误
【AF】sangforvpn之硬件标识相同
【AF】SSL VPN拨入无法获取虚拟IP
【AF】网站无法正常访问开启直通正常但没日志-解密失败导致
【AF】acheck 巡检失败,主动获取报告失败之SSH 端口不通
【AF】双机主备,主备机都提示本端主机,对端未知
【AF】联动封锁之断网
【AF】设备拷机提示连接失败:Authentication failed.
【AF】分支连接的公网IP的4009端口未监听导致SANGFOR VPN建立失败
【AF】在IE11上管理员账号选择U-KEY,点击生成证书无法打开
【AF】SSL VPN手机端无法访问资源,PC端访问正常
【AF】保存IPSECVPN基本配置报错
【AF】配置隧道间路由报错"当前没有可选的目的路由用户"
【AF】升级失败:ipsec vpn阶段一设备不存在对应的阶段二配置
【AF】内容安全开启了邮件安全,导致防火墙代理回25.110.143这三个端口的数据包。
【AF】设备无法联动sase-edr之sase edr授权开通时间不足24小时
【AF】第三方对接隧道起来后,互访不通
【AF】通过表格在应用控制策略模块导入域名报错
【AF】自定义WAF规则编写示例
【AF】8035之后口令爆破和弱口令检测规则配置示例
【AF】SANGFOR VPN连接不成功
一、目的地址转换不生效问题概述
【AF】白名单放通不生效之配置了地址转换前的IP
【AF】卡巴斯基导致打开监控模块提示报错
【AF】配置了地址转换访问内网WEB服务器不通,内网访问正常
【AF】聚合口无法选择之配置了接口联动
【AF】用户绑定MAC,用户认证上线不显示用户名只显示MAC
【AF】防火墙没有开启SSH,但是出现很多SSH登录日志
【AF】VPN模块用户管理无法创建用户
【AF】PC访问蜜罐IP的流量未经过防火墙导致没有蜜罐日志
常用抓包命令详解
【AF】AF导出1个月前的报表缺少部分数据
wireshark的使用技巧汇总
wireshark统计技巧
【AF】IP流量排行只显示一个IP
【AF】AF8045对接snagforvpn失败
【AF】安装了Linux防篡客户端后linux服务器tar解压文件异常
【AF】内网上网突然出现时通时不通之轮询策略路由问题
【AF】无法上网之源地址策略路由配置异常
【AF】用户认证有公网IP
【AF】网络对象自动被本地访问控制引用
【AF】AF无法联动EDR处置风险用户
【AF】监控模块中,应用统计没有数据
【AF】外网用户无法通过AF外网接口ip加端口访问视频服务器之客户端设置限制
【AF】sslvpn配置了解密导致移动端访问资源异常
【AF】用户认证认证不跳转,内网口配置wan属性导致
【AF】内网服务器双机环境下经过AF MAC地址转发错误
【AF】部分恶意域名访问未拦截之DNS服务器被加白
【AF】双机切换后网络很长时间才恢复正常
【AF】8035之后配置WAF策略防护口令暴力破解,使用xhack模拟攻击显示攻击成功
【AF】业务安全中处置建议为源ip未加入封锁
【AF】web应用防护误拦截数据之自动识别WebSocket业务为http业务
一、问题概述:源地址转换不生效问题可能原因
一、视频/语音系统NAT不生效问题概述
【AF】流量管理状态中显示保障带宽跟流量管理通道配置不一致
【AF】资产识别功能扫描说明
【AF】IPSEC VPN和华为云对接失败,华为云不支持一次发布多个通信网段导致
【AF】防火墙丢失了安全模块日志,但是对应的联动封锁有记录到日志
【AF】IPV6定向直通不通、全局直通正常
【AF】外部认证服务器使用tacacs认证不成功
【AF】ipv6回包没有匹配会话-高级设置影响
【AF】跨接口访问AF接口地址时,无法匹配策略路由回包
【AF】升级8035之后ipsecvpn阶段二只能配置16条地址信息
【AF】使用IPV6地址无法登录控制台之版本限制
【AF】补丁更新提示网络超时:加载SP补丁包列表失败
【AF】af联动sase-edr下发查杀提示联动扫描失败失败
【AF】突然断网开启用禁用允许的应用控制策略后恢复查因
【AF】AF主备路由部署切换不生效
【AF】双机部署之备机退出BBC后立马自动加入
【AF】控制台无法登录之TLS协议不支持
【AF】基于用户认证的应用控制策略失效
【AF】接入SSL VPN后无法打开ERP软件
【AF】使用定向数据流分析排查拦截或放通不生效问题
【AF】使用AF替换其他厂商防火墙后,无法从公网访问ERP系统
【AF】更新云守授权提示未联网,设备正常联网
【AF】配置错误导致通过webagent域名打不开sslvpn 登入页面
【AF】AF8.0.51配置了sslvpn,接入后无法访问防火墙内网接口和sangforvpn分支的资源
【AF】业务安全的业务风险汇总操作建议是"永久封锁"和"临时封锁"
【AF】通过排障工具分析AF拦截的具体应用名称
【AF】标准IPSEC VPN不通问题抓包分析思路
【AF】SANGFOR VPN不通问题抓包分析思路
【AF】主备提示两台设备的虚拟路由组的配置不一致
【AF】目的地址转换不通类问题抓包思路
【AF】PING不通问题抓包思路
【AF】sangforvpn添加本地子网提示跟WAN口冲突
【AF】通过静态路由访问vpn对端不成功
【AF】业务资产管理出现大量内网不存在使用的IP地址
【AF】封堵2345域名后内网还是有在2345域名下载恶意文件日志
【AF】安全运营中心用户失陷主机显示不全
【AF】流控针对单IP限制不生效之配置问题导致
【AF】LDAP同步用户失败
【AF】标准IPSEC VPN第三方对接隧道建立之后数据不通
【AF】主动诱捕策略不生效
【AF】SSL VPN拨入后虚拟IP获取不到---虚拟网卡未启用
【AF】网关模式部署SSL,内网口没有路由接口
【AF】地域访问控制生效了,但已拒绝列表没有显示
【AF】IPv6链路网关地址以::结尾时,AF无法正常添加路由
【AF】映射服务器端口后web网页打不开
【AF】部分PC登录sslvpn报错提示“硬件特征码参数错误”
【AF】访问https网站提示请求非法,系统拒绝响应
【AF】导出报表在用户安全提示僵尸主机IP在日志中查不到僵尸网络类型日志
【AF】测试往内网服务器https网站上传病毒文件拦截不成功
【AF】升级客户端获取公网时间失败之PC磁盘空间不足
【AF】僵尸网络恶意域名解析UDP协议显示拦截,TCP连接放行
【AF】SSL VPN异常丢包之授权后未重启AF设备
【AF】新架构AF8.0.50版本,默认路由优先级,导致双向地址转换不生效
【AF】针对ipsevpn进行地址转换的配置方法
【AF】ADSL拨号无法获取到正确地址
【AF】控制台无法登录之虚拟机模板一致引起接口MAC冲突
【AF】AF导出报表中3月前的攻击趋势为0
【AF】联动EDR扫描提示联动扫描失败
【AF】URL溢出检测拦截网站
【AF】AF8.0.55配置了SSL VPN,内网无法拨入
【AF】没有接入云图或者bbc,发现操作日志中有127.0.0.1的操作日志
一、问题概述:控制台登录不上问题的可能原因和排查思路概述
【AF】应用控制策略日志记录部分日志区域为空
二、基础排查:检查网络连通性、设备配置是否正确
【AF】AF8.0.55配置了SSL VPN,外网连接不上VPN端口
【AF】在日志设置里测试SIP连通性失败
【AF】网卡冲突导致,SSL VPN拨入后获取不到虚拟IP
【AF】控制台无法登录之浏览器拦截登入端口
【AF】新架构AF对接sangfor vpn报错“VPN传输模式不支持,对端版本过低”
【AF】SSLVPN发布资源以后。用户获取到的虚拟IP是0.0.0.0
AF使用acheck工具巡检提示巡检包不存在
【AF】AF的ssl vpn模块希望可以在客户端上配置记住密码以及自动登录的设置
【AF】防火墙网络对象模块打开慢,需要等7-8S
【AF】SSLVPN用户超时无流量注销功能不生效
【AF】安装easyconnect客户端以后,使用office卡慢
【AF】IPS策略设置成拒绝,爆破的日志里面显示成功
【AF】开启全局直通数据正常,开启单个IP直通数据不通
【AF】公网IP访问内网服务器提示有色情网站访问,匹配到内容安全的URL过滤
【AF】tracert ip寻址机制
【AF】使用mpls协议访问业务异常
【AF】数据经过AF卡慢、丢包之流量管理策略配置错误
【AF】内网无法访问外网网页之僵尸网络拦截
【AF】Sangfor VPN 提示4009端口不通,连接超时
【AF】单点登录用户安全日志,syslog用户名显示null
【AF】新架构8051跟阿里云对接IPSEC VPN成功之互访不通
【AF】AF割接后客户OA系统界面提交后,日志提示返回参数403,替换前正常
【AF】pppoe拨号成功,界面无ip地址显示
【AF】国密设备7.5.5版本,ipsec vpn模块提示加密卡未激活或损坏
【AF】sslvpn单臂部署发布内网口管理地址为l3vpn资源无法访问
【AF】SIP识别到防火墙去访问了恶意域名
【AF】通过webagent 访问SSL VPN跳转到其他界面
【AF】SSL VPN 配置webagent一直显示断开--webagent 开错类型
【AF】配置策略路由不显示接口下一跳
【AF】IP地址加了黑名单和联动封锁,还会产生很多攻击日志
【AF】跨三层取MAC信息失败
一、问题概述:AF规则库升级失败的可能原因和排查思路概述
二、基础排查:检查网络连通性、设备配置是否正确
【AF】WAF 8.0.7解密大礼包导致,正常邮件业务被拦截
【AF】GRE访问对端地址不通--对端探测机制导致
【AF】对接sangfor vpn,访问业务时候出现卡慢延时大,不访问业务延时正常
【AF】AF黑名单添加域名不生效之DNS解析不经过AF
【AF】内容安全文件过滤拦截之html后缀
【AF】主备机规则库不同步
【AF】新架构AF直连设备管理口,ping其他口不通
【AF】AF7.3对接SIP,SIP无法显示AF接入信息之TLS协议不支持
【AF】IP白名单未生效 --单个IP关联多个域名引起
【AF】规则库自动更新不成功之网络环境限制
【AF】syslog日志外发行为日志缺失
【AF】shiro规则检测功能导致服务器登录提示会话过期
【AF】本机访问控制策略不生效之开启了高级配置
【AF】 8.0.2版本升级8.0.45版本后新增策略路由提示配置检查异常
【AF】系统命令注入放通规则id以及添加例外都不生效
【AF】应用控制策略,放在基于应用的控制策略之后不生效。
【AF】-防火墙关闭应用隐藏后,直通日志中仍显示:“攻击类型:过滤HTTP出错页面”
【AF】ipsecvpn对接之-二级运营商IP地址(拔号接口非有效公网IP地址环境)
一、问题概述:SANGOR的可能原因和排查思路概述线
二、基础排查:检查设备配置以及网络连通性
一、问题概述:L3VPN资源无法访问的可能原因和排查思路概述
二、基础排查:检查设备配置以及网络连通性
一、问题概述:AF 上网卡慢问题可能的原因和排查思路概述
一、问题概述:基于服务应用控制策略不生效可能原因和排查思路
基于服务的应用控制策略基础排查
二、基础排查:检查网络连通性、配置是否正确
三、进阶排查:抓包与snmp工具验证测试
步骤一、问题描述:认证跨三层取MAC失败可能原因和排查思路概述
二、基础排查:检查网络连通性、配置是否正确
一、问题概述:僵尸网络拦截正常业务,需要协助判断是否误判拦截
一、标准IPSEC第一阶段连接不上问题排障概述
二、基础排查:检查配置是否正确、设备网络连通性
问题概述:接口故障问题的可能原因和排查思路概述
一、问题概述:僵尸网络漏判
二、基础排查:检查僵尸网络配置
三、进阶排查:情报网站查询域名信息
一、问题概述:静态路由不生效问题的可能原因和排查思路概述
二、基础排查:检查网络连通性、设备配置是否正确
【AF】页面定制中推送杀毒通知的预览以及新增按钮为灰色
【AF】新架构防火墙无法ping通域名,安全能力更新测试连接服务器失败
【AF】强制修改密码提示非主控不能更改之不进后台修改文件方法
【AF】新架构DHCP获取不到ip,手动也配置不上IP
二、基础排查:环境确认和第二阶段配置参数检查
一、问题概述:第二阶段连接不上可能原因和排查思路概述
一、问题概述:SANGFOR互访不通的可能原因和排查思路概述线
二、基础排查:检查设备配置以及内网网络环境
一、问题概述:URL过滤不生效的排查思路
二、基础排查:确认配置策略是否正常
一、问题概述:TCP资源无法访问的可能原因和排查思路概述
【AF】巡检失败:解压巡检报告异常
一、问题描述:域单点登陆认证不成功的可能原因和排查思路概述
一、问题概述:AF透明/虚拟网线模式部署业务不通可能的原因和排查思路概述
二、基础排查:基本配置检查、直通测试
二、基础排查:检查设备配置以及网络连通性
一、问题概述:AF路由模式部署网络不通可能的原因和排查思路概述
二、基础排查:路由模式基本配置检查、直通测试
IPSEC VPN互访不通可能原因和排查思路概述
确认我司设备的网络环境、数据流走向、判断标准PSEC是否连接成功
一、问题概述:文件杀毒不生效排查思路
二、基础排查:检查文件杀毒配置
一、问题概述:双机主备无法建立的可能原因和排查思路概述
二、基础排查:双机主备建立异常基本信息确认
二、基础排查:确认认证策略配置情况及定向直通测试
一、问题概述:防火墙查询不到日志排查思路
二、基础排查:检查策略和日志配置是否正确
一、问题概述:策略路由不生效问题的可能原因和排查思路概述
二、基础排查:检查网络连通性、策略路由配置是否正确
【AF】应用控制策略不生效之系统时间错误
问题概述:升级失败的可能原因和排查思路概述
【AF】OSPF应用控制策略放通漏过匹配默认策略拦截
一、问题概述:邮件杀毒不生效排查思路
二、基础排查:检查配置是否正常
三、进阶排查:获取病毒样本检测
一、问题概述:双机配置不同步排查思路概述
二、基础排查:双机配置同步异常基本信息确认
一、问题概述:全部业务突然断网问题可能原因和排查思路概述
二、业务突然全部中断基础排查:设备状态、基本策略和配置排查
基础排查:检查邮件告警的相关配置
一、问题概述:DDOS防护不生效排查思路概述
解密不生效的可能原因和排查思路概述
一、问题概述:IPS误判分析思路
二、基础排查:检查IPS策略及规则库版本
一、问题概述:SNMP监控设备异常可能原因和排查思路概述
三、进阶排查:抓包检查防火墙是否正常转发数据
基础排查:检查AF的SNMP相关配置、查看日志情况
问题概述:黑白名单不生效可能原因和排查思路
AF新老架构安全运营模块差异
一、网页打不开问题排查概述
二、基础排查:配置检查、AF直通测试
【AF】AF8.0.59的ssl vpn访问返回403
【AF】临时封锁导致网络不通
【AF】AF8.0.59配置隧道间路由不生效
【AF】浮动路由导致主备切换时间过长
【AF】sslvpn 使用设备IP作为源地址时,访问非配置的内网口下的资源不通
【AF】新架构sslvpn 4430连接不上问题
【AF】安全运营中心点手动评估提示“网络通信失败,请稍后重试”
【AF】AF恢复备机密码后登录仍显示密码错误之主机同步了密码导致
【AF】acl 放通 lan->wan 后内网主机依然无法上网
【AF】配置DHCP中继后,DHCP下发失败
【AF】数据不通之web智能语义引擎拦截
【AF】系统故障日志消失
【AF】NAT64转换不生效之与IPV6地址转换冲突
【AF】暴力破解触发联动封锁点击查询日志为空
【AF】未关闭控制台动态验证码导致acheck巡检新架构AF失败
【AF】新架构的DHCP接口链路故障检测显示故障
【AF】新架构防火墙SSL VPN虚拟网卡获取不到内网DNS服务器
一、问题概述:防火墙本身无法上网可能原因
一、问题概述:AF被通报在做攻击怎么排查
一、问题概述:sslvpn客户端问题
因多次穿越错误配置导致的AF应用控制策略不生效排查
【AF】新架构视频监控获取不到,源端口被转换
【AF】手动点击检测补丁结果为空,检测不出补丁
【AF】SANGFOR VPN分支内网网段冲突,客户又无法更改分支网段的解决方案
【AF】单位PC访问某互联网业务失败之公网IP被网站封堵
二、基础排查:检查基础配置和网络连通性
【AF】接口配置1.1.1.1时提示与vlan0冲突
网线老化导致频繁断网
二、基础排查:确认AF配置及常见可能情况
【AF】添加白名单不生效,但做应用控制策略放通后正常
【AF】vpn日志提示没有可用线路可供建立VPN连接之wan口超过8个
【AF】AF能ping通但控制台访问不了-登录IP冲突导致
【AF】进入新架构命令行方法
【AF】常见数据包举例
基础排查:云蜜罐问题基础排查
进阶排查:确认云端连接和流量走向
【AF】新架构设备应用控制策略显示异常问题处理
二、基础排查:判断是否是af拦截,确认拓扑与业务信息,数据流走向
[AF]内网地址无法访问DNAT发布的公网服务,配置双向NAT实现
三、进阶排查:如当前没有现象,检查监控日志,定位具体策略或拦截规则
【AF】新架构packet-trace命令进行报文跟踪方法介绍
一、问题概述:安全日志误判分析思路概述
【AF】新架构AF通过IPSEC VPN监控设备不成功
【AF】替换防火墙管理地址无法ping通网关导致无法管理设备
【AF】控制台无法登录之内网行为管理设备拦截
vAF8.0.57/8.0.60之后版本恢复密码
【AF】升级客户端获取公网时间失败
【AF】AF8.0.59配置IPSEC VPN提示“请先激活授权”
【AF】新架构AF修改了超级管理员admin的名称后权限变化
【AF】UDP_RDP协议远程桌面过SNAGFORVPN出现黑屏、卡屏、蓝屏、无法操作等现象
【AF】版本二层区域区分导致加入云图提示请修改转发类型
【AF】DNS为TCP流量导致恶意域名重定向不生效
【AF】对接SANGFOR VPN不成功,设备自身也无法联网
【AF】业务风险出现webshell后门失陷事件,查看日志是已拒绝
【AF】Webshell提示已入侵怎么分析
【AF】新架构备机高可用性虚ip配置不同步
【AF】团体名配置错误导致snmp不生效
【AF】接口识别异常导致聚合接口已经选择的接口无法显示
【AF】安全防御日志中策略名无法在安全防护策略中找到
【AF】新架构防火墙主备部署主机跳转到备机空白一直转圈圈
【AF】业务安全和用户安全都是风险汇总没数据,攻击汇总有数据
【AF】域名应用控制策略不生效
【AF】控制台无法登录之仅使用火狐浏览器不能登录
【AF】自定义url识别不准,识别成other了
【AF】新架构AF8069双机配置同步异常
【AF】拨号口无法开启51111端口
【AF】新架构上线后会话不定时骤降:不支持光转电环境
【AF】AF 8.0.59与syslog服务器对接后有日志产生但未正常发送给syslog服务器
【AF】新架构防火墙snmp协议通过IPSEC VPN监控设备不成功
【AF】AF8069,SSL VPN EC客户端接入后5min会自动注销
【AF】新架构AF防火墙主动访问恶意域名
【AF】下载文件过AF后速度很慢很卡
【AF】内网业务微信公众号链接通过手机端4G打不开,但是外网电脑端均可以打开
【AF】SSL VPN关闭图形验证码不生效
【AF】新架构二次穿透环境导致数据包转发错误
【AF】防火墙主主部署来回路径不一致之客户网络环境问题(分析)
【AF升级】当前的系统内存状况无法升级到AF新版本
【AF】接口吞吐率折线图(实时)时间点与AF系统实际时间点不一致
【AF】拨入SSL VPN后mac电脑无法打开网页
【AF】新架构DHCP自动获取的中文名称是乱码
【AF】AF8.0.35以上https数据如何配置web口令爆破
【AF】AF和华为防火墙对接IPSEC VPN后访问OA系统卡慢
【AF】分支间通过总部互访,发布本地网段时报错“本地子网网段与第三方对接配置中的加密数据流中的对端地址网段冲突”
五、进阶排查:使用show session分析会话
【AF】新架构接口没勾选webui但可以登录控制台之本机访问控制策略放通导致
【AF】防火墙上写基于域名的应用控制策略,却无法匹配到
【AF】新增策略路由后业务访问异常
【AF】新架构AFDNAT不通之内网下一跳地址未配置
【AF】新架构AF8.0.69默认路由配置之后状态不生效
【AF】新架构sangfor vpn下载文件延时(vpntun接口到外网口封装慢)
【AF】本机访问控制策略限制登录控制台不生效
【AF】控制台无法登录之设备alarm常亮(vga接口提示Reboot and select proper boot device)
【AF】新架构链路故障检测故障:回包匹配了全映射
【AF】AF红灯常亮,接显示器打印UNC报错
【AF】IPSecVPN 前端页面获取第三方设备预共享秘钥
【AF】策略路由常见问题总结
【AF】AF网络参数执行保存报错执行失败
【AF】SSL VPN发布L3资源无法获取到虚拟IP地址
【AF】sangfor vpn 里的用户管理如何查看明文密码
【AF】接入bbc经常性离线:网络环境限制大包导致协商重传
【AF】新架构黑名单加网段提示不能禁用本机ip
四、地域访问控制策略不生效案例库合集
【AF】AF8.0.55版本SSL VPN拨入之后访问不了资源
【AF】行为日志只记录了拒绝日志没有允许日志
AF新老架构策略模块差异
二、基础排查:确认中断情况以及设备环境
三、进阶排查:路由地址转换策略排查、抓包分析
一、不定时断网问题概述
二、基础排查:检查防火墙配置相关日志
三、进阶排查:控制台检查防火墙运行情况
三、APP、客户端无法使用进阶排查:确认是否路由或者地址转换策略影响
AF新老架构监控模块差异
AF新老架构对象模块差异
四、进阶排查:检查数据包转发情况
源地址转换不通:连接跟踪
三、进阶排查:远程检查ARP和路由情况,开启直通验证
检查策略路由相关配置是否正确
策略路由调试
策略路由问题收集信息求助专家
分析数据传输方向,是否二次穿透环境
源地址转换不通:检查界面配置是否错误
源地址转换不通:检查AF界面配置是否正确
三、进阶排查:远程检查ARP和路由情况,开启直通验证
获取AF设备异常时间点黑盒
流量控制策略不生效问题收集信息转专家
流控策略不生效问题收集信息转专家
检查环境与配置,物理AF还是第三方平台单点登录
二、基础排查:检查网络环境与ALG注意事项
三、进阶排查:检查ALG相关配置
四、高阶排查:FTP ALG不生效案例分析
【AF】黑盒文件分析说明
步骤六、其他配置影响应用控制的案例
二、基础排查:检查网络拓扑与URL相关配置
步骤一、检查ospf路由配置是否正确
步骤二、检查邻接状态是否正常及排查方法
步骤三、ospf路由学习不到收集信息转专家
二、基础排查:检查设备OSPF配置是否正确、网络连通性
【AF】监听端口说明
一、问题概述:WAF漏判可能原因和排查思路概述
基础排查:核实网络架构、设备配置是否正确
四、进阶排查:检查数据包转发情况
无法进入后台时,怎么恢复密码
一、问题描述:认证跨三层取MAC失败可能原因和排查思路概述
二、基础排查:检查设备策略配置,开启直通、添加白名单验证
四、进阶排查:抓数据包分析慢是否AF影响
一、问题概述:设备异常重启问题的可能原因和排查思路概述
基于服务应用控制策略不生效进阶排查
三、进阶排查:根据客户网络环境确定设备部署模式、检查DLAN
一、问题概述:基于应用的应用控制策略不生效可能原因和排查思路
二、基础排查:检查应用控制策略配置是否正确
进阶排查
一、问题概述:地域访问控制策略不生效可能原因和排查思路
不需要认证用户上线异常的可能原因和排查思路概述
二、基础排查:检查地域访问控制策略配置是否正确
三、进阶排查:分析数据流确认设备转发情况
一、问题概述:AF内置数据中心进不去问题的可能原因和排查思路概述
WAF误判可能原因和排查思路概述
基础排查:检查安全策略的配置,检查WEB应用防护库的版本
二、基础排查:确认问题现象以及具体出现异常的时间点
一、问题概述:本机访问控制策略不生效可能原因和排查思路
二、基础排查:检查本机访问控制策略配置是否正确
三、进阶排查:分析数据流确认设备转发情况
一、问题概述:流控不生效问题的可能原因及排查思路概述
一、问题概述:SSL VPN业务访问延时丢包排查思路概述
一、问题概述:SANGFORVPN不定时中断的可能原因和排查思路概述线
一、问题概述:SSL VPN不定时掉线排查思路概述
标准IPSEC VPN不定时中断问题可能原因和排查思路概述
基础排查:确认两端设备网络环境、部署模式,中断时间
二、基础排查:检查网络连通性、设备配置是否正确
核实网络架构、设备配置是否正确
IPS漏判问题的可能原因和排查思路
二、基本排查:检查流控策略是否正常,有无直通白名单
三、进阶排查:通过抓包分析策略路由问题
基础排查:确认是什么问题导致升级失败、收集报错的相关信息
一、目的/双向地址转换发布的业务不定时无法访问题概述
二、基础排查:检查地址转换配置是否正确
新架构双机常见配置问题FAQ
新架构接口配置集合
标准ipsec vpn延迟丢包问题可能原因和排查思路概述
服务器访问认证不生效可能原因和排查思路
一、基础排查:核对配置情况
一、问题概述:DDOS防护误判排查思路概述
三、进阶排查:控制台检查防火墙运行情况
二、基础排查:检查DDOS防护策略配置
三、进阶排查:抓取数据包分析是否误判
一、问题概述:SANGFORVPN延迟丢包的的可能原因和排查思路概述线
一、问题概述:双机切换查原因排查思路概述
二、基础排查:双机切换查原因基本排查
问题概述:邮件告警不生效可能原因和排查思路概述
一、问题概述:APP、客户端功能无法使用可能的原因和排查思路概述
二、基础排查:检查AF的基本配置、直通测试
二、基础排查:检查DDOS防护策略配置
解密不生效问题初阶排查
新架构策略配置常见问题汇总
基础排查:确认网络环境以及检查黑白名单配置
新架构session相关的命令的使用场景和方法介绍
AF新老架构系统模块差异
AF新老架构网络模块差异
新架构双机指导文档
新架构Sangfor/IPSecVPN配置方法
新架构OSPF、RIP、BGP简单配置文档
新架构SDWAN智能选路配置指导
新架构双机配置实例
三、进阶排查:虚拟网卡未安装成功导致虚拟IP无法获取
一、问题概述:过AF测速慢的可能原因和排查思路概述
二、基础排查:检查接口带宽是否跑满,检查配置与开直通
三、进阶排查:检查网络数据流方向、接口状态
四、高阶排查:分析设备负载,分析网络环境做变量排除
恢复密码
二、基础排查:规则误判的分析方法
【AF】新架构AF新增vpn线路:没有更多的线路接口
一、新架构双机关键概念介绍
二、新架构双机模式特点介绍
三、新架构双机场景配置实例
【AF】8.0.69版本BFD检测异常
【AF】AF8.0.69检测对象显示故障,arp和ping都是正常的
业务误判的分析方法
二、基础排查:确认环境稳定性以及更换传输模式测试
二、基础排查:检查基本配置跟终端环境是否正常
二、基础排查:检查设备接口配置、协商情况以及接口的参数值
二、基础排查:检查基本配置跟系统日志
二、基础排查:检查配置是否正确
一、问题概述:某页面打开(编辑)报错可能原因和排查思路
二、基础排查:确认环境因素和网络情况
【AF】AF8048故障日志云查报错ip not in presentation format
一、问题概述:AF拨号不成功可能原因及排查思路
二、基础排查:检查设备配置及环境问题
【AF】新架构光口不亮、双工模式不显示:10G光口不兼容千M模块来适配成千M口
一、问题概述:DHCP不生效的可能原因及排查步骤
二、基础排查:确认配置及网络环境
三、进阶排查:抓包分析DHCP数据交互过程
一、问题概述:syslog外发不成功可能原因及排查步骤
一、vLS案例库合集
二、基础排查:确认syslog配置及网络环境
【AF】AF上传SIP的日志在SIP查的到,AF查不到
【AF】应用控制策略双向放通具体地址后业务不通
一、问题概述:OSPF建立不成功的可能原因和排查思路概述
一、问题概述:BGP建立不成功的可能原因和排查思路概述
二、基础排查:确认BGP配置及基础网络状态
【AF】数据不通之通过拨入SSLVPN访问SANGFORVPN不成功
【AF】通过API给AF新增VLAN接口IPV6地址不成功
【AF】IP电话接通后没有声音,直通正常没有日志
【AF】隧道间路由不生效之路由优先级问题
【AF】网络不通之策略路由下一跳配置错误
【AF】IPV6业务不通之新架构AF不转发ipv6私有协议数据
【AF】首页接口吞吐率没有内容
【AF】拨入SSL VPN后无法访问资源
【AF】IPSEC第二阶段对接不上之感兴趣流不匹配
【AF】AF8.0.82版本云安全访问服务模块打开报错
三、常见三层网络不通案例库合集
三、版本升级失败常见案例库合集
【AF】sslvpn配置自动注销功能不生效之系统不兼容
网络不通抓包排障思路
ping不通数据包分析
WAF常见功能原理介绍及拦截日志分析
【AF】AF8.0.75登录控制台点任何模块都报错
【AF】新架构替换后直连电信光猫ping不通
【AF】AC的认证用户无法同步到AF
【AF】老架构防火墙更新SAVE安全规则库失败
【AF】VPN配置向导检测设备未联网
【AF】内网PC邮件客户端报错“远程主机强迫关闭了一个现有的连接”
四、syslog服务器上的日志比AF上的少的案例分享
2023年TOP100恶意样本咨询
【AF】上班高峰期外网网页打不开之运营商DNS连接数限制
【AF】应用控制策略报错:当前策略由CLI或API下发,配置未完成导致不生效,建议重新配置
【AF】内网访问apps.identrust.com/roots/dstrootcax3.p7c被URL过滤拦截
【AF】8.0.85接入XDR提示:联动总线因aksk不可用接入失败
【AF】应用控制策略拒绝端口不生效之应用识别策略在前导致
【AF】sangforvpn频繁重连之vpn地址发生改变导致
【AF】老架构AF解密不支持tls1.3协议
【AF】8.0.85 接入XDR报错aksk不可用
【AF】BGP对端学不到本端路由
【AF】SSLVPN域名资源相关原理机制
【AF】防火墙搭建sangforvpn后提示隧道在xx秒自动断开
【NFV】-vls虚拟化授权服务器常见问题
一、AF常规性能问题分析逻辑
二、小包场景性能问题分析逻辑
三、单IP大象流场景性能问题分析逻辑
【AF】删除接口提示接口被链路探测引用无法删除
8.0.85同时对接sase bbc 和sase edr
内网口没有开启webui导致外网口无法内网登陆控制台
【AF】新架构IPS添加例外不生效之源IP填写错误
新架构AF8.0.85,巡检提示ldbr进程异常
【AF】8.0.85导出ACL行为日志不显示源IP信息
AF配置僵尸网络之后还是被上级单位通报僵尸网络
【AF】流量方向为trust到untrust方向,却匹配了untrust到trust的acl拒绝策略☆
【AF】新架构使用工具跑后台导出的黑盒日志操作
AF域名控制策略,访问某域名 ,时通时不通
【公有云vAF】业务经过防火墙后时不时出现504错误
【AF】新架构墙反馈其他设备学到的IP不在我们墙上,mac地址是我们接口的
新架构8090版本国密设备管理员认证key生成失败
【AF】8095新增VPN通道时无法选择生效线路
95版本透明部署的防火墙连接云威胁情报网关链路状态显示已断开
AF安全日志显示数据为乱码的排查思路
AF对于安全引擎拦截的策略例外放通办法
【AF】防火墙会话机制与基本概念
业务模型学习监督里面将url标记为攻击,但是访问该url还是能访问,没有被拦截
老架构防火墙日志上报MSS存在日志延时
AC通过SNMP跨三层获取AF的IP-MAC信息获取不到
AF云威胁情报网关引流后可能导致的问题
AF8090版本,设备行为日志存在反向连接日志问题,‘’单会话匹配到了双策略‘’
防火墙更改控制台端口为10080之后访问异常
【AF新架构】DNS代理不生效之本机防护拦截
AF8050以上新架构ARP代理配置
【AF】访问专线对端业务之引流策略问题
AF地址转换不生效,抓包查看源地址没有转换
【AF】AF8.0.85及以上版本新增Local区域介绍与案例分享
【AF】企业微信应用安卓手机卡慢1分钟,苹果手机正常,nginx服务器的keep-alive影响
总部和分支sangforvpn无法建立,抓包查看分支在请求总部公网arp
AF接入bbc失败之接入产品选择不当
API用例参考
vpn界面长时间刷新不出来
【AF】AF联动SIP报错,用新增的管理员账号提示:密码已过期,请先修改密码,admin账号测试正常
【AF】对接MSS或者云图之后,AF操作日志中不定时出现127.0.0.2的登录日志
【AF】云图上激活AF设备报错提示上传的文件中产品类型为NGAF与所选设备不一致
云威胁功能使用引流码接入sase时报错和域名rt-sase.sangfor.com.cn连通性异常
【AF】Sangforvpn的webagent连通性测试提示HTTP请求超时
95版本,黑名单添加网段提示“黑名单那不能为本机IP,请检查配置”
配置了云威胁情报网关,但是巡检时还是提示云威胁接入异常
【AF】设备系统故障日志只能看到最近时间的几条日志
【AF】配置僵尸网络自定义规则库后由于联动EDR导致自动重定向被反复通报
【AF】修改SNMP配置提示:表单提交出错 修改管理主机失败
启用代理服务器导致硬件维保服务连接失败,提示 "连接服务器失败,请确保网络畅通!"
【AF】云威胁无法接入,PING 云端域名都是正常的,内网有多个AF
【AF】AF加入BBC设备失败之设备类型选择错误
AF8.0.95接入云图失败
通过API接口添加黑白名单提示400。
AF主备部署双机聚合后业务丢包
AF 8095排障开启直通模式没有日志
老架构源进源出不生效导致目的映射访问异常
AF8075控制台登陆一直提示验证码错误,更换浏览器依旧
公有云场景新架构AF后台调整DHCP设置
【AF】AF新架构加载升级检测包报错
内网电脑ping外网域名,包长超过997就会ping不通
【AF】组播路由转发问题
【AF】SQL注入过AF未拦截
业务访问不通,抓包查看存在RST报文
云蜜罐策略配置了自动封锁,但是突然不生效,新日志中都是显示未封锁
【AF】AF的web应用防火墙拦截sql注入误报的一种场景
【AF】AF策略路由配置的下一跳网关不会随着接口地址网关的改动而变化
单机AF8.0.85R策略路由和默认路由同时引用了链路探测,导致路由失效,链路探测无法自行恢复,公网断网,重启AF后网络恢复
二层泛洪acl,导致匹配了两次被拦截
RSH协议对源端口有限制、导致业务不通
配置应用控制日志无匹配数
AF8.0.95版本sslvpn安卓客户端登录转圈圈登录不上
【AF】流控基于组关联不生效
【AF】策略路由配置下一跳IP不生效
AF 8.0.95版本双机切换后VPN恢复时间久问题
【AF】配置转换提示任务执行超时之黑名单太多
【AF】直通日志中的目的地址会随机变化之拨号口
【AF】视频会议接入之后1min断开
【AF】升级95前置检测包提示报错
【AF】8.0.95版本开启定向数据流分析,分析结果列表无数据
AF上配置的接口地址变更到其他设备上后,新设备上会提示IP冲突
【AF】防火墙控制台映射到外网后,无法正常打开控制台登录界面,内网打开正常
【AF】本机访问控制策略不生效之-dns代理场景不生效
【AF】大于1472的数据包经过防火墙存在丢包
【AF】配置了地域访问控制策略未生效之目标配置错误
【AF】AF主备镜像配置无法同步配置
AF配置聚合口时,大部分接口不显示,无法选择
升级后业务异常之聚合口模式问题
【AF】应用控制策略日志每半分钟出现一次之日志归并
【AF】配置了云威胁情报网关,安全策略僵尸网络为拒绝,日志看存在僵尸网络放行的情况
AF设备DHCP不回包
【AF】ipv6通过SNAT后无法访问ipv6的网页之内网ip使用单播地址。
AF 8.0.95 syslog外发日志不全,应用控制策略AF自身有记录,抓包AF没有syslog外发
【AF】服务器识别中的已有信息无法删除
【AF】目的地址转换映射端口范围不通
【AF】AF配置了DHCPv6不分配地址
【AF】内网IP没有做目的地址转化发布业务,但AF告警有外网扫描内网流量排查思路
高版本AF与低版本设备对接SANGFOR VPN无法对接成功
SSL VPN发布资源后无法正常访问-内网口为聚合口
[AF】sangfor vpn对接不成功之监听端口配置错误
【AF】8048主主模式备控设备的网络对象新增点域名解析报错“对不起,解析失败,请重试!”
僵尸网络不生效-配置错误
【SASE-AC】SSL解密策略影响了阿里邮箱使用
链路检测失败,但命令行可ping通
云鉴误报之清除云鉴缓存
【AF】AF8.0.95版本WEB应用防护里面的URL防护匹配不生效
【AF】自定义端口源设置为1-65535导致检索结果不符
老架构策略路由链路探测故障导致源进源出失效
AF对接XDR连接状态时好时坏
新架构AF联动AES之后对失陷主机在用户安全显示为未安装
【AF】僵尸网络拦截不成功
新架构AF通过SSLVPN无法访问防火墙自身的SSH-22345端口
【AF】会话保持导致策略路由不定时不定终端的匹配不上
【AF】LDAP用户属性配置错误导致同步用户失败
【AF】业务经过AF8095解密后无法正常下载
【AF】查询日志的时候选择区域会出现设备当前不存在的区域
无法添加应用控制策略 提示“找不到引用的对象,指定的资源服务[吲1]不存在
【AF】登录SSLVPN之后获取不到虚拟IP
AF接入BBC,BBC上有双机切换日志,AF上没有双机切换日志。
AF 应用访问控制策略拦截
[AF]国产化涉密防火墙巡检报错:list index out of range
【AF】在物联网安全模块进行设备资产导入时有资产自动漂移到其他组的现象
【AF】打开迅雷以及使用迅雷下载的时候会发生断网
【AF】升级8095后巡检报警[config] init:error(sangfor support)
云WAF场景下,添加白名单导致正常业务访问跳转到防火墙WEB页面
部分应用经过防火墙后无法正常使用,使用NETWORK MONITOR抓包遗漏导致分析错误
【AF】排障显示异常包检测拦截,但是没有相关日志
【AF】对接SASE-XDR连通性探测失败
【AF】syslog日志外发日志记录反
【AF】云威胁情报网关引流策略配置异常导致业务访问不了
AF对接SIP不成功
AF实时接口流量不对
【AF】安装8095前置包 报错exit status 1
【AF】8.0.48上传SP_AF_OS_Spree_01.bin实际显示的是SP_JG_20的补丁包
【AF】 配置策略限制单用户软件更新流量不生效
【AF】ARP绑定报错
触发临时封锁日志记录
【AF】AF配置开启多线路定制策略以后sangforVPN对接不成功
51443端口登录导致显示界面为对端设备
无法通过心跳口管理对端,心跳口访问对端时源IP是vpntun口的IP-路由优先级导致
AF对接ospf学不到路由,线路对端接反了
【AF】https杀毒不生效,http正常生效
【AF】规则库获取不到最新的版本信息,且在线更新不了
【AF】VM部署VAF二维码不全
【AF】流量审计没有数据之VLAN接口不支持WAN属性
【AF】实验平台将AF8.0.26配置转换到AF8.0.45,提示"错误:不允许跨平台导入"-------vAF不允许配置转换导致
【AF】部署在出口做了一个服务器的映射,有个分支访问映射地址不通,其他地方访问正常
【AF】sase云端防火墙离线无法登录
【AF】配置错误的hosts解析,导致防dns代理访问微信头像灰色
【AF】纪元平台巡检使用的账号不是admin的账号导致设备巡检报错
【AF】新架构8.0.95安全日志导出失败,点击导出后,没反应,也没报错
【AF】WAF8.0.7,用户访问IPSEC业务提示被应用控制策略拦截
【AF】AF8.0.95导入配置后,应用控制策略显示策略不完整
【AF】更新规则库报错ERR_GET_HA_CONFIG
【AF】SANGFOR VPN对接不上之WAN口未配置下一跳网关
【AF】检测到目标URL存在http host头攻击漏洞
【AF】联动EDR报错
【AF】AF应用策略未记录日志
【AF】应用控制策略中,对已配置的地址对象过滤无数据
【AF】规则库获取不到最新的版本,af版本是95版本
内网用户外联恶意IP,AF未拦截,且无告警日志
添加防火墙域名黑名单后,内网依旧能访问到域名
【AF】启用云威胁情报网关以后内网无法认证上网
【AF】配置了僵尸网络恶意域名重定向,日志还是能看到源地址是内网DNS的僵尸网络日志
【AF】AF8.0.32升级提示appsh execute failed
AF配置了基于MAC地址为源的应用控制策略放行未生效
多次穿越使nat不生效,导致业务异常
【AF】AF上sangforvpn路由表项来源介绍
【AF】业务被拦截之同一条线路配置多台引流导致
【AF】访问不通未正常匹配直连路由
外网第三方防火墙检测到内网访问恶意地址,AF没有记录日志
【AF】sangfor vpn线路复用,导致设备线路ID识别错误,造成VPN连接不上
【AF】出口AF和内网业务AF对同一个业务同时产生同样的拦截日志
内网终端访问服务器不通,直通显示异常包检测拦截
【AF】新架构双机通过心跳口跳转WEBUI报错
【AF】自定义URL分类库,不管添加什么域名都提示存在两条url相同的规则
【AF】AF8.0.95版本,已经成功对接云威胁情报网关,运行一段时间后送检次数仍然为0
sslVPN后台重建容器报错
【AF】对接云威胁情报网关没有云威胁日志
【AF】设备做配置转换导入之后,应用控制策略显示策略不完整,重新提交也不行,启用了冲突策略检查也是一样的
【AF】僵尸网络日志显示wan-wan匹配
【AF】应用控制策略显示过期逻辑说明
【AF】防火墙基于域名的应用控制策略有时不生效
【AF】认证界面打不开之vlan认证区域未选择
【AF】会话保留不生效,没有走原会话返回
【AF】老架构做DHCP中继,终端获取不到地址之VPN场景不支持
【AF】应用策略能匹配没有记录日志,udp协议的dns流量导致
【AF】设置了自动联动封锁10分钟,临时封锁有很多几个小时的封锁时间
AF能正常上网,但解析域名会延迟,通过hosts方式接入SASE-XDR也失败,并且对接MSS显示在线。
【AF】针对域名做应用控制策略不生效之DNS流量走管理口发包
【AF】AF8060安全策略只配置了一个目标IP,但是其他Ip也匹配到这条策略
【AF】安全运营中心提示有安全事件,点击详情无内容之DGA域名不记录
【AF】做了域名的应用控制策略,时通时不通之首包丢包问题
【AF】安全日志里面XFF字段不显示之允许策略不显示XFFIP
【AF】配置vpn线路后,VAF控制台登录不上,线路接口没有配置网关导致
海康视频经过AF,RTP端口变化
【AF】ALG转换之经过AF之后话机拨通只有一边可以听到声音
【AF】配置解密之后不生效,无法拦截攻击流量
【AF】标准IPSEC证书对接,客户提供根证书有多个导致无法导入根证书
【AF】应用控制策略导出异常之迅雷下载异常
【AF】故障排查日志显示的IP是数据同步口的ip
【AF】源地址策略路由不生效, 策略路由的服务对象只指定了2个端口
控制台报错--白屏篇
控制台登录不上--端口、服务不通--合集
AF隧道间路由无法选择对应VPN用户名称
AF双机之网口数量不一致导致网口信息消失
【AF】接口配置ipv6地址,其他设备ping不通AF,AF也ping不通自身配置的ipv6地址
AF测试WAF攻击,策略配置允许的时候有安全日志,策略配置拒绝的时候没有安全日志
【AF】僵尸网络策略动作是拒绝,但看到大量僵尸网络日志动作是允许
【AF】sangforvpn频繁断开
【AF】ipv6-ospf协商不起来
【AF】安全防护自定义规则测试curl不生效
【AF】sase对AF网关id大小写敏感导致sase对接获取不到
【AF】流量入接口未开启权限导致web访问不到
【AF】应用控制策略拒绝以后还有安全日志产生
【AF】策略生命周期管理,提示有策略变更具体内容,规则库更新导致
SIG对接了XDR后,XDR入库SIG的资产提示:与数据源通信失败
【AF】SANGFOR VPN对接失败-多线路编号不对应导致
【AF】对内网web邮箱地址设置web口令防护,这种账号密码不是key-value的不支持
网络延迟问题之-安全防护策略导致
【AF】AF存在大量僵尸网络误报告警且查不到访问的域名
【AF】内网SIP检测到服务器被公网攻击,前端防火墙没有检测出来
【AF】新部署的VAF控制台登录失败提示未授权
mac电脑通过chrome浏览器访问防火墙的sslvpn无法下载mac客户端,使用其他浏览器访问正常
【AF】替换新架构防火墙后内网出现上网卡顿丢包---WAN口多IP场景
【AF】出现外网攻击ip访问内网管理口的行为日志
导入授权提示授权SDK内部发生错误
AF8.0.45双机提示授权信息不一致
【AF】安全运营中心界面打开有报错
【AF】 syslog 接收不到xff字段:af不支持推送数据内容导致
【AF】xdr接入异常之443端口运营商未开放
【AF】syslog 服务器接收不到af的日志,syslog 配置接收的ip 非防火墙路由转发的接口ip 导致
AF8085版本双机提示双机适配性不一致
【AF】启用vpn服务后,AF自身上不了网
主备镜像设置抢占切换延时时间不生效
【AF】配置解密后,攻击测试还是没有拦截
【AF】af开通了云威胁授权,登录云图网关id绑定云威胁模块失败
AF策略路由生效后 tracert路径显示不对
分支通过bgp访问总部子接口webui异常
【AF】本机访问控制策略针对ping不生效
【AF】巡检设备提示pcie设备存在降速问题
AF无法对接云威胁情报网关,链路检测显示10000ms
【AF】经过AF无法建立OSPF,绕过防火墙测试可以建立。
【AF】xdr对接频繁断开又自动恢复
防火墙的行为日志没有记录境外ip访问内网服务器
【AF】客服内网访问网站报错,并且页面不全
【AF】GRE隧道不通之GRE回包路由冲突
【AF】上架防火墙后微信能发消息,但是图片发不出去
【AF】AF上报aTrust代理网关是僵尸网络访问恶意IP
【AF】应用控制策略不生效之多次穿越影响
8.075版本升级8.095版本后监控服务器snmp无法获取AF的速率
【AF】内置白名单放通导致内网电脑可以访问某个应用控制策略拒绝的网站
【AF】内网口勾选WAN属性并配置下一跳地址导致策略路由不生效
【AF】内网PC直连内网口,但ping不通内网口
【AF】修改源地址转换策略时提示不允许操作SSLVPN使用的NAT配置
【AF】VAF连接云蜜罐失败
【AF】老架构黑名单污染导致业务访问不通
【AF】CPU飙高
AF编辑物理接口为虚拟网线口时提示“该接口已作为静态路由出接口,不允许修改为非路由模式”
【AF】VPN证书导入提示异常
【AF】链路故障检测方法BFD显示未检测
【AF】AF配置 ipv6的dhcp下发后,终端获取不到ip地址和dns地址
【AF】AF基于服务做应用控制策略,测试telnet能通,但是网页访问不通
【AF】AF对接XDR异常,提示接入网络异常
【AF】源为防火墙的口令暴力破解攻击
【AF】应用控制策略的匹配时间比系统时间快了二十多分钟
【AF】对接XDR提示读取云图配置失败
【AF】AF地域访问控制策略不生效,优先匹配了DDOS【超大ICMP数据攻击防护】
【AC】SNMP获取到接收或发送的数据包流量为0
【AF】BBC告警AF存在双机切换
【AF】ACL全放通策略下还有拒绝策略匹配
【AF】提示有僵尸网络,杀毒后依旧报同样的IP
【AF】核心交换机上内网的mac地址都是防火墙接口的mac
【AF】A和B为同网段电脑终端,防火墙能ping A,ping不通B
【AF】同一台防火墙上SSLVPN要通过ipsecVPN访问资源
【AF】第三方组件和AF的IPsec VPN对接突然中断,重启后恢复,证书认证模式
【AF】sangfor vpn对接提示子网冲突
【AF】AF和SDWsangfor vpn对接成功,但是业务不通
【AF】sangforvpn对接成功,分支有回报但是总部收不到
【AF】地址转换范围端口部分端口不通
【AF】AF8095路由部署配置云威胁线路探测不通
【新架构AF】Sangforvpn建立不成功之密码错误
【AF】一个内网网站白屏,直通显示【攻击类型: 设备唯一指纹】
【新架构AF】对接sangfor vpn互访异常之本地子网与WAN口冲突
【AF】服务器侧防火墙有拦截外到内的攻击,出口防火墙未拦截
AF 8.0.95同时对接云威胁和SAAS XDR只能在线一个
【AF】流控指定应用匹配不生效
【AF】LACP聚合直连有丢包
【AF】同一域名既有允许又有拦截的僵尸网络日志
【AF】dnsmaping不生效,DNS无法解析出公网IP
【AF】sangfor vpn资源访问不通(基本配置没有勾选内网口)
【新架构AF】syslog不外发日志
【AF】访问业务异常之解密配置错误
【AF】AF8.0.95,用户电脑解析恶意域名返回了蜜罐地址121.32.254.175
【AF】应用控制策略里放行向日葵后还是被拒绝
AF IPv4目的\双向地址转换直通还是无法访问排查步骤
AF IPv4源地址转换直通还是无法访问排查步骤
【AF】国密证书认证对接IPSEC VPN 双证书认证导入报错:本地证书格式无效
【AF】启用了用户认证,没有认证还可以登录微信/qq/todesk/等
主主流量不一致导致对接XDR失败
【AF】XML解析未勾选导致漏判
【AF】直通后业务正常常见排查思路
【AF】反馈经过地址转换后访问网页出现报错之服务器限制
【AF】内网主机过AF后访问不到服务器
【AF】防火墙主备双机异常切换--会话打满导致
【AF】投屏显示的数据-安全事件数的数据来源
【AF】业务被安全策略拦截--黑IP联动封锁的一种情况
一键连云--配置说明
云情报网关优化--配置差异
钓鱼邮件防护--功能说明
【AF】ospf组播数据包未放通导致内网断网
【AF】HCI里部署vaf,命令行无法正常配置IP
【AF】AF和第三方设备配置ipsec对接上了,但是本端测试ping不通,只有对端主动触发ping一下,本端才通
AF SangforVPN对接不成功时,如何排查?
【AF】新架构AF的CPU突然占用高之worker占用
AF第三方对接不成功时,如何排查?
AF Sangforvpn对接成功后数据不通,如何排查?
【AF】snmp检测到设备异常无响应
【AF】ACL日志导出为空--老架构日志导出不支持条件过滤
AF升级到8.0.106版本后bypass灯常亮
【AF】在防火墙加白名单之后还是有sql注入的安全日志产生
配置syslog外发不生效
【AF】af 8069 主备双机配置同步不成功,提示"备机执行失败高可用版本检查失败,请检查双机版本是否一致"
新架构防火墙主备镜像部署,对端通过ipsecvpn管理主备防火网web控制台
【AF】云蜜罐导致NAT64不成功
【AF】在【安全运营中心】显示有某个地址的记录,点查看详情跳转到【用户风险汇总】显示最近7天没有记录
【AF】因对接云威胁情报网关,导致80端口网站无法访问
【AF】AF8095双机主备IPS漏洞攻击识别库更新后会回滚
【AF】内网上网不定时丢包之云威胁情报网关pop节点跨运营商导致
AF8.0.48安装SP补丁包失败,提示:回滚重启服务失败
AF8.0.95应用控制策略限制远程软件不生效
【AF】AF8.0.95版本 标准IPSEC中断需要查原因
【AF】升级关闭安全进程后还是报错CPU占用较高
AF-僵尸网络特征库升级失败-错误文件类型(非加密库文件)
【AF】AF7.4版本升级客户端打包卡在备份配置
【AF】反馈内网一使用todesk就断网,AF没查到拦截日志
【AF】数据同步口为千兆口从而导致经过防火墙数据丢包1%
AF两台防火墙流量是串联,同时接入云威胁
AF-第三方设备检测到AF连接update1.sangfor.net域名-需关闭AF连接此域名
【AF】经过防火墙上网测速上不去
【AF】网安设备-电源线连接异常提示:接口不兼容,设备无法通电
【AF】VAF8.0.60提示不支持升级8.0.95版本
AF8.0.95版本,访问恶意域名未被拦截,日志缺失
【AF】AF8.0.95版本-同一物理口下多个子接口拨号失败,提示:PPPoE认证失败
【AF】IPS8.0.7版本被扫描出80和442端口
【AF】AF8.0.48版本,被扫描出RSA密钥交互漏洞
【AF】僵尸网络策略是拒绝的,但是恶意外联行为安全日志显示放行
AF8.0.48版本-出口防火墙漏过外网扫描攻击
AF8.0.106版本地域访问控制策略不生效
【AF】配置了syslog服务器,外发信息中hostname不全
【AF】AF8.0.106版本-出口部署映射后视频媒体流端口被随机转换
【AF】AF的SSLVPN使用webagent无法登陆
AF8.0.95设备断电之后部分网口灯不亮,再次重启后恢复正常
【AF】AF流量未双向经过防火墙导致DNS解析异常
【AF】开启地址转换后,客户业务访问慢且加载不全
AF设备,音视频流经过AF时启用/禁用ALG导致数据包端口变化
【AF】控制台更新规则库失败,更换浏览器离线上传成功
AF8.0.45版本,勒索扫描防护设置网段后仅一台服务器提示SMB暴力破解
bypass状态导致心跳超时,双机状态显示对端未知
AF云鉴提示链接云端服务器数据失败,检查云端网络正常!测试ping云鉴域名是通的
AF主备设备因SP03已包含SP1、SP2、Online02补丁导致版本信息不一致需手动调整
AF巡检提示打包失败
配置dns透明后电脑解析不了域名
老架构命令行批量创建vlan接口示例
【AF】服务器ping域名发现要间隔20秒才提示成功
老架构巡检告警overruns比例率高
【AF】硬件上网口与web上展示的对不上,设备带有光电复用口导致
AF设备替换华为防火墙,配置转换后防火墙到WAF不通
AF8.0.106版本,DNS透明代理缓存未刷新,删除静态host后恢复正常
反馈防火墙内存不足
AF8.0.48版本,防火墙不支持h2协议导致开启解密后协议降级
AF的SNMPD提示接口故障
【AF】AF8.0.35版本,异常流量导致设备CPU打满,业务卡慢中断
AF8.0.95.2062版本,访问恶意域名未被拦截,日志缺失
【AF】物联网安全模块显示终端在线,但是实际终端不在线,ping不通
【AF】AF8.0.95版本,接入BBC自动下发Sangfor配置后VPN线路时断时续
【AF】AF8.0.95版本,开启长连接导致会话打满,全网网络无法访问
AF频繁收到邮件告警提示:HA同步状态异常
AF8.0.95版本,弱密码拦截功能不支持JSON格式账号密码提取
【AF】AF的端口映射搜索匹配异常
【AF】AF8.0.95版本,首页不定时出现流量突增的情况,跑黑盒的结果是正常的
【AF】高可用测试有效性提示网络通信失败
AF8.0.95版本,路由出口配置流控启用单用户限制后断网
AF8.0.95 配置应用隐藏基于https不生效
部分IP来访问业务会被防火墙拦截,加白名单后正常
【AF】AF8.0.95SP3,未开启DOS防护策略&DOS本机防护,安全日志存在大量DOS防护拒绝日志
爱快路由器修改了数据包ttl导致映射不通
AF8.0.95版本,新增PPPoE拨号线路获取不到IP
【AF】ACL日志记录为tcp协议443端口被拦截,真实服务应用是ICMP服务
【AF】对接分布式xdr失败之内置区域被修改
【AF】AF配置URL防护策略不生效
AF 8.0.75 SANGFOR VPN连接不上,提示:证书已过期或还未生效,请检查系统时间是否在证书有效期内
AF对接分布式XDR不成功
【AF】应用控制策略可选服务对象选择不全
【AF】AF8.0.95开启云威胁情报网关之后,终端上网提示需要安装网络准入系统
通过表格导入的策略显示异常,状态显示【策略不完整】
【AF】vpn日志不显示内容
AF8095双机主备备份,备机链路检测不通
【AF】业务经过防火墙解密后评分低,提示:没有优先使用FS系列加密套件
AF8.0.26 DNS代理不生效
AF8.0.17版本巡检提示双机状态异常
【AF】防火墙持续告警提示xdr登录防火墙127.0.0.2失败
【AF】通过API保活接口访问AF提示404
【AF】登录SSLVPN后看不到发布的资源
【AF】定向直通,显示的目的IP不是真实的目的IP
【AF】配置80端口的映射,不定时会访问到防火墙的认证界面
跟华为IKEV2对接ipsecvpn,提示认证失败之加密兴趣流掩码问题
老架构多出口线路,会话导致切换出口链路后设备以原来的接口ip发包导致业务不通
【AF】AF8.0.95 部分4G的设备,应用识别库只能用精简的
AF8.0.95 sdwan选路不生效
【AF】添加新线路后网络故障
【AF】开启 DNS 代理后公网 IP 被外部设备利用转发 DNS 请求,并被上联设备识别为恶意外联
【AF】应用控制策略网络对象遗漏导致放通规则未生效且内网无法上网
【AF】钉钉客户端仅能聊天且消息转发、搜索、钉盘、日历功能无法使用
【AF】由于身份ID配置与对端不一致,导致IPsec VPN协商失败,提示两边身份ID不一致
【AF】由于出口接口未配置下一跳网关,导致加入VPN线路后本机上网流量匹配VPN路由无法上网
【AF】由于黑名单中配置了包含该IP的较大网段,导致该IP被拦截但在黑名单列表中未直接显示单个IP
【AF】因运营商网络及目标网站服务器响应慢,导致客户访问境外网站速度慢或无法打开
【AF】因网络拓扑设计不当导致同网段流量经过三层AF无法透传,致使VLAN间互访不通
【AF】因第三方云服务提供商防火墙策略拦截,导致部分网站无法访问(AF本身配置正确)
【AF】由于默认路由未配置下一跳,导致AF无法上网
【AF】因邮件安全功能修改SMTP数据内容,导致邮件服务器返回501/503/500错误,邮件发送失败
【AF】由于SIP ALG转换导致SIP数据被修改,导致腾讯会议服务器返回415 Unsupported Media Type,会议机无法加入会议
【AF】因光纤线路中断导致AF无法上网,外网连接中断
【AF】由于VLAN接口配置未下发,导致AF替换后未响应内网ARP请求,内网业务不通
【AF】对端设备对标准IPsec(IKEv1)协商包无响应,改为IKEv2后成功
【AF】8.0.48版本HTTPS开启解密后外到内HTTPS业务异常
【AF】由于开启源进源出导致反向session的recheck被跳过,导致回包走原接口异常
【AF】因SASE云平台互联网应用管控策略,导致通过云威胁引流的部分网站访问被拒绝
【AF】因SASE引流模式下节点IP被目标服务器拉黑,导致政务网站TCP连接无响应
【AF】由于源地址转换策略的目的地址排除了域名解析IP,导致内网访问www.hao123.com时无法进行NAT转换,外网无法回包
【AF】因终端安装保密卫士软件,导致微信扫码登录被限制,提示设备网络环境异常
【AF】由于外网接口地址未随网络更换而修改且管理员密码遗忘,导致更换网络后业务不通
【AF】由于VLAN接口地址与业务服务器地址冲突,导致服务器业务访问异常
【AF】由于业务防勒索策略自动生成后门扫描拦截规则,导致正常业务请求被拦截,访问间歇失败
【AF】因触发暴力破解封锁导致业务访问中断,封锁过期后自动恢复
【AF】由于WEB应用防护策略中“过滤HTTP出错页面”误拦截,导致访问swjoa.cjh.com.cn的请求被阻断且安全日志无记录
【AF】因外网攻击导致某服务器并发会话激增,出口网络资源耗尽,引起内网ping外网网关丢包
【AF】因规则库升级探测机制,导致AF定期访问外网IP 222.126.***.***被出口防火墙检测为异常外联
【AF】由于SSL证书链配置不完整,导致内网用户访问学校网站时浏览器提示非专用连接
【AF】因光猫异常导致接口 eth2 频繁 UP/DOWN,拨号线路反复断开重连
【AF】由于黑名单误拦截京东域名解析后的IP地址,导致访问京东电商平台网站不定时打不开
【AF】因缺少控制终端DNS解析IP协议优先级的特性,导致内网终端在双栈环境下优先使用IPv6进行DNS解析
【AF】由于方法过滤策略未放通PUT方法,导致正常业务被拦截
【AF】低版本存在SNAT表冲突缺陷,导致双机主备模式下访问部分外网地址偶发性不通
【AF】因CDN节点更新后防火墙缓存未刷新,导致访问网站时被误封
【AF】由于策略路由配置匹配到其他接口且未修改地址转换,导致无线用户上网异常
【AF】因视频设备SIP包携带错误IP地址,导致设备离线无法注册
【AF】由于未配置到对端网段的回包路由,导致对端无法访问AF管理IP且本端60网段无法访问对端网段
【AF】由于WEB应用防护的WEBSHELL上传规则拦截,导致宝塔面板修改网站配置文件失败
【AF】AF8.0.95存在云鉴缓存到期重新云查期间首包放通缺陷,导致恶意IP流量漏过被前端设备检测到
【AF】因电信设备异常,导致部分会议设备通过会议线路访问互联网失败
【AF】由于策略路由配置下一跳地址为“自动获取”导致策略路由无效,内网无法上网--不具备案例价值,基本策略路由配置问题
【AF】因内网服务器间直接传输SQL查询语句,导致SQL注入规则误报拦截数据库业务
【AF】由于本机访问控制策略未放行管理口所在区域的访问,导致其他电脑无法通过管理口登录设备
【AF】由于接口缺少IPv6地址导致前缀转换后的地址无法建立邻居,导致IPv6业务访问不通
【AF】因遭受境外DDoS攻击,导致下行流量超限告警及外到内网站出现恶意URL访问
【AF】开启了模板的应用隐藏,导致HTTP响应内容被篡改引发业务客户端解析失败
【AF】由于大象流瞬时检测速率阈值配置过高,导致大流量未触发硬件卸载,造成CPU高负载和转发异常
【AF】策略路由配置中上网对象错误,导致新增专线无法上网
【AF】因对端防火墙缺少回程路由或存在反向路由检查(临时方案:配置源NAT),导致PC无法访问对端防火墙
【AF】由于客户环境环路导致生成树状态变化接口关闭,导致内网PC无法上网
【AF】因上联华为防火墙拦截,导致内网访问包图网视频资源失败,开直通和白名单无法恢复
【AF】由于XSS引擎将正常业务请求误判为攻击,导致Web应用防护拒绝业务请求,出现XSS攻击拦截日志
【AF】由于应用控制策略未放通子链域名 *.699pic.com,导致网站 co.*.com 的部分资源被病毒防护模块拦截
【AF】由于配置了专线网关的静态ARP且网关MAC变更,导致AF无法与网关通信,外网专线不通
【AF】因中间设备未将分支上网流量正确转发至AF eth15口,导致分支无法上网
【AF】由于AF自身服务监听81和7443端口且未配置本机访问控制,导致外网可访问防火墙发布的登录页面
【AF】由于CC攻击防护配置误将正常业务流量识别为攻击,导致内网业务被拦截
【AF】因业务分片包过多被DoS防护拦截,导致内网无法访问域名,开直通正常
【AF】由于IPv6静态路由掩码长度配置导致路由不生效,导致IPv6地址映射业务访问异常
【AF】因总部设备访问控制策略拦截,导致分支用户无法访问总部业务域名443端口
【AF】由于未配置处理 VLAN 706 标签的接口,导致内网主机无法访问 VLAN 706 内的业务端口
【AF】由于新架构AF未配置DNAT策略,导致WAN侧先到达的报文创建了到AF本机的会话,使话机无法正常注册
【AF】由于策略路由源区域选择错误,导致默认路由匹配到故障线路,部分用户无法上网
【AF】白名单策略配置过于宽泛导致流量过大且黑名单误匹配正常业务,导致AF性能瓶颈及业务异常
【AF】因外网网关对大包有限制,导致访问网站时 TCP 连接超时,浏览器显示 ERR_CONNECTION_TIMED_OUT
【AF】因对端路由器端口模式配置错误,导致AF无法ping通新接外网线路网关
【AF】因核心交换机路由转发异常导致数据多次穿越AF,导致虚拟网线部署下业务通信偶发异常
【AF】因网络环境存在IP地址冲突,导致产线终端tcping访问服务器周期性丢包
【AF】因老架构SSL解密不支持TLS 1.3,导致开启解密后部分网站无法访问
【AF】由于AF替换后NAT默认出口IP变化,导致部分业务因对端IP校验而访问失败
【AF】由于未在漏洞攻击防护中排除业务IP,导致正常业务流量被误认为端口扫描攻击并联动封锁
【AF】因域名 www.bfgho.com 被恶意情报标记为恶意链接,导致 AF 通过恶意链接检测功能将其拦截,无法访问
【AF】由于缺少端口映射导致SDW-R VPN主动协商流量无法到达内网,导致VPN无法建立,访问外网不通
【AF】由于双机高可用控制口和数据口MAC地址冲突导致通信失败
【AF】由于已停用线路的默认路由仍生效,导致AF自身无法上网
【AF】由于云威胁情报功能将内网DNS服务器请求引流至云端,导致DNS解析异常
【AF】因双机打包过程中关闭高可用导致MAC切换后运营商ARP未更新,造成部分外网映射地址不通
【AF】由于在子接口上配置IP导致无法学习网关ARP,导致与网关通信失败、部分网段上网异常
【AF】人为误操作将前面板BYPASS开关拨至ENFORCE位置,导致ETH2和ETH3口链路不通
【AF】因交换机主备切换时三层转发异常,导致虚拟网线主备切换后业务不通
【AF】由于安全策略未放通淘宝相关应用,导致内网用户访问淘宝系二级页面时被拦截
【AF】由于文件过滤规则中compress文件类型组误拦截office365下载所需文件,导致用户无法下载安装office365
【AF】因SD-WAN对特定DNS解析所得IP地址路由不可达,导致内网专线访问Google网站失败
【AF】由于NAT64策略配置错误,将全部IPv4流量转换为IPv6,导致全网中断无法上网
【AF】因内网DNS解析成环,导致通过AF访问业务网站失败
【AF】因云威胁检测环节异常,导致内网访问目标IP的443业务不通(telnet超时)
【AF】因第三方防火墙拦截云威胁情报封装引流流量,导致内网用户无法访问特定域名
【AF】因业务侧nginx运行用户权限配置错误,导致临时文件无法写入而下载失败,且未经过AF时也出现相同异常
【AF】由于SSL解密策略源区域包含LAN区域且流量单向后端通过,导致无线终端无法访问https业务
【AF】因云威胁情报网关引流,导致前置软件访问政务网不通
【AF】由于自定义僵尸网络中将openclaw.ai加入黑名单,导致该域名DNS解析被重定向到蜜罐地址而无法访问
【AF】因外网IP持续tcping测试触发端口扫描策略,导致业务IP被临时封锁
【AF】由于流量来回多次经过设备导致解密异常,8.0.107版本下无线认证网页无法打开
【AF】因对方业务回报流量过大触发本机DoS防护误判拦截,导致内网访问专线业务不通
【AF】因浏览器本地安全策略拦截,导致外网访问HR系统时读卡器WebSocket连接127.0.***.***:33666失败,F12提示ERR_BLOCKED_BY_LOCAL_NETWORK_ACCESS_CHECKS
【AF】因上下联设备变更导致回包VLAN ID变化,被ACL默认策略拦截,配置放通后恢复
【AF】因默认不分析RST包,导致应用控制策略无法匹配RST流量,日志无记录
【AF】由于静态路由配置不完整导致路由环路,新增业务访问不通
【AF】因境外大量DDoS攻击导致外网带宽被占满,业务访问中断
【AF】因中间设备拦截ICMP请求,导致从华为设备ping AF管理口仅前两个包成功
【AF】终端配置多个DNS地址,导致域名解析请求未发起,业务无法访问
【AF】因前端设备转发恶意IP流量,AF拒绝包被误报为内网连接恶意IP
【AF】因终端IP地址冲突,导致TODESK和向日葵远程软件频繁断开
【AF】由于WAF安全模板错误配置拒绝js文件规则,导致OA站点页面加载异常
【AF】由于缺少多次穿越策略,导致业务访问443端口可通但网站无法打开,日志显示应用控制策略阻断反向流量
【AF】由于DNS服务器配置错误,导致通过专线访问国外网站时域名解析失败,证书获取异常
【AF】由于配置为目的地址映射而非双向地址映射,导致外网无法通过映射地址访问内网服务器
【AF】黑名单域名与飞书域名冲突,导致飞书文档无法打开
【AF】由于TCP reset功能误拦截信锐AC与AP之间的通信,导致AP频繁离线
【AF】由于AF暴力破解攻击检测将合法业务流量误判为暴力破解攻击,导致192.168.25.***访问192.168.55.***的22端口时断时续
【AF】因白名单不支持DNS解析放通且开启未知域名拦截,导致正常业务DNS请求被误拦截,需通过hosts规避
【AF】由于源地址转换策略被禁用,导致内网PC割接后无法访问互联网
【AF】由于对非SSL业务(RTMP)配置了解密策略,导致AF无法完成SSL握手而中断数据转发
【AF】由于AF误将业务导出请求识别为XSS攻击并拦截,导致访问业务系统导出PDF时报错NS_ERROR_NET_RESET
【AF】由于业务所需端口未完全映射,导致视频流业务无法取流
【AF】因攻击者IP耗尽会话资源,导致官网通过域名访问断断续续
【AF】由于出口缺少源地址转换且未使用特定出口地址,导致内网无法访问公网API微信接口
【AF】因主主透明双机心跳口非直连导致双机状态同步异常,引起内网IP 10.100.***.*** 访问 192.168.***.*** 不通
【AF】因FTP客户端工具与服务器存在兼容性问题,导致外网使用xftp访问FTP服务器失败
【AF】由于新增线路接口区域与已有SNAT策略冲突,导致DNS流量被错误转换,出接口抓不到数据包
【AF】因AF版本与配置转换工具要求版本不匹配且升级授权过期,导致无法导入转换后的配置文件,替换山石防火墙失败
【AF】由于VLAN接口VLAN ID配置错误,导致透明模式下VLAN接口无法与同网段通信
【AF】由于接口聚合模式与对端交换机配置不一致,导致透明模式下VLAN二层流量不通
【AF】由于配置了禁止访问外网的策略路由,导致访问境外网络不通
【AF】割接完成之后部分业务异常 设备在出口双机部署
【AF】因天翼云自研平台未完全适配,导致VAF跨网段访问时云内回包丢失
【AF】由于AF接口未开启巨帧(jumbo frame),导致业务访问数据库1521端口时数据包被丢弃
【AF】由于OSPF接口网络类型与对端不一致,导致OSPF邻居Full但路由表无OSPF路由
【AF】由于黑名单拦截了 ocsp.verisign.com 域名,导致 Revit 软件无法登录使用
【AF】由于未开启应用层网关(ALG)导致视频流经过防火墙不通
【AF】由于认证绑定方式配置为单向绑定,导致认证后的终端信息无法满足应用控制策略匹配条件,出现终端被应用控制策略拦截、无法正常上网的现象
【AF】因客户端钉钉软件自身异常,导致仅能聊天而其他功能无法使用(AF配置与日志均正常转发)
【AF】由于URL防护未配置白名单放行文件上传请求,导致传输大文件时被拦截中断
【AF】 有个业务网站访问异常,F12查看信息有访问防火墙认证地址的情况,但终端是已经认证过了的
【AF】因智能引流策略未全协议绕流,导致网络间歇性不通
【AF】由于认证区域配置错误(选择lan而非LAN),导致IP/MAC绑定不生效
【AF】因客户在内网使用公网IP地址段,导致地域访问控制功能误判并拦截业务流量
【AF】由于开启了DNS透明代理功能,导致淘宝域名解析到的IP与终端直接解析不一致,无法访问淘宝网
【AF】虚拟网线部署下,实验区终端登录业务系统后自动退出,开直通正常,关闭直通被默认策略拒绝
【AF】由于引擎检测开启了高检出拦截,导致正常业务被误拦截
【AF】因内网电脑DNS配置使用联通DNS服务器,导致移动链路上域名无法解析、网页无法打开
【AF】AF8.0.75版本存在dp进程多线程加锁不合理缺陷,导致业务中断
【AF】内网上网有问题,部分业务有影响
【AF】由于未开启文件上传拦截功能,导致上传文件绕过防火墙
【AF】由于AF配置了等价路由且外网口未开启源进源出和WAN属性,导致回包路径不一致,部分用户只能ping通单数公网IP,部分用户只能ping通双数公网IP
【AF】由于IP被加入黑名单,导致部分终端无法访问OA和钉钉
【AF】因上游DNS服务器返回Refused和No such name,导致终端无法解析业务域名
【AF】因下联内网环境存在路由环路,导致整个片区政务网无法上网
【AF】由于DNAT策略目的地址设置为ALL触发免费ARP代答,导致内网PC误报IP地址冲突无法访问网站
【AF】由于开启dns-mapping导致DNS应答报文重新封装丢失VLAN标签,引起DNS解析失败
【AF】由于自定义服务错误限制了源端口,导致内网访问被应用控制策略阻断
【AF】因内网终端IP被加入永久封锁名单,导致上传文件失败并提示“无法连接到远程服务器”
【AF】由于静态路由未配置下一跳导致频繁发送ARP请求被运营商光猫拉黑MAC,支付业务中断
【AF】因运营商线路丢包导致每天10点后访问特定目标地址失败(AF本身配置正确)
【AF】由于路由下一跳IP配置错误及线路探测目标不可达,导致部分网段上网卡顿及内网访问服务器双向映射不通
【AF】因网线接触不良导致内网无法通信管理地址,ping网关不通且未学到网关arp
【AF】由于内容安全文件过滤规则包含music文件类型,导致生成音频业务请求被拦截
【AF】由于策略路由源区域包含Local导致AF自身访问内网交换机时错误匹配策略路由走外网,导致ping不通且监控告警
【AF】由于 eth0 口静态 IP 配置与内网网段冲突,导致内网地址无法访问外网
【AF】由于开启过滤HTTP出错页面功能,导致HTTP GET请求返回404/405被替换为AF自定义页面
【AF】8.0.95因纪元平台升级工具修改默认路由配置,导致政务网站访问超时
【AF】由于开启SIP ALG导致内网SIP电话业务不通
【AF】由于Web应用防护方法过滤规则拦截PUT请求,导致外网通过AF访问内网Kubernetes管理界面失败
【AF】由于流控线路下行带宽单位配置错误,导致内网无法上网
【AF】由于策略路由源地址配置错误且地址转换未匹配出口区域,导致指定出口访问目的IP失败
【AF】由于未开启DNS代理功能,导致采集器无法通过AF解析DNS请求,无法上网
【AF】因不支持静态路由下一跳配置本地回环地址,导致IPv6改造时无法添加默认路由
【AF】由于策略路由配置为轮询负载导致本机发包接口错误,致使SASE线路连通性异常
【AF】因DNS服务器缓存时间过长导致AF DNS缓存老化后域名被拦截
【AF】因业务服务器对联通出口源IP返回403,导致通过联通出口无法访问业务网站
【AF】由于本机DOS防护策略误判正常业务流量为DOS攻击,导致业务访问不定时中断,约10分钟恢复
【AF】由于NAT源区域配置为Local而非内网区域,导致内网流量无法匹配NAT而无法上网
【AF】由于主备部署AF回包路由配置冲突,导致端口映射TCP三次握手缺少客户端ACK,业务访问不通
【AF】因访问数据乱码,导致AF将正常业务HTTP请求误识别为XSS攻击拦截
【AF】因内网与AF管理或业务网段冲突,导致对端主动访问AF不通
【AF】由于外网访问映射服务时错误使用双向NAT导致端口资源不足,造成外网用户无法访问业务端口
【AF】因透明模式下交换机未正常转发数据包至AF,导致业务不通(改为虚拟网线模式恢复)
【AF】8.0.95版本本机ACL缺陷导致SIP媒体流首包错误建立到本机session,造成电话业务单通
【AF】由于ACL日志量过大消耗CPU,导致AF控制台操作卡顿
【AF】由于总部多线路配置未添加新线路,导致分支通过新线路建立Sangfor VPN连接失败
【AF】AF 8.0.48 缺少3des解密算法支持,导致开启解密后业务访问失败
【AF】由于域名白名单放通不全,导致部分网站访问失败
【AF】因运营商链路问题导致从拨号口发送数据包无应答,内网无法访问公网业务
【AF】由于未放通实际源IP(经 NAT 转换后的地址),导致内网客户端无法访问目的端口 31549/31902
【AF】由于安全策略中漏洞ID规则误匹配,导致内网用户无法访问业务系统,添加白名单后恢复
【AF】由于DoS防护的内网访问控制配置不当,仅允许单一网络对象访问外网,导致其他内网IP无法访问外网,表现为ping不通
【AF】由于策略路由引用的链路探测对象配置错误,导致交换机无法上网
【AF】由于防火墙网口未配置VLAN子接口,导致替换路由器后内网无法上网
【AF】由于开启了H.323/SIP协议的ALG转换,导致内网用户通过会议码加入外部视频会议时掉线
【AF】由于多台AF同时配置云威胁引流,导致部分域名无法解析
【AF】因客户内网路由导致请求包未经过防火墙而回包经过防火墙匹配拒绝策略,造成业务不通
【AF】因开通SWG授权后智能引流策略不完整,导致非引流端口流量被转发至SASE POP代理,上网源IP变更为POP地址
【AF】由于未配置 X-Forwarded-For 功能且未添加代理服务器地址,导致代理服务器 IP 被高危行为日志联动封锁,业务异常
【AF】因云威胁模块误拦截Windows网络探测域名,导致Windows网络图标显示无网络连接
【AF】由于两个网口配置相同网段IP且同时UP,导致直连路由冲突,镜像模式ping不通核心
【AF】内网用户数据过防火墙业务不通
【AF】由于策略路由优先级高于静态路由,导致替换AF后SDWAN网络不通
【AF】因网络中间设备MTU不一致导致封装后大包无法通过防火墙接口,引起业务偶发访问不通
【AF】因环境因素(交换机端口假死/物理接触不良/STP阻塞),导致虚拟网线部署后核心到服务器不通,拔插网线后恢复
【AF】因僵尸网络未知域名拦截,导致内网电脑无法通过域名访问网站
【AF】因运营商网关延迟响应ARP请求,导致割接后外网接口无法ping通网关
【AF】由于路由设置不当,导致内网PC访问业务系统的流量未从正确接口转发,造成通信失败
【AF】因未配置本机访问控制拒绝外网访问81端口,导致外网扫描发现81端口开放
【AF】由于缺少内网服务器网段的回包路由,导致内网服务器无法ping通AF接口地址
【AF】由于地域访问控制策略错误阻止ICMP流量,导致Ping穿越AF透明模式失败
【AF】由于应用控制策略配置了长连接,导致并发会话数跑满,新业务连接无法建立
【AF】经过防火墙无法正常走路由到其他网段
【AF】WAF 设备低危规则误报,导致外网访问业务域名被拦截无法打开
【AF】由于拨号口探测地址中包含不可达地址,导致拨号探测显示异常但PPPoE拨号正常
【AF】内网访问网联业务TCP连接失败,NAT转换过程源端口改变
【AF】因旁路WAF拦截PUT类型请求,导致EDS存储大文件上传失败
【AF】因下联交换机不回复 AF 的 ARP 请求,导致 AF 无法学到对端IP的MAC地址,通信失败
【AF】由于业务安全策略中SQL注入规则和请求方法规则误拦截,导致U9业务标准采购功能公网访问失败
【AF】由于开启未知域名拦截和恶意域名重定向并结合DNS代理,导致DNS解析返回蜜罐地址,微信小程序无法打开
【AF】由于开启未知域名拦截功能,导致部分合法域名被识别为未知域名并返回蜜罐地址,造成客户端DNS解析业务中断
【AF】由于基于域名的放通策略未包含AI应用的所有子域名,导致部分AI应用访问因匹配不上放通策略而被默认拒绝策略拦截
【AF】因第三方WAF拦截导致外网访问业务时通时不通,AF转发无异常
【AF】由于默认认证策略启用、且范围包含所有地址,导致大量公网IP被自动创建为用户
【AF】由于默认路由下一跳网关地址配置错误,导致内网无法访问外网
【AF】断电后内网DHCP异常分配地址与AF内网口地址冲突,导致内网PC无法ping通AF内网口
【AF】由于AF永久封锁名单中加入了服务器IP,导致该IP无法访问外网
【AF】因B墙内网缺少回包路由,导致A墙下源主机无法访问B墙下目的端网络
【AF】由于应用控制策略配置不当,导致无线网下部分应用无法正常使用
【AF】由于外网接口未配置子接口处理带VLAN标签的网关回包,导致防火墙无法ping通网关
【AF】电脑专线过防火墙,单向测试不通
【AF】由于两个接口配置了相同网段IP,导致回包路径不一致,引起业务不通
【AF】由于 SNAT 配置目的对象错误,导致内网日志服务器访问外网地址不通
【AF】由于新老架构NAT匹配逻辑差异,导致割接后公众号业务访问异常
【AF】由于策略中网络对象未配置掩码且未放通测试源IP,导致视频会议应用被阻断
【AF】因VPN对端扫描设备产生大量会话打满会话表,导致内网部分电脑上网丢包或无法上网
【AF】由于联动封锁策略中勾选了TCP端口扫描类型,导致SIP将百度IP下发封堵,部分用户无法访问百度
【AF】由于主备虚拟网线模式下备机不转发业务导致对端交换机聚合链路无法正常协商,引起核心与汇聚之间网络不通
【AF】因腾讯会议域名解析IP与黑名单域名IP相同,导致访问腾讯会议被黑名单误拦截
【AF】由于地域访问控制拦截,导致内网用户无法访问外网
【AF】因服务器侧未配置回包路由或限制源地址,导致跨VLAN互访时服务器不回复ICMP请求
【AF】因出口SDW设备未配置回包路由,导致AF引流到SDW的流量无法上网
【AF】因百度域名被DNS污染,导致DNS代理后百度无法访问
【AF】因上游多DHCP服务互相抢占,导致经过AF的终端无法获取正确IP地址
【AF】因业务服务器自身问题(疑似杀毒软件或服务异常),导致上传数据失败(AF抓包未拦截且正常转发)---【无法编写】
【AF】因运营商网络问题导致外网侧无回包,业务网站无法访问
【AF】因终端访问时未指定端口号,导致Sangfor VPN访问业务超时,提示ERR_CONNECTION_TIMED_OUT
【AF】因麒麟ARM超融合平台VAF不兼容virtio网卡,导致接口无法Up,配置地址后访问不通
【AF】由于对相关IP添加白名单导致安全策略不生效,出口AF无法产生安全日志
【AF】因设备对非同一网段ARP请求会回复的特性,结合网络中存在多VLAN相同IP地址,导致ARP学习混乱和外网网关不通
【AF】因交换机未配置IPv6路由,导致AF配置IPv6地址后无法通信
【AF】因第三方防火墙拦截,导致访问业务不通
【AF】由于IPv6子接口掩码配置不当导致下一跳地址不在同一网段,从而静态路由无效,IPv6互联不通
【AF】由于透明模式下二层穿越策略配置不完整,导致人力网段无法访问ESB网段
【AF】由于应用控制策略中源地址组未包含访问源IP,导致访问被策略os_off拒绝
【AF】由于SQL注入规则和HTTP出错页面过滤规则误拦截正常业务请求,导致内网OA页面白屏/连接失败
【AF】客户终端无法登录QQ或者发送微信
【AF】由于安全策略源地址未包含客户端IP,导致业务访问被拒绝,返回HTTP/0.9错误
【AF】因 AC 行为管理设备配置拦截,导致内网主机 172.16.***.*** 无法访问目标 172.16.***.***
【AF】由于启用了网络参数中的TCP reset功能,导致安全策略拒绝流量时AF代答RST包被漏扫工具判定为主机存活
【AF】由于应用控制策略未放通公网DNS域名,导致虚拟化管理页面登录失败
【AF】由于策略路由配置错误导致路由环路,引起SDWAN加速后数据包无法通过公网口
【AF】由于黑名单中配置了公网IP段,导致该IP的端口访问不通且无拦截日志
【AF】因 nginx 反向代理配置缺少 underscores_in_headers on,导致通过域名登录 Web 管理页面时立即注销
【AF】由于 trunk、VLAN 接口、路由等配置不当,导致内网无法访问对端网络
【AF】因服务器第三方应用问题,导致内网访问办公网服务器443端口不通
【AF】因恶意IP情报已过期变为正常IP且AF未对接云威胁情报网关,导致AF未拦截该IP的外联流量
【AF】因对端WAF设备将AF公网IP拉黑,导致访问互联网业务网站显示ERR_EMPTY_RESPONSE(AF本身配置正确)
【AF】因公网侧未回包导致访问公网域名失败,AF抓包确认转发正常无拦截
【AF】由于缺少源地址转换(SNAT)策略,导致内网用户无法通过专线访问目标网段
【AF】由于未配置Local区域路由,导致AF管理口无法上网
【AF】因源地址转换(SNAT)公网地址与接口地址不一致,导致内网上网业务全断
【AF】因核心交换机问题,导致HCI主机通过双机主主透明模式防火墙无法ping通网关
【AF】由于策略路由源地址未包含新增网段,导致该网段无法上网
【AF】由于聚合口模式LACP与对端手工聚合不匹配,导致透明部署业务不通,会话显示超时
【AF】由于AF系统地址配置为1.1.***.***,导致内网Ping该地址被设备自身响应,无法用于测试公网连通性
【AF】由于抓包时未指定pppoes封装,导致在拨号口抓包无法捕获数据包
【AF】因下联交换机不回复ARP请求,导致内网访问AF及通过AF的流量断断续续
【AF】因运营商上行带宽不足,导致业务访问缓慢或中断
【AF】因数据库服务器错误屏蔽客户端IP,导致数据库业务访问拒绝(AF配置正确)
【AF】由于新增接口未配置为VPN线路,导致Sangfor VPN对接端口不通
【AF】由于黑名单策略中误将业务网站所在网段加入黑名单,导致内网用户无法成功登录业务网站
【AF】客户电脑豆包、deepseek等ai软件需要多刷新几次才能打开
【AF】由于DDoS内网访问控制策略仅允许私网网段,导致配置公网IP的PC无法访问外网业务
【AF】由于内容安全文件过滤规则匹配了视频后缀,导致业务视频文件被拦截
【AF】由于零信任虚拟IP回包缺少策略路由,导致回包被错误发往公网,零信任直连LAN口访问资源不通
【AF】由于IPSec VPN第二阶段感兴趣流配置不匹配,导致替换老防火墙后专线到对端不通
【AF】由于IPsec VPN第二阶段配置、安全策略区域配置及静态路由缺失,导致VPN建立失败及业务不通
【AF】由于内网主机路由指向错误接口,导致DNS解析流量无法到达外网网关,内网PC无法访问外网
【AF】因用户侧 DNS 解析冲突,导致 Google 域名无法访问(具体原因未知)
【AF】因未配置HTTPS解密,导致无法识别HTTPS爬虫攻击,服务器被大量访问
【AF】总部VPN线路绑定公网IP错误,国外分支通过SASE GA专线建立sangforvpn隧道失败
【AF】爱快设备IPsec VPN仅支持单网段隧道导致多网段场景仅成功协商一个网段
【AF】对端公网IP动态变化导致IPsec VPN间歇性通信中断
【AF】中间光猫限制ESP协议传输导致标准IPSec VPN隧道建立后业务不通
【AF】分支无法添加本地子网导致Sangfor VPN建立后总部无法访问分支内网,需在总部配置隧道间路由
【AF】由于ACL应用控制策略未放通vpntun,导致Sangfor VPN对接失败
【AF】IPSec VPN第一阶段加密算法与对端不一致导致IKE协商失败
【AF】IPSec VPN隧道配置为动态IP身份识别,导致其他IP使用相同身份ID干扰,VPN频繁中断
【AF】分支AF的vpntun接口区域划分错误且缺少应用控制策略导致Sangfor VPN隧道建立后内网互访不通
【AF】总部分支账号配置多线路策略引发Sangfor VPN组建失败,提示“外网线路地址冲突或不匹配”
【AF】对端第三方设备NAT策略未放通导致IPSec VPN第一阶段协商失败
【AF】对端华为USG NAT配置错误导致IPSec VPN隧道内Web服务不可用(80端口不通)
【AF】配置多条IPsec感兴趣流导致其中一条隧道的对端不回包,造成周期性中断
【AF】对端华为防火墙未开启DPD检测导致AF侧DPD超时后隧道未自动重建业务长时间中断
【AF】跨运营商线路下IPSec VPN UDP传输丢包,切换TCP模式后业务恢复
【AF】由于静态路由优先级高于VPN路由导致IPSec VPN隧道不通,路由测试未匹配VPN路由
【AF】因接入云图管控,导致 Web UI 的 IPSecVPN 本地子网列表按钮不显示
【AF】因中间第三方设备DOS策略拦截UDP 500/4500包导致IPSec VPN协商失败
【AF】IPSec VPN第三方对接配置未使用接口第一个IP导致隧道无法建立----配置问题无案例价值
【AF】因对端电话设备管理口配置多余网段地址,导致跨分支IPSec VPN访问该设备不通
【AF】 AF对接sangfor vpn不成功,提示身份类型不一致,主模式对接的,默认通过IP作为身份类型,对端也是默认的IP地址
【AF】SANGFOR VPN连接失败
【AF】Sangfor VPN业务中断及链路探测故障
【AF】总部定制多线路策略未配置线路导致分支Sangfor VPN协商失败
【AF】Sangfor VPN上传下载速度慢
【AF】AF的IPSec不支持自动探测MTU,与对端设备差异导致大包不通,监控画面无法获取
【AF】Sangfor VPN主动访问默认以VPN接口地址为源导致分支访问总部AD域失败
【AF】对端设备IPSec进程异常导致隧道假活,AF第二阶段协商无响应,VPN中断
【AF】VPN密码错误与中间网络丢包导致VPN连接中断且延迟高业务异常
【AF】AF接口带宽配置单位误设为Kbps导致IPSec VPN解密丢包
【AF】IPSec VPN内网服务配置仅允许TCP协议导致ICMP等非TCP流量无法通过隧道
【AF】总部AF未配置SNAT导致分部通过IPsec VPN访问业务系统无回包----用户环境问题无案例价值
【AF】总部用户管理配置错误加速地址导致Sangfor VPN隧道频繁中断
【AF】分支AF接口配置网关导致Sangfor VPN内网接口无法选择,总部无法学习分支路由
【AF】因SDWAN设备程序限制通过VPN访问控制台,导致AF无法通过Sangfor VPN访问分支SDWAN的Web页面----sdwam已知问题无需增写案例库
【AF】因运营商网络拦截IPsec VPN协商报文(UDP 4500端口)导致VPN隧道中断
【AF】IPSec VPN隧道单向通:本端可访对端、对端无法访本端
【AF】因AF8.0.95版本线路复用功能未适配IPSec VPN场景,线路信息残留导致IPSec VPN协商异常
【AF】因DNS缓存未及时更新,导致内网通过域名访问公网业务时解析至旧线路IP
【AF】由于缺少NAT配置,导致IPsec VPN隧道建立成功后对端ping内网无回包
【AF】Sangfor VPN隧道TCP协议传输丢包,切换UDP协议后恢复
【AF】pop接入节点端口与总部VPN监听端口不一致导致全球加速通道对接失败,提示外网线路地址冲突或不匹配
【AF】IPSec VPN感兴趣流配置为any-any导致直连路由被送往VPN隧道,造成路由不通
【AF】双线Sangfor VPN对接时未配置VPN多线路定制策略导致Ping测试时通时不通
【AF】未配置有效流控策略限制用户上网带宽,导致外网线路被占满,Sangfor VPN时延高、传输慢
【AF】IPsec VPN第一阶段协商失败,提示“交换类型不匹配”和“身份ID不匹配”,且分支间互访不通
【AF】SSL VPN 用户仅关联TCP应用资源,导致客户端无法获取虚拟IP访问业务
【AF】Sangfor VPN多线路环境下隧道流量不均衡
【AF】中间AC设备拦截Sangfor VPN协商流量导致VPN建立失败提示超时
【AF】路由优先级配置错误和长会话残留导致VPN新增网段访问不通
【AF】对端通过VPN无法SSH登录AF
【AF】SANGFOR VPN分支的桌面云盒子连接总部获取虚拟机IP后无法访问同分支打印机
【AF】单臂模式SangforVPN分支侧单个网段无法获取路由导致ping对端网关失败
【AF】第三方IPSec VPN对端保护流协议未配置ip导致二阶段协商失败,提示“加密数据流配置不一致”----配置问题无案例价值
【AF】由于安全策略未放通SSL VPN端口且缺少Local源NAT和策略路由,导致SSL VPN无法访问业务资源
【AF】AF与SIP对接流量经过VPN后源IP变更为VPN隧道地址
【AF】IPsec VPN隧道建立后分支与总部互访不通
【AF】AF 8.0.95版本MESSAGE ID递增机制缺陷导致IPsec VPN隧道生命周期结束后无法重新协商
【AF】标准IPsec VPN第一阶段协商失败,提示“发送了第1个包,期望收到对端第2的包”
【AF】出口防火墙未配置指向SDWAN设备的路由导致Sangfor VPN业务不通
【AF】因经过的WAF设备安全策略阻断,导致IPsec VPN隧道访问内网业务超时
【AF】因总部双机同步口未开启巨帧,导致大包通过VPN时数据包损坏,业务访问丢包
【AF】SSL VPN资源未发布XDR单点登录端口导致VPN客户端无法单点登录访问XDR
【AF】内网AC切换为网桥模式后策略未同步更新,导致VPN网关业务不通
【AF】本地子网网段冲突且VPN服务端口监听异常导致IPsec VPN隧道无法建立
【AF】Sangfor VPN对接失败,日志提示“对端本地网段没有完全包含进NAT范围”
【AF】由于 IPSec VPN 第一阶段身份ID、DH群与对端不匹配,导致 IKEv1 野蛮模式协商失败,日志提示“没有可选的提议”
【AF】分支移动线路与总部电信线路对接导致 SDWAN VPN 隧道高丢包
【AF】由于IPsec VPN配置与对端模式、算法、子网掩码不匹配,导致VPN协商失败
【AF】链路切换后IPsec VPN第二阶段协商失败,报感兴趣流不匹配
【AF】策略路由配置缺失导致分支VPN请求从非指定接口发出,VPN建立异常
【AF】因第三方设备(FortiGate)在IPSec VPN第二阶段使用地址组对象作为感兴趣流,导致隧道丢包
【AF】因内网另一台AF同时连接对端VPN,导致本端IPsec VPN第二阶段无响应
【AF】分支连接管理配置骨干网线路ID错误导致全球加速功能未生效
【AF】因对端防火墙配置IP网段限制导致IPSec VPN通信异常
【AF】因内网堆叠二层交换机转发问题,导致VPN组网后业务不通
【AF】因IPSec VPN对接配置中选择了无需对接的专线线路导致VPN对接告警
【AF】运营商限制拨号线路导致Sangfor VPN丢包
【AF】应用控制策略未放通SSL VPN流量导致Mac客户端EasyConnect访问内网资源超时
【AF】第一阶段IKE SA生存时间配置为3600秒导致IPsec VPN频繁重新协商
【AF】小包场景叠加双机会话同步机制导致设备CPU过载丢包
【AF】标准IPSec VPN第一阶段协商失败,日志提示认证失败且hash值不匹配
【AF】总部出口防火墙DoS防护拦截Sangfor VPN UDP协商流量导致隧道频繁中断
【AF】因对端公网IP与本端另一出口同网段导致VPN路由错误,Sangfor VPN隧道断开
【AF】总部设备存在历史会话导致IPSec VPN第一阶段协商失败,提示“IKEv1第一阶段协商失败”
【AF】由于VPN线路配置的公网IP与接口多IP首地址不一致,导致修改webagent后分支VPN断开连接
【AF】策略路由目的地址对象未包含VPN对端IP导致Local区域VPN协商流量走禁用线路,VPN建立失败
【AF】由于外网口未配置网关,导致IPsec VPN第二阶段协商失败,隧道无法建立
【AF】第三方IPSec VPN多线路配置时网段冲突导致第二条隧道创建失败
【AF】总部多VPN设备身份ID冲突导致第一第二阶段协商失败,提示“对端身份ID不匹配”
【AF】分支AF接口未配置网关和总部应用控制策略未放通,导致Sangfor VPN隧道建立失败且互访业务不通
【AF】IPSec VPN场景下因网关ARP学习错误导致PC业务通信丢包
【AF】IPSec VPN线路出口配置错误且未放通VPN区域导致第三方对接失败
【AF】开启SPI合并导致第三方IPsec VPN隧道每隔约2分钟断开
【AF】总部AF单臂模式线路复用导致Sangfor VPN多线路隧道丢包
【AF】配置文件异常且版本不支持路由VPN模式导致IPsec VPN无法协商建立
【AF】线路线序配置错误、对端非标准IPSec端口及版本缺陷导致多条IPSec隧道频繁中断与重建
【AF】Sangfor VPN传输模式UDP配置与对端不兼容导致分支访问总部视频业务不通
【AF】运营商链路UDP传输出现bit翻转导致Sangfor VPN隧道频繁丢包
【AF】总部侧上网策略路由冲突且VPN本地子网缺失,导致SangforVPN隧道间路由不生效
【AF】因IPSEC服务长时间未重启导致IKE第一阶段协商异常,VPN隧道断开
【AF】总部单线路部署导致Sangfor VPN主备线路切换不符合预期
【AF】阿里云转发路由器多条等价路由导致IPSec VPN隧道中Oracle取数连接异常中断
【AF】对接光猫环境异常导致AF的WAN口频繁down/up,引发Sangfor VPN断连
【AF】因对端未配置回程路由且SSL VPN资源授权缺失,导致SSL VPN用户无法访问IPSec对端资源
【AF】因AF自身流量未进行源地址转换导致无法访问VPN对端内网
【AF】由于出接口未配置网关,导致IPsec VPN隧道正常但业务不通
【AF】IPSec VPN第三方设备配置禁用主动连接导致隧道断开后无法重连
【AF】因网络线路稳定性差导致UDP传输丢包,Sangfor VPN隧道ICMP不通但业务端口正常
【AF】中间路由器丢包导致IPsec VPN访问OA页面加载缓慢,通过调整TCP MSS解决
【AF】透明部署时仅有一个路由口,配置Sangfor VPN提示“两段中文无法保存”导致隧道无法建立
【AF】NAT-T未启用且身份ID不一致导致标准IPSec VPN第一阶段协商失败,提示“没有可选安全提议”
【AF】因对端VPN环境存在网段冲突,导致IPSec VPN隧道间歇性不通
【AF】总部PPPoE动态地址变更后分支VPN无法接入
【AF】总部VPN多线路定制策略对端线路数小于分支实际线路数导致部分隧道无法建立
【AF】第三方交换机接线错误及VPN共享密钥配置错误导致业务不通
【AF】默认路由下一跳配置错误导致IPSec VPN业务不通(无回包)
【AF】对端启用基于流量的生存时间导致IPSec VPN第二阶段协商失败,隧道不定时中断
【AF】单臂部署下标准IPsec VPN隧道因第三方AC阻断回包导致协商失败
【AF】由于第二阶段 PFS 配置与对端不一致,导致标准 IPSec VPN 每天断开后需禁用启用恢复
【AF】PPPoE拨号获取运营商私网IP导致DNS解析丢包、上网慢
【AF】SangforVPN分支内网网段冲突配置源地址转换后仍无法访问总部
【AF】由于IKE版本和身份类型配置与对端不一致,导致IPsec VPN协商失败,日志提示“没有找到可选的安全提议”
【AF】由于VPN配置参数与对端不一致导致IPsec VPN第一阶段协商失败提示“无效的ID信息”
【AF】策略路由导致IPSec协商报文出接口错误引起IKEv1第一阶段协商失败
【AF】由于WAF策略Post实体溢出检测阈值过小,导致HTTP POST请求被拦截,无法访问内部服务器
【AF】因核心交换机自动生成冲突直连路由导致IPsec VPN新增网段后无法互通
【AF】对端阿里云VPN加密数据流配置不全导致内网部分网段无法通过IPsec VPN通信
【AF】SDW隧道间路由未正确下发导致分支访问总部特定服务器不通
【AF】IPSEC VPN第三方对接子网添加失败导致分支间互访不通
【AF】总部交换机路由缺失和VPN网段包含关系导致IPSec VPN业务不通
【AF】透明模式部署导致IPSec VPN隧道建立但数据不通
【AF】IPSec VPN隧道正常但业务不通,回包匹配策略路由、感兴趣流掩码不一致及核心交换机缺路由导致
【AF】分支未在VPN本地网段发布地址转换后的虚拟IP,导致分支部分网段访问总部不通
【AF】Sangfor VPN 隧道建立后分支访问总部流量被默认拒绝策略阻断
【AF】对端环境NAT IP与配置不一致导致IPSec VPN第一阶段协商失败
【AF】内网某IP占用大量带宽导致外网访问延迟高,加黑该IP后恢复
【AF】总部通过BBC远程修改分支配置导致SDWAN VPN隧道中断,日志提示对端子网变化
【AF】VPN协议自适应切换到不支持的传输类型导致Sangfor VPN隧道建立后数据不通
【AF】因光猫问题导致总部公网IP 4009端口不可达,致使VPN隧道中断
【AF】下联路由器路由配置不当及第三方路由器MAC黑名单导致部分同网段IP无法通过IPSec VPN通信
【AF】由于IKE版本、算法及第二阶段配置不一致导致标准IPSec VPN协商失败,改用Sangfor VPN后因接入地址和共享密钥配置错误导致密钥校验失败
【AF】对接阿里云IPsec VPN成功后内网访问RDS MySQL提示“2013 - Lost connection”
【AF】流控策略对IPsec VPN流量限速导致隧道延时丢包
【AF】SSL VPN客户端通过Sangfor VPN访问分支内网远程桌面失败,错误代码0x204
【AF】运营商网关MAC地址变化导致IPSec VPN中断且无法重连
【AF】因运营商光猫设备故障导致DNS解析失败,VPN无法建立
【AF】海外分支到国内公网链路严重丢包导致SANGFOR VPN丢包及WEBAGENT断开
【AF】因总部出口未映射UDP 4009端口,导致Sangfor VPN隧道接收丢包率达50%
【AF】因内网atrust设备未授权放通IPSEC VPN流量,导致VPN业务不通
【AF】Sangfor VPN隧道间路由源地址未包含NAT后回包源地址导致业务不通
【AF】IPSec VPN野蛮模式与对端华三设备不匹配导致第一阶段协商失败
【AF】外网网络对TCP传输的干扰导致Sangfor VPN隧道延迟高,修改为ESP模式后恢复
【AF】因外网线路异常导致添加策略路由后VPN中断
【AF】第一阶段模式配置错误及第二阶段子网配置错误导致IPSec VPN隧道间歇性中断
【AF】第一阶段本端身份ID未配置导致标准IPSec VPN隧道协商失败,提示对端返回无效响应
【AF】接口联动配置缺失导致主备切换后业务流量不通
【AF】由于ALG端口转换功能影响,导致Sangfor VPN隧道持续断开重连,收到大量RST包
【AF】与飞塔对接IPSec VPN第二阶段频繁重协商导致业务TCP重传
【AF】由于IPSec VPN使用AH协议无法穿透公网,导致分支数据库连接总部失败
【AF】IPSec VPN流量来回路径不一致导致SMB共享文件上传速度慢
【AF】AF8.0.95版本IKEv2 IPSec VPN与第三方设备协商失败,报错“reserved is not zero”
【AF】替换防火墙后因核心交换机路由未更新,导致IPSec VPN无法建立
【AF】因出口接口协商百兆导致带宽满造成网银访问缓慢
【AF】由于双向NAT配置过多导致SNAT端口资源耗尽,引发CPU高和网络卡顿
【AF】升级后访问外网高延迟丢包,运营商线路会话限制导致
【AF】eth4口接线错误且策略路由未启用链路检测导致上网时断时续
【AF】控制台页面白屏,因缺少JG28优化补丁导致
【AF】本机访问控制策略未包含运维地址导致内网口WEB管理无法登录
【AF】启用DNS透明代理且未配置上网策略导致内网上网卡慢,提示“DNS_PROBE_FINISHED_NXDOMAIN”
【AF】AF8.0.85版本ldbr日志进程内存泄漏与双机虚IP覆盖不全导致CPU和内存持续90%以上、网络访问卡慢
【AF】因外网线路问题,导致SSL VPN和网盘下载速度慢
【AF】DNS解析配置不当导致上网延迟高,开启DNS代理并强制DNS走指定出口后恢复
【AF】运营商出口线路异常导致outlook、teams等业务卡慢中断
【AF】多WAN线路中单一出口上网延迟高,抓包确认运营商回包延迟大
【AF】单公网IP多IPSEC终端SNAT未固定端口且链路探测误判,导致IPSEC隧道DPD超时
【AF】由于CDN域名被添加至永久封锁黑名单,导致网页访问卡顿加载失败
【AF】内网PC ping AF出口地址丢包,访问内内网其他PC不会丢包,全网用户上网卡慢
【AF】HA备机监视口不发包导致跨网段管理口无法访问
【AF】链路检测探测地址8.xx丢包导致默认路由频繁失效,引发防火墙外网访问丢包
【AF】ARP绑定已下线设备引发三层环路导致内网丢包和时延大
【AF】因光猫异常导致外网网关ping不通且策略路由链路检测故障
【AF】本机DDoS防护未排除服务器IP导致周期性ping丢包
【AF】云平台交换机转发异常导致telnet连接时断时续,AF抓包显示内网发送RST
【AF】策略路由缺失导致内网访问公网周期性丢包
【AF】因流量超过授权带宽限制,导致传输图片缓慢、ping大包延迟高和丢包
【AF】外网DoS攻击打满控制核导致控制台服务异常无法登录
【AF】主备备份外网接口IP冲突导致新增外网线路不定时丢包
【AF】国产化信创版本缺少admin账号导致首次登录失败
【AF】未开启VLAN_EXTEND导致CPU单核打满并引发上网卡顿
【AF】内网终端中毒产生僵尸网络流量导致无线网段网络延迟高
【AF】HTTP大流量导致ad_appd进程CPU单核打满,访问卡慢
【AF】AF8.0.95因缺乏大象流检测与Bypass能力导致CPU单核满载,上传大文件速度慢
【AF】流控策略单IP限速过高且带宽已满,导致上网卡慢,ping电信网关延时大
【AF】管理口访问控制配置导致带外管理口默认地址无法登录
【AF】eth2线路带宽跑满导致网络卡顿
【AF】公网UDP攻击导致CPU满载丢包,更换公网IP恢复
【AF】透明部署下开启TCP reset功能导致发送RST包引发上游交换机MAC漂移及网络环路
【AF】错误配置策略路由导致443端口无法远程登录,浏览器提示ERR_CONNECTION_TIMED_OUT
【AF】访问公网及教育直播时卡顿丢包
【AF】导入异常配置文件并使用非兼容光模块导致设备启动后 ALARM 灯常亮无法登录
【AF】透明部署下内网周期性断网
【AF】业务流量超过性能瓶颈导致CPU持续100%及丢包延迟
【AF】因路由器DHCP租期过短导致上网有规律丢包
【AF】误操作禁用LAN口导致业务中断且管理口无法登录
【AF】攻防测试产生大量攻击流量导致CPU满载、业务访问卡慢
【AF】开启ACL日志记录导致ldbr进程CPU打满,上网卡顿及带宽受限
【AF】开启ICMP隧道检测导致Ping延迟波动,时延从4ms波动至29ms
【AF】SNAT仅使用单个源IP导致对端单IP并发限制,引发扫码卡顿和偶发文件外发失败
【AF】因探针流量占用带宽,导致文件传输速率仅25KB
【AF】安全策略区域配置错误导致云威胁送检次数始终为0
【AF】8.0.69版本交换芯片上联口down导致控制台无法登录及业务异常
【AF】交换机大量BFD与ARP广播报文导致防火墙CPU单核过载丢包,业务数据丢失
【AF】JG28补丁导致SSLVPN接入后无法访问AF控制台
【AF】内网访问外网特定网段流量过大导致出口带宽跑满业务卡顿
【AF】由于移动线路缺少5001端口映射规则,导致移动用户访问失败提示“无法打开页面”
【AF】办公网流量占用高导致 CA 签名业务卡顿并出现 SSL 握手超时
【AF】阿里云DNS未配置电信线路导致电信用户访问OA系统卡顿
【AF】AF8.0.75版本不支持VLAN接口流控导致教育专线带宽跑满,视频会议卡顿丢包
【AF】互联网访问缓慢
【AF】业务资产管理功能导致 inode 节点占满,应用控制策略界面提示“内部错误”
【AF】启用安全防护策略后CPU满载导致管理页面无法访问
【AF】上网经常掉线
【AF】部署后内网ping 60000字节大包丢包约10%而50000字节正常
【AF】AF聚合接口工作模式配置为“主备”但对端交换机为LACP导致协商异常,引发丢包
【AF】因WAF/IPS逐包检测大HTTP请求导致PACS业务上传/下载图片缓慢
【AF】DNS代理下外网域名at.alicdn.com不可达导致内网业务页面加载卡慢
【AF】资产日志占满磁盘导致控制台点击出现“内部错误”
【AF】AF8.0.75版本因应用识别插件和idsd进程资源占用过高导致CPU/内存高、业务卡慢
【AF】AF8.0.95版本因Intel E822-C网卡不支持vlan_extend功能,导致开启QinQ负载均衡后LACP协商失败,引发网络中断
【AF】遭受境外IP恶意域名攻击导致业务卡慢,安全日志堆积一万余条
【AF】天翼云平台多NUMA下大页内存不连续导致VAF控制台无法登录及服务全部异常
【AF】因运营商线路会话数限制,导致链路探测频繁故障
【AF】运营商公网链路数十秒无回包导致访问华为云、联通云卡慢
【AF】跨三层MAC识别SNMP超时导致手机WiFi首次上线缓慢
【AF】运营商线路异常导致内网用户上网丢包、网页打开缓慢
【AF】内网VPN监控视频流量占满上行带宽,导致上行测速不达标
【AF】控制台登录超时时间设置为1440分钟导致同一浏览器可直接访问管理页面
【AF】配置等价默认路由导致环路丢包,上网慢、图片刷不出
【AF】DDoS防护策略误拦截导致ping大包超过996字节丢包
【AF】本机访问控制与IPTABLES规则冲突导致修改配置后控制台端口无法访问,提示ERR_CONNECTION_TIMED_OUT
【AF】因异常DNS小包流量过载,导致ping内网接口延迟高、丢包
【AF】管理接口掩码与终端子网掩码不一致导致手动添加的管理IP无法登录控制台
【AF】因eth1接口对端网线故障导致CRC错误、rx_errors持续增长,业务速率从100Mbps下降至10Mbps
【AF】因出口防火墙拦截pop节点引流流量,导致业务卡慢与DNS解析卡慢
【AF】双线路接入时测速失败,运营商DNS响应超时
【AF】SSL解密导致TCP报文缺少PSH标记,造成OA系统访问卡慢
【AF】因移动线路到cdnjs.cloudflare.com超时导致访问业务网站卡慢,通过策略路由指定电信线路解决
【AF】外网SYN洪水攻击导致会话数激增和内存耗尽引发业务卡慢丢包
【AF】首选DNS服务器不可用导致云鉴服务接入异常,提示“服务接入异常,暂时无法更新云鉴检测信息”
【AF】应用控制策略未放行ICMP导致业务ping不通
【AF】因内网地址冲突导致PC上网丢包
【AF】因IP归属地库将抖音CDN IP误识别为境外,导致策略路由误匹配,手机刷抖音异常
【AF】AF8.0.106版本因云端引流线路探测丢包率计算方式异常,导致告警显示丢包率100%误报
【AF】手动配置全引流策略导致ICMP被引流至云威胁POP代理,访问新加坡地址延迟从90ms升高至400ms
【AF】运营商线路故障导致负载轮询策略路由下部分流量上网卡慢
【AF】eth12接口频繁闪断导致链路探测持续告警,根因为前置交换机故障
【AF】策略路由中视频应用选择不完整,导致视频加载卡顿
【AF】上联第三方设备主备切换不匹配,导致AF切换后eth6口反复UP/DOWN
【AF】接口协商速率异常降为100Mbps导致上网卡慢
【AF】防火墙串接核心交换机因未放通OSPF协议号89导致OSPF邻居断网
【AF】测速网站不稳定导致通过防火墙测速值偏低
【AF】NAT端口映射配置错误导致访问特定HTTPS网站失败,报错SEC_E_INVALID_TOKEN
【AF】内网安全策略未放通AF设备IP导致DNS解析失败,NTP域名无法解析
【AF】应用隐藏拦截和策略路由优先级配置错误导致OA系统无法内外网访问
【AF】ACL策略顺序不当导致虚拟网线部署下网络不通
【AF】由于接口IPv6掩码配置错误,导致直连ping设备IPv6地址不通
【AF】搬迁后因VPN隧道间路由和感兴趣流配置缺失,导致多分支互访业务不通
【AF】分支虚拟化环境导致ACK在专线中丢失,业务连接中断
【AF】山石防火墙直连路由优先级高于策略路由导致WAF引流失败,双向流量不通
【AF】外网线路故障导致内网无法访问外网特定IP端口
【AF】后台DNS老化时间配置被误改为0导致域名解析不稳定、网页访问异常
【AF】防火墙管理口网关配置错误导致内网无法访问管理Web页面
【AF】Sangfor VPN无法将WAN口网段发布为路由导致对端缺少回包路由不通
【AF】AF8.0.75日志分区占满导致内存占用94%并出现数据丢包,升级至8.0.95sp3后恢复
【AF】因运营商MAC地址填充错误,导致部分公网IP无法从外网ping通
【AF】策略路由未正确匹配DNS流量导致电信DNS解析失败
【AF】运营商网关禁ping响应导致IPv6网关ping不通,但实际IPv6业务访问正常
【AF】由于来回路径不一致导致内网用户访问个别网站时数据包被拦截,无法打开网页
【AF】端口映射不通故障,原因为WAN口源进源出未启用且链路检测探测DNS地址
【AF】DNAT目的端口与转换后端口不一致导致修改黑白名单时业务闪断
【AF】内网DNS配置为海外设备导致域名解析出国外IP,流量走错出口
【AF】上游AC拦截拼多多域名导致网页无法打开
【AF】外网口与光猫协商兼容性导致接口频繁 up/down,内网无法上网
【AF】因第三方AD撤除后服务器未配置SSL服务,导致HTTPS访问失败
【AF】替换防火墙后全网不通,原因为链路探测接口配置错误
【AF】由于未放通DNS及域名业务流量导致PC无法访问公网业务
【AF】因业务开启SSL解密(TCP代理),使用tcping测试时抓包不到数据
【AF】配置了代理服务器导致规则库更新失败
【AF】虚拟网线穿越配置不合理导致引流数据异常,内网无法访问外网域名
【AF】中间AC设备策略拦截导致AF自身无法上网
【AF】机柜断电导致防火墙异常重启进入bypass状态,下联交换机不通
【AF】因双机热备线路接线错误,导致备机无法收到联通网关ARP回包,主备切换后联通网关不通
【AF】未将内网业务加入云威胁排流导致OA访问被误拦截
【AF】拒绝域名与访问域名共用IP导致封锁策略误拦截,网站无法访问
【AF】因SNAT配置未生效导致IPSec VPN隧道建立后对端无法访问总部内网
【AF】双向NAT缺失且策略路由优先级低导致内网用户无法通过公网地址访问服务器
【AF】多次穿越策略未配置回程导致业务丢包,数据同步口聚合模式不均衡导致错误包增加
【AF】服务器不对源地址回包导致共享服务访问失败,配置源NAT后恢复
【AF】外网区电脑通过防火墙连接数据库失败
【AF】DOS防护误将内网ICMP ping识别为攻击,导致终端无法ping通防火墙接口IP
【AF】8.0.85版本中创实C3000 KUKA/NIVA平台+X553网卡组合下概率性导致接口无法up
【AF】防火墙对接邮件服务器因邮箱密码错误导致测试邮件发送失败
【AF】内核ping包不匹配策略路由导致带源ping外网不通
【AF】IPv6静态默认路由未配置下一跳导致ND学习失败而丢包
【AF】割接后路由、NAT配置错误且DNS代理未开启,导致打卡APP报错-100
【AF】内网高流量用户占用带宽导致微信发送图片转圈
【AF】因对端服务器FIN包后延迟发送反向流量导致连接老化误拦截,加DoS排除后恢复
【AF】内网第三方AC限制导致部分HTTPS网站访问失败,AF直通无效
【AF】缺少IPv6 NAT转换配置导致IPv6流量访问外网失败
【AF】AF8.0.95例外封锁缺陷导致源IP未解除,WAF规则误拦截正常业务
【AF】黑名单误拦截导致访问某公网网站时通时不通
【AF】公网丢包导致引流线路探测失败,告警“引流线路断开”
【AF】应用控制策略未勾选“会话结束”导致行为日志只有会话开始无会话结束
【AF】安全策略未放通关联域名导致内网用户访问网易邮箱失败
【AF】源地址转换与策略路由出接口不一致导致内网虚拟机上网时断时续
【AF】上游交换机MAC表不稳定导致报文误发备机,引发内网GET请求不定时失败
【AF】第三方网闸拦截DNS和443端口导致域名解析失败与XDR连通性测试不通
【AF】TCP会话复用机制导致HTTP业务响应被阻断
【AF】AF透明模式部署下应用控制策略未放通NAT转换后的回包流量导致外网访问内网HTTP服务失败
【AF】同一账号多终端登录认证失败,提示“不允许多人同时登录”
【AF】服务器杀毒软件拦截PACS通信导致业务间歇性异常(开直通可恢复)
【AF】NAT“自动放通”导致应用控制黑名单策略无法拦截攻击IP
【AF】安全策略拦截堡垒机流量导致访问异常,开直通无效需加白放行
【AF】光猫兼容性问题导致WAN口多IPv6地址仅第一个可通信
【AF】等价路由导致主线路故障切换备用线路后无法上网
【AF】由于开启了DOS防护,导致公网用户无法ping通AF出口地址
【AF】策略路由配置过宽导致回包走错出口致访问服务器异常
【AF】AF8.0.85R1处理异常IPv6扩展头导致CPU锁死,业务随机中断
【AF】未配置双向地址转换导致公网访问视频流时服务器主动发送FIN终止连接
【AF】因第三方软件设置TTL值为6导致上架防火墙后路由超过6跳,数据包被丢弃,业务访问异常
【AF】组网切换后外网邮箱无法访问、VPN不通、映射内网无法访问
【AF】透明模式下IP地址冲突导致端口不通
【AF】因内网AC认证策略及终端网口硬件故障,导致终端无法上网
【AF】接口管理属性未勾选ping和webui导致内网无法通信
【AF】路由错误导致流量走专线且应用控制策略拦截导致两个网站无法访问
【AF】因CDN域名解析IP重叠导致基于ACL的应用控制偶尔放行未允许域名(抖音)
【AF】运营商网络不支持VLAN标签导致子接口ARP学习失败,无法ping通网关
【AF】8.0.95版本IPv6发包缺陷导致防火墙ping域名失败
【AF】终端登录SSL VPN提示“网络异常,请稍后重试”
【AF】交换机环路导致AF双主虚拟网线部署下业务中断
【AF】策略路由错误指向无法上网接口导致服务器无法访问公网
【AF】虚拟网线接口未配对导致内网无法上网
【AF】内网链路聚合协议不一致导致TCP乱序重传,HTTPS应用访问延迟5-10s
【AF】因外网链路波动导致全网业务中断约1小时后自动恢复
【AF】高可用虚拟IP被用作云威胁引流源IP导致特定域名访问失败
【AF】流控策略限速和NAT映射时间限制导致内网访问外部业务延迟高及政务网业务不通0
【AF】终端配置移动DNS导致跨运营商负载分担时部分网站访问异常
【AF】因PC DNS未指向AF内网接口,DNS代理功能无法解析部分域名
【AF】邮件服务器静态ARP绑定错误导致外网无法访问邮件服务
【AF】透明模式主主双机聚合功能不兼容导致拔线后核心汇聚互访不通
【AF】未放通全部微信接口域名导致网页二维码无法显示
【AF】8.0.87版本IPv6 /80掩码配置后无法ping通
【AF】由于应用控制策略未放行,导致某电脑无法访问双向转换映射业务
【AF】多层NAT环境下源目地址变化导致ACL拦截业务删除功能
【AF】核心挂号业务不定时中断,因服务器网络配置冲突及防火墙内存耗尽
【AF】外网线路恢复后AD会话保持导致部分终端无法上网
【AF】AF 8.0.75版本解密代理环满乱序导致上传大文件被WAF拦截
【AF】云威胁引流策略未关闭导致业务访问不通
【AF】PPPoE拨号口未配置默认路由导致命令行指定源接口ping失败
【AF】因移动运营商线路故障,导致通过移动线路访问业务网站缓慢,切换电信线路后恢复正常
【AF】多线路接入环境下因光猫管理IP相同导致ARP冲突,eth3口链路检测故障
【AF】客户端存在两个默认路由导致单用户无法上网
【AF】DNS服务器地址被加入黑名单导致内网终端域名解析失败
【AF】升级SP_AF_OS_Spree_08_8075补丁后网络服务重启导致业务中断5-15分钟
【AF】AF 8.0.50版本PPPoE拨号时断时续
【AF】策略路由缺失和源地址转换误配导致内网无法访问教育局服务器
【AF】路由未配置链路探测导致拔掉电信线路无法自动切换到联通线路访问外网
【AF】缺少回包路由导致终端访问日本服务器时流量走公网被拒绝
【AF】应用控制策略中IPv6目的地址对象配置为::导致策略匹配数为0,IPv6流量被默认策略拦截
【AF】因云端POP节点访问异常导致业务访问异常
【AF】八口网卡硬件掉卡导致升级SP3后设备无法启动
【AF】内网终端主动发送RST包导致网站访问失败
【AF】因Hosts缓存异常导致腾讯文档DNS解析失败
【AF】因对端核心缺少回程路由,导致防火墙ping不通专线对端设备
【AF】内网DNS无法解析公网域名导致客户端上网失败,配置DNS透明代理后恢复
【AF】8.0.90版本SSL解密证书过期导致安全进程空指针异常,业务全面中断
【AF】因专线线路质量问题,导致VPN隧道建立正常但业务访问不通,配置定制线路优化后恢复
【AF】出口路由器MAC绑定旧防火墙MAC导致替换后内网专线业务不通
AF针对业务地址的NAT配置启用了服务端口复用,导致多应用端口冲突,企业微信应用无法正常打开
【AF】SSL解密因服务器关闭TLS1.0导致协商失败,客户端访问被reset
【AF】凌晨时段防火墙无流量,排查为环境流量转发故障
【AF】 移动光纤接到防火墙上就不通,直接接到笔记本上面是通的
【AF】外网口未配置IPv6地址导致外部IPv6访问443端口不通
【AF】透明部署DHCP接口未勾选“自动获取默认路由”导致无法上网
【AF】路由掩码配置错误导致部分内网电脑无法上网
【AF】因应用控制策略未放通导致部分用户无法访问医保专线服务
【AF】接口未配置下一跳网关且策略路由下一跳地址错误导致替换第三方设备后网络不通
【AF】因运营商线路会话数限制,导致通过 eth2 线路的微信语音/视频延迟或失败
【AF】系统内置地址与路由器NAT地址冲突导致跨网段无法访问管理界面
【AF】云端服务器配置问题导致业务连接超时,AF发出SYN无回包
【AF】由于IPv6回包路由缺失且DDoS内网控制策略误阻断,导致内网IPv6上网失败
【AF】分支本地网段与VPN总部对端子网重叠导致访问互联网异常
【AF】因硬件故障(网卡寄存器异常)导致所有网口通信中断,业务中断
【AF】云威胁情报网关POP节点IP更新导致策略路由异常,网站无法访问
【AF】默认策略未放通BFD会话导致外网不通
【AF】端口映射配置冲突导致内网客户端通过公网地址无法访问服务器
【AF】因国外IP攻击携带异常Host触发URL过滤拦截,导致大量告警日志
【AF】由于NAT多端口转换配置为端口范围,导致外网访问https://1.119.202.xx:8022失败
【AF】跨网段管理时telnet端口不通但ping可通
【AF】因运营商PPPoE服务器未回应PADS报文,拨号接口获取不到IP地址
【AF】地址转换规则协议设为any导致ICMP被映射,公网ping WAN口IP不通
【AF】透明口未配置二层区域导致VRRP协商数据未匹配ACL策略,VRRP通信失败
【AF】主备部署下交换机将流量发送到备机导致ping防火墙地址时通时不通
【AF】双机主备未开启接口联动且抢占冷却时间过长,导致切换后业务不通与抢占延迟
【AF】8.0.95版本OSPFv3等价路由删除缺陷导致路由残留,IPv6流量转发异常
【AF】基于域名的应用控制策略不生效导致内网访问域名失败
【AF】HCI跨主机网络通信异常导致POS机支付回调失败
【AF】本机DOS功能误阻断正常流量导致内网PC ping不定时不通
【AF】运营商侧三层路由缺失导致内网用户无法通过AF上网
【AF】接线错误导致数据包走向WAF接口,造成网络不通
【AF】内网接口勾选源进源出且未配内网路由,导致本应禁止上网的网段可上网
【AF】虚拟网线模式下未开启LLDP导致交换机邻居学习失败
【AF】因运营商未放通80端口导致域名访问失败,更换其他端口后恢复
【AF】AF8.0.75 链路健康检测误判故障,根因后台本机 SNAT 转换开启导致回包异常
【AF】DNS配置不当导致SaaS XDR部分域名连接不通
【AF】ACL未放通IPv6和NAT配置错误导致WAN口无法接收IPv6数据包
【AF】因内网终端大量并发连接耗尽SNAT端口,导致内网用户访问外网特定IP不通,提示“地址转换资源申请失败”
【AF】因对端平台返回IP地址错误,导致视频流传输失败监控无图像
【AF】出口AD随机SNAT导致部分转换地址无法访问目的IP端口
【AF】因防火墙接口IPv6 RA路由通报功能未关闭,导致PC同时获取静态和自动IPv6地址产生冲突,访问外网IPv6被对端RST
【AF】DNS透明代理配置问题导致内网用户上网时网页打开缓慢
【AF】杀毒通知推送不生效,因未启用恶意URL链接过滤功能导致终端访问HTTP网页时无重定向
【AF】安全策略拦截验证码请求IP导致网站验证码获取失败
【AF】DNS全引流策略配置错误导致终端上网慢、网页和APP加载缓慢
【AF】IPsec VPN后监控与MES业务间歇性不可达,开启直通可临时恢复,关闭异常包检测后未复现
【AF】因上游防火墙访问限制导致业务端口无回包,AF转发正常但访问不通
【AF】配置导入后本机访问控制策略拦截OSPF导致邻居无法建立,终端DHCP租期未到期导致无法分配新IP
【AF】FTP大象流导致转发核单核CPU打满,链路检测ping探测失败触发默认路由失效,全部业务中断
【AF】手机访问DMZ区服务器失败,根因是客户端IP命中防火墙黑名单
【AF】内网终端访问外网时,ping通但端口不通,直通后问题依旧且无拦截日志
【AF】主机hosts文件误配导致XDR接入连通性测试失败
【AF】DHCP未配置DNS导致客户端无法上网
【AF】防火墙未绑定域名与IP关系导致内网无法访问域名
【AF】网络不对称路径导致回包被应用控制策略阻断,业务访问失败
【AF】缺少默认路由导致更换专线后线路不通
【AF】云威胁情报引流多线路负载不当致DNS解析中断
【AF】因运营商动态公网IP导致双线路策略路由下无线终端丢包严重或无法上网
【AF】Sangfor VPN业务访问卡慢,因新架构流控机制及UDP跨运营商丢包
【AF】因核心交换机网线端口接错,导致上网失败、DNS解析异常
【AF】VPN隧道建立后分支PC无法访问总部服务器,因策略路由优先级高于VPN路由
【AF】TCP状态异常检测功能对正常业务流量误判拦截导致业务异常
网关地址配置错误导致新增专线后业务无法访问
【AF】多线路场景未配置基于出接口IP的策略路由导致访问某政务网站失败
【AF】内网服务器环境异常导致业务互访不通,重启服务器后恢复
【AF】安全策略联动封锁误封AD IP导致业务访问失败
【AF】因路由器配置问题,导致带外管理口 ping 不通网关
【AF】排流策略未包含网站子域名导致云威胁情报网关拦截,网页无法打开
【AF】多出口场景SNAT统一转换为eth3口地址导致拨号口上网无回包
【AF】DDOS防护将正常远程桌面误判为攻击,导致3389端口间歇性中断约5分钟
【AF】主主负载场景下备控ACL配置不当导致tcping请求无响应
【AF】内网分发器洪泛导致AF发送RST拦截业务连接
【AF】出口第三方防火墙拦截云威胁情报节点IP导致僵尸网络引流后内网DNS解析异常
【AF】出口防火墙主动扫描触发IPS设备自动封锁导致控制台无法访问
【AF】防火墙黑名单误拦截WPS业务地址导致稻壳模板和流程图功能无法访问
【AF】公网光猫故障导致UDP流量无法到达防火墙,外网UDP端口业务不通
【AF】多线路负载路由下一跳地址误配为防火墙接口地址导致内网用户无法上网
【AF】电话业务异常,需要协助分析
【AF】因全局引流策略将专线流量误引流至云端,导致内网PC无法访问专线对端业务
【AF】代理软件自身与公网通信异常,导致软件提示“timeout”,AF未拦截
【AF】专线业务访问不通,因NAT源地址配置错误且业务侧未配回指路由
【AF】第三方安全设备拦截HTTP请求导致钉钉认证后业务系统访问失败
【AF】因设备性能超限(SSL解密流量放大10倍),导致业务中断半小时
【AF】文件过滤误将微信视频号直播视频流识别为视频类型导致阻断
【AF】内网服务器通过电信出口访问外网失败,因未配置SNAT策略
【AF】黑名单配置大网段导致正常业务IP被误阻断,业务访问失败
【AF】用友安全补丁导致报表保存请求参数异常,AF排查无拦截后由用友修复补丁解决
【AF】业务IP被误配置为僵尸网络重定向IP导致局域网访问集团专线ping不通
【AF】云端上网行为管控授权导致云威胁引流丢包致业务中断
【AF】AF8.0.95版本TCP MSS修改未生效,导致大包透传失败业务无法打开
【AF】勒索高危端口封锁策略拦截3389端口导致业务不通
【AF】黑名单误封微信服务器IP导致微信发图片转圈
【AF】防火墙内网接口IP配置错误导致无法与核心交换机通信
【AF】隧道间路由源IP未添加导致内网通过IPsec VPN访问对端内网IP失败
【AF】上游DNS返回裸CNAME且AF缓存清理逻辑导致域名解析不定期失败
【AF】AF双机聚合与上联主备部署不匹配导致内网无法上网
【AF】下联第三方AC拦截TCP握手并双向发送RST导致业务无法访问
【AF】因内网DNS服务器域名解析地址错误,导致内网无法访问互联网域名
【AF】端口映射后外网访问业务不通
【AF】ACL策略变更导致应用控制策略会话显示不匹配
【AF】交换机互联地址与认证保留地址冲突导致专网无法通过虚拟网线访问核心22端口
【AF】VPN本地子网未发布内网网段导致部分内网用户无法访问内网业务
【AF】策略路由指向错误导致DMZ终端源地址未转换,无法上网
【AF】缺少新网段回包路由导致新网段无法上网及无法访问AC控制台
【AF】下载邮件附件速度慢,排查为换修设备性能异常,更换设备后恢复
【AF】第三方服务器未携带MSS选项导致上传大文件超时,提示“Internal Server Error”
【AF】AD域用户组同步不完全
【AF】虚拟网线部署开启云威胁情报网关后部分网站无法访问、远程工具中断
【AF】数据同步口中间设备不支持巨帧导致开启巨帧后业务访问异常
【AF】8.0.83升级到8.0.95后,因STP默认关闭导致网络环路,业务不通
【AF】策略路由源IP范围未包含交换机转换后IP导致部分主机无法上网
【AF】由于VPN路由配置导致请求走VPN回包走专线,造成OA上传文件提示network error
【AF】透明模式部署下二层不通且三层部分地址不通导致业务访问异常
【AF】透明部署下vlan接口IP冲突导致无法上网
【AF】因应用控制策略内置SIP服务源端口限制,导致IP电话注册失败
【AF】本机访问控制策略仅勾选部分中国地区导致移动运营商无法访问AF
【AF】内网电脑无法访问外网的21端口
【AF】同一物理口同时配置PPPoE拨号与固定IP子接口导致上网失败,需通过SNAT解决
【AF】因运营商DNS解析返回异常IP地址,导致使用国际线路DNS时无法访问飞书云文档
【AF】8.0.60版本控制台ping无回显,误判为不通
【AF】未激活授权导致二层VLAN透传交换机间通信失败
【AF】通过防火墙的sangforvpn使用一个软件会卡
AF防火墙1-4口交换芯片异常导致PPPoE拨号失败,换至5-8口后恢复
【AF】对端媒体流首包先到WAN口导致内网视频业务加载失败
【AF】互联网医院接口请求HIS接口偶发失败,客户端收到RST
【AF】管理口IP与业务地址同网段导致服务器时通时不通
【AF】多余网卡配置导致交换芯片寄存器异常,eth1-6口无法收发单播报文,ping网关失败
【AF】新防火墙替换后因AD绑定老MAC地址导致通信中断
【AF】因上游交换机策略路由导致OSPF环路,主AF学习到错误下一跳
【AF】8.0.95版本多虚拟网线下会话重入走错线路导致部分终端间歇性无法上网
【AF】策略路由将境外流量引至空接口导致苹果手机无线网络中断需重连
【AF】业务软件使用PN-DCP协议要求二层通信,经防火墙三层部署时无法搜索服务器
【AF】因网站未绑定主机头导致未备案域名劫持跳转到客户网站(端口8080/443)
【AF】AF8.0.75版本因sqlnet异常报文处理边界控制不当导致栈溢出,叠加接口流量突增引发CPU过载业务中断
【AF】由于链路检测配置了不可达的探测IP,导致链路误判为故障,业务中断--------基础网络排查类:已有相关案例
【AF】IPSec配置更新后对端使用旧SA发起二阶段协商被拒,至新SA到期Rekey后恢复
【AF】服务器对不同端口源地址要求不同,导致目的地址转换后业务访问异常
【AF】双向地址转换源区域缺少内网区域导致内网通过公网地址访问atrust异常
【AF】因SSL解密证书配置错误导致钉钉连接器调用内部服务器接口失败
【AF】内网电脑IP与无线路由器网关冲突导致无线用户无法上网
【AF】安全防护模块误拦截表单提交导致业务卡住,F12显示RST
【AF】多线路云威胁引流未配置local策略路由导致测速异常
【AF】外网L2TP/IPSEC连接失败,抓包显示IPSEC二阶段协商不成功
【AF】异常包检测功能拦截正常流量导致外网访问官网和OA失败
【AF】由于IPv6 ND配置命令导致终端无法建立邻居关系,IPv6通信异常
【AF】因IPv6地址配置不在同一网段,导致防火墙无法ping通内网核心交换机
【AF】eth2口DHCP地址与eth3口地址段冲突导致eth2口无法获取地址、eth3口下网段无法上网
【AF】源地址转换网段配置错误导致新增网段终端无法上网
【AF】核心交换机IPv6 ND配置冲突导致ping防火墙仅前2个包成功
【AF】未勾选“MAC地址发生变动需要重新认证”导致修改服务器IP绑定关系后上网被认证拦截
【AF】SNMP第三方监控内存占比不一致
【AF】因光转电模块不兼容导致报文丢包,用户无法上网
【AF】透明部署下上联汇聚交换机接口故障导致内网用户无法上网
【AF】腾讯云安全策略未加白业务IP导致微信小程序访问内网服务器失败,AF抓包显示源公网IP返回RST
【AF】前端SRX策略路由未转发FTP数据连接导致AF无法收到SYN包,FTP可登录但无法读取目录
【AF】因VPN线路未配置网关导致WAN口聚合接口ping不通
【AF】服务器双网卡路由配置错误导致新增视频业务不通
【AF】透明模式因上联交换机VLAN配置不一致导致回包被默认策略拦截
【AF】8.0.95版本shrio增强解析引擎误报正常业务,导致页面资源加载异常
【AF】启用杀毒推送功能后,用户扫码时被 proxy 阻断导致断网
【AF】DNS透明代理配置运营商DNS导致解析出不可达地址,内网访问外网站点时断时续
【AF】IPv6网关配置为::结尾且DHCPv6分配前缀导致外网不通和客户端地址获取失败
【AF】联通线路启用后流控策略限制100KB导致内网中断
【AF】运营商侧二级地址连接数限制导致多拨号链路下内网上网异常中断
【AF】因CDN白名单IP配置错误,导致公网用户访问APP失败
【AF】8.0.85版本因安全防护进程内存占用高导致FTP上传丢包
【AF】端口映射配置错误及源IP限制过严导致域名加白后网站仍无法访问
【AF】未配置到目标域名的VPN隧道间路由导致客户端访问域名不通
【AF】未配置巨帧导致分片丢包,服务器区全部业务无法访问
【AF】AF8.0.95版本因解密mac填充逻辑缺陷,在fdb老化后源目mac填充异常,导致业务不定期中断
【AF】AF8.0.75版本WAF multipart协议异常检测误报导致上传文件被拦截
【AF】外网映射上传大文件速度缓慢
【AF】由于路由配置错误,导致GRE隧道数据包从LAN口发出未进入隧道,造成IPsec VPN无法访问对端资源
【AF】上联华为路由器等价路由转发异常导致内网终端无法访问
【AF】因应用控制策略内置SIP服务源端口限制,导致IP电话注册失败
【AF】双机主主未配置HA聚合导致来回路径不一致,部分内网PC ping不通防火墙
【AF】本机访问控制策略仅勾选部分中国地区导致移动运营商无法访问AF
【AF】因电脑网关配置错误和无线网络干扰导致专线对端地址不通
【AF】内网终端通过翻墙软件代理上网导致邮箱提示异地登录,AF溯源发现其他IP访问美国地址
【AF】新增VLAN接口地址与目的地址同网段生成直连路由,导致来回路径不一致,业务访问不通
【AF】由于安全引擎误判企业微信网盘请求为命令注入,导致上传文件被拦截,添加例外后恢复正常
【AF】WEB应用防护策略误将HTTP DELETE方法识别为攻击并联动封锁,导致内网服务器网页无法访问
【AF】因数据包在到达AF前被分片且业务服务器不支持分片,导致上传文件失败
【AF】前台删除抓包任务后后台残留压缩包未清除,导致抓包提示“本次抓包请求大概需要178M磁盘空间,超过抓包目录空间限制:3072M”
【AF】因环境异常设备发送大量小包导致内核进程打满,业务中断
【AF】内网IPv6 DNS配置异常导致终端网页打不开(QQ微信正常)
【AF】策略路由源IP配置为any导致内网服务器回包走公网,公众号无法访问
【AF】分支策略未放通及DNS配置错误导致Sangfor VPN互访失败与DNS解析异常
【AF】内网主机下载占满外网带宽导致映射业务访问白屏/加载缓慢
【AF】策略路由未指定源区域导致源地址与出接口不匹配,业务访问不通
【AF】路由器VRRP协商失败导致防火墙无法ping通真实地址(二层环路)
【AF】因终端Windows防火墙拦截ICMP回包,导致IPSec VPN建立后无法ping通对端子网
【AF】AF未对内网AC地址配置源地址转换,导致AC无法上网
【AF】静态路由172.0.0.0/8匹配公网域名IP导致访问失败
【AF】核心路由器缺少回程路由,导致新增政务外网线路访问特定平台不通
【AF】策略路由配置导致引流接口冲突,内网SSH访问外网服务器时通时不通
【AF】本机访问控制规则中源IP配置错误导致eth0口无法与同网段设备通信
【AF】虚拟接口地址与内网认证地址冲突导致访问被本地接收
【AF】虚接口地址未在syslog主机配置导致日志传输失败
【AF】虚拟网线模式下经过设备数据采集异常
【AF】策略路由区域配置错误导致内网终端无法上网
【AF】解密配置区域选择错误导致外网防火墙未拦截反代攻击
【AF】新增移动线路未配置NAT策略导致内网无法上网
【AF】交换机跨网段ARP无回包导致跨网段ping严重丢包
【AF】SNAT转换地址错误导致服务器无法访问外网,内网回包路径异常
【AF】外网接口同时配置公网与私网IP导致路由冲突,内网无法访问外网
【AF】升级至8.0.95后策略路由优先级变化导致内网无法上网
【AF】因内网DNS解析为公网IP导致内网用户无法通过域名访问业务(配置DNS Mapping可根治)
【AF】基于应用的ICMP放通策略导致非目标协议流量被临时放行
【AF】更新解密证书后未配置例外导致HTTPS业务被安全策略误拦截
【AF】信创终端网卡MTU值过大导致访问部分网站失败
【AF】升级SP3后物联网资产过滤失效,内网部分IP被误阻断
【AF】日审平台未添加防火墙为日志源导致无法接收日志
【AF】集团封禁AF出口IP导致扫码登录失败,提示“请求异常”
【AF】阿里云图片服务器TCP连接释放慢导致本机DDoS误判端口扫描,淘宝图片加载异常
【AF】对讲业务单向通信,重启电脑后恢复正常
【AF】多出口未固定线路导致内网访问钉钉API接口间歇性连接超时
【AF】因运营商DNS解析返回异常IP地址,导致使用国际线路DNS时无法访问飞书云文档
【AF】VPN路由优先级高于静态且未放通vpntun区域导致回包被默认ACL阻断
【AF】内网核心交换机直连路由与零信任地址池网段冲突导致零信任用户无法访问AF管理地址
【AF】高危端口限制策略误拦截导致业务访问失败
【AF】因服务端禁用ICMP,导致域名探测脚本domain_ip_probe_v3.sh探测失败
【AF】因应用客户端直接请求服务器内网地址,导致外网访问失败
【AF】8.0.60版本控制台ping无回显,误判为不通
【AF】路由配置错误导致新增业务经过86vlan与对端设备间循环,TTL耗尽丢包不通
【AF】本机DDoS防护策略拦截ARP回包导致直连交换机无法通信,ping不通对端
【AF】因交换机接口协议配置错误,导致纯二层v2v协议业务经过AF/IPS/AC不通
【AF】安全策略源区域配置错误且SNAT规则不当导致业务地址访问不通
【AF】因语音网关对5060端口处理配置问题,导致话机呼入32秒中断,更换端口后恢复
【AF】由于静态路由掩码配置为/24过小,导致政务网业务无法访问,路由不可达
【AF】WAF引擎将特殊HTTP请求误判为SQL注入导致业务功能被拦截
【AF】通过文件共享服务器下载病毒文件,第一次防火墙不会拦截,第二次才会拦截
【AF】开启云威胁情报网关后,访问部分公网网站打不开,页面加载异常
【AF】手动恢复出厂配置导致配置丢失断网
【AF】策略路由配置异常和策略拦截DNS导致服务器访问微信域名不通
【AF】本机策略拒绝10443端口导致WebUI无法访问
【AF】光口协商失败导致无法获取网关MAC,公网不通
【AF】策略路由未启用且应用控制策略未放通导致配置策略路由后网络不通
【AF】内网NAS流量多次穿越虚拟网线导致传输速度下降
【AF】VLAN接口因IP掩码配置错误导致网关不在同一网段,管理地址无法跨网段通信
【AF】vaf镜像部署导致多个虚拟防火墙接口MAC地址冲突,ping互联网出口严重丢包
【AF】测试电脑误接非业务光猫导致下载速度慢,AF配置正确
【AF】eth5口接口协商速率异常导致移动线路丢包
【AF】视频会议终端IP白名单导致流控保障失效,视频会议卡顿
【AF】由于AP配置为静态IP,导致DHCP地址绑定不生效,AP无法获取到绑定的固定IP地址
【AF】内网私接光猫导致ARP缓存冲突,引发全网周期性断网
【AF】设备应用层吞吐不足导致CPU过载丢包,出口带宽超限致上网卡顿
【AF】8.0.95版本因硬盘接触不良导致系统只读,web页面无法登录
【AF】电口BYPASS切换因链路重新协商导致丢包14个,属正常现象
【AF】vAF接口ping丢包:NAT转换导致对端无响应及HCI转发性能瓶颈
【AF】内网核心交换机存在恶意域名解析,导致网络卡顿,开直通无效
【AF】因内网所有网段做了NAT导致源IP单一,出口负载选路不生效,上网时断时续
【AF】安全防护策略HTTP检测文件大小配置不当导致上传速度不达标
【AF】配置转换工具导致流控通道错乱与IP地址库更新引发策略路由异常,上网卡慢丢包
【AF】连接数限制值配置过小导致多网段时断时续丢包
【AF】系统证书时间过期导致直连控制台443端口不通
【AF】由于误配置重复引流策略,导致上网卡顿
【AF】密屏设备导致流量多次穿越且穿越配置缺失,引发视频业务卡顿和单核CPU满载
【AF】电脑本地网卡IP与防火墙管理地址冲突导致AF控制台无法登录
【AF】运营商封堵443端口且总部公网4009端口不通导致公网控制台无法登录及SangforVPN隧道中断
【AF】因上联路由器或交换机转发瓶颈,导致测速经过防火墙后下载速率被限制在1G左右(AF本身转发正常)
【AF】外网DoS攻击导致CPU资源耗尽造成内网上网卡顿
【AF】WAN口负载策略配置不当导致外网登录控制台闪退
【AF】端口映射外网访问响应慢,公网SYNACK延迟1520ms
【AF】AF8.0.95版本存在授权丢失缺陷,导致带宽被限制为1M
【AF】AD与DDOS互联接口硬件模块故障导致内网映射业务丢包重传
【AF】内网终端ARP回应异常导致ARP缓存满,报文示踪丢包,更换部署模式后解决
【AF】WAN接口广播模式导致外网访问周期性中断
【AF】因第三方测试工具不准确,导致公网丢包误判(AF本身配置正确)
【AF】内网DNS解析到移动IP而出口为电信线路,导致跨运营商路由不通造成ping外网域名丢包
【AF】因外网DNS解析京东域名返回不可达IP,导致内网部分PC访问www.jd.com慢(AF本身配置正确)
【AF】安全防护策略目的对象配置为全部导致CPU单核跑满,引发内网访问丢包和卡慢
【AF】因流量超限且安全功能全开导致多核CPU100%,造成全网周期性丢包断网
【AF】内网聚合口与外网口共享交换芯片导致大流量丢包约4%
【AF】内网入侵防御设备拦截回包导致ping vlan接口丢包
【AF】运营商接入设备异常导致外网出口带宽跑满及内网访问卡慢
【AF】内网流量超限导致AF与AC性能过载产生丢包
【AF】因堡垒机压缩流量特性导致外部映射访问卡慢
【AF】业务口未加入高可用组导致主备切换后丢包、视频业务中断
【AF】因中间网络服务器回包慢,导致映射业务访问TCP SYN重传不通
【AF】AF8.0.75控制台证书过期后无法自动更新,导致Web界面无法访问
【AF】地域访问控制白名单配置错误导致远程管理无法访问
【AF】内网瞬时流量超带宽触发运营商限流导致公网周期性断网丢包
【AF】因不支持 https_flood 功能,无法限制分布式 HTTPS 请求,导致上行带宽被占满
【AF】AF8.0.95网口协商告警误报导致接口反复上报“网口协商不是最优模式”告警
【AF】因UDP洪水攻击误拦截,导致观看CCTV直播视频卡顿
【AF】AF直连光猫时交换芯片丢包导致内网上班时间卡慢
【AF】误操作禁用接口导致网口灯不亮,控制台端口被改为非默认端口导致登录失败
【AF】PPPoE拨号失败,拨号接口指示灯不亮,原因为账号密码输入错误
【AF】内网终端中毒发送异常UDP报文导致应用识别CPU占满引发双向丢包
【AF】运营商家庭宽带并发会话不足导致外网口DNS无响应、上网卡慢
【AF】云威胁引流配置导致内网环路下网页加载慢,关闭引流后恢复
【AF】VLAN接口地址与Eth2管理口地址冲突导致无法通过Eth2访问控制台
【AF】AF业务接口勾选WebUI后,通过该接口IP访问HTTPS控制台无响应,ping代答正常
【AF】无线网络不稳定导致PC经过AF时丢包
【AF】因运营商设备开启ping保护导致AF线路探测失败,引起网络卡顿丢包
【AF】访问特定测速网站测速结果偏低,实际网络业务正常
【AF】内容安全规则动作被改为检测并放行导致恶意流量未被拦截,网站负载过高
【AF】因第三方零信任软件配置问题,导致外网访问系统卡慢
【AF】硬件故障导致磁盘反复重挂载,控制台无法登录
【AF】双机备机接入业务线后网口异常导致外网访问小程序变慢
【AF】第三方行为管理设备流控限制导致内网访问外网卡慢,测速仅50Mbps
【AF】因内网核心交换机配置SNAT导致AF无法识别终端真实地址,造成割接后网速慢
【AF】新开箱设备PC掩码配置错误导致无法登录控制台
【AF】有线线路丢包导致SDWAN选路将VPN流量调度至4G线路,造成4G流量异常消耗
【AF】因运营商宽带服务异常,导致ping外网接口地址丢包
【AF】黑名单误拦截微软域名且白名单禁用微软域名导致Office卡顿
【AF】AD外网接口手动指定协商速率导致严重丢包,影响YouTube上传速度
【AF】透明部署下ping丢包约1%,根因eth17接口硬件故障
【AF】AF8.0.75双机主控appversion丢失导致Web管理页面模块显示不全,网络模块仅显示区域,其他功能模块不可见
【AF】管理口SSH服务无法通过接口配置关闭导致安全风险
【AF】保证通道目的IP配置为具体IP导致测速不达标
【AF】系统时间不正确导致控制台验证码错误
【AF】AF8.0.105版本循环抓包过滤条件字符超16或无过滤条件时异常终止
【AF】策略路由误将国内网站流量导向海外专线导致页面访问缓慢
【AF】SASE引流上网卡慢丢包,因运营商IP识别错误导致跨运营商丢包
【AF】控制台服务afsys-system-ngswaf异常导致无法登录
【AF】AF8.0.95版本交换芯片突发状态机异常导致eth1口无法通信
【AF】地域访问控制策略误拦截专线流量导致视频会议取流延迟约20秒
【AF】因SASE全球加速香港POP节点网络丢包,导致国际VPN组网业务丢包
【AF】系统时间异常早于2001年导致控制台登录验证码错误
【AF】内网环路导致带宽占满,防火墙到公网丢包
【AF】8.0.32版本日志高亮进程卡死导致日志查询缓慢或失败
【AF】与AC串联上传速率低,定位为AC状态异常
【AF】SSL VPN客户端连接显示“连接网络异常”,但网页登录正常
【AF】网线异常导致网口协商速率降低及安全策略拦截未分类URL组,导致内网网速慢
【AF】ICMP会话超时配置为1秒导致内网ping外网偶发丢包
【AF】内网SSH口令爆破导致sshd进程CPU高,管理页面闪退
【AF】因内网交换机故障导致内网上网卡顿、延迟高
【AF】透明模式数据来回路径不一致导致 tcping 丢包但 ping 正常
【AF】管理员TACACS外部认证时网络经由误配置为业务口导致登录失败
【AF】网线两芯断裂导致链路协商失败,测速仅10M
【AF】中间交换机认证拦截ARP导致工作站访问延迟
【AF】eth2口4009端口映射与VPN配置冲突导致分支VPN连接转向内网,导致VPN无法建立
【AF】云威胁情报引流至POP节点延迟高导致阿里云镜像拉取DNS解析超时,报“i/o timeout”
【AF】外网攻击流量目的MAC与防火墙外网口MAC一致,导致外网带宽被占满
【AF】飞书服务端发送 ipid 全 0 的 UDP 分片报文导致 AF 报文重组异常,访问飞书页面加载缓慢
【AF】配置443全端口映射导致控制台无法登录
【AF】天翼云中间设备丢弃超长报文导致vAF HTTPS控制台无法打开
【AF】升级至8.0.95后Web控制台无法登录(管理口可ping通)
【AF】8.0.95版本内部联动token过期导致admin(remote)登录失败误告警
【AF】外网访问邮件服务器443端口通但web无响应,回包路由不一致导致未经过专线防火墙
【AF】开启HA Traffic导致DPU大象流卸载失效、单核CPU跑满引发转发延迟升高
【AF】非六类网线导致外网接口协商速率为100M全双工,上网缓慢
【AF】VWAF组件缺陷导致HTTP POST超60秒未发送FIN包,API请求超时
【AF】IPSec VPN第二阶段老化时间86400秒导致每天定时VPN重建触发DoS丢包,业务卡慢
【AF】cpu_monitor脚本占用CPU0过高导致控制台卡顿及公网丢包
【AF】NAT64配置错误导致PC直连AF业务口获取APIPA地址且IP冲突
【AF】缺少去往内网网段的静态路由导致内网用户无法通过eth1登录控制台
【AF】路由配置错误导致ARP学习失败,控制台无法登录
【AF】VPN私网地址冲突和NAT单向转换导致IPsec VPN切换延时及公网访问映射的Nginx不通
【AF】连接跟踪异常导致VPN源端口500被转换,IPSec VPN协商失败
【AF】对端锐捷设备端口残留配置导致IPSec VPN IKE第一阶段协商失败
【AF】默认开启VPN协议自适应和端口定时切换导致与老AC对接时VPN隧道协商失败
【AF】IKEv2协商DH群不匹配导致IPsec VPN第一阶段协商失败
【AF】VMware虚拟化底层异常导致AF网卡无入站数据,ARP学习失败,业务中断
【AF】对端遗留IPSec VPN配置导致路由冲突,Sangfor VPN业务不通
【AF】出口防火墙SNAT策略错误导致与华为设备IPSec VPN第二阶段连接后立即断开
【AF】分支内网缺少回包路由导致SangforVPN通讯不通
【AF】双机热备链路探测间隔过短导致频繁切换,同时对端无回包致IPsec VPN不通
【AF】对端设备IPsec VPN协商不回包及拨号线路不稳定导致隧道频繁中断
【AF】核心交换机存在指向AC的静态路由导致内网访问1.x网段域名失败
【AF】自定义隧道间路由配置错误导致分支VPN访问总部UDP端口5061不通
【AF】对端UDP 500端口映射冲突导致IPsec VPN IKE协商失败
【AF】因信锐路由器策略路由问题导致Sangfor VPN协商失败
【AF】IPSec VPN隧道建立但无流量:对端ESP包长度异常且应用策略未放通
【AF】预共享密钥不一致及H3C IKE未重置导致IPSec VPN对接失败,MIG多线路未启用导致Sangfor VPN分支中断
【AF】运营商网络中间端口转换导致IPsec VPN协商报文源端口被修改,VPN无法建立连接
【AF】因对端华为云不支持SA载荷situation域且路由优先级配置错误,导致IPsec VPN SA到期无法续约业务中断
【AF】与零信任网关IPSec VPN协商失败,日志提示“没有可选的提议”
【AF】修改Sangfor VPN接入账号名称提示“表单提交出错 目标用户无法变更名称”
【AF】因总部出口防火墙端口映射及内网转发异常,导致IPSec VPN第一阶段协商失败
【AF】因IPSec VPN授权数为0,导致与华三设备建立IPSec VPN时第一阶段协商失败
【AF】AF配置策略模式而对端路由模式导致IPSec VPN每10s重协商且业务不通
【AF】第二阶段子网掩码配置错误导致IPsec VPN协商失败,提示“无效的ID信息”
【AF】AF与思科IPsec VPN部分网段不通,思科隧道数达上限且感兴趣流配置错误
【AF】分支公网IP误加入永久封锁名单导致Sangfor VPN异常断开
【AF】对端网络配置错误导致IPsec VPN一阶段协商未收到对端响应
【AF】对端SD-WAN设备开启IPsec VPN抢占隧道导致第一阶段协商无响应
【AF】因未启用源进源出导致多线路Sangfor VPN第二条线路建立失败
【AF】华为出口设备SNAT导致Sangfor VPN运行状态显示对端公网IP为私网IP
【AF】BBC编辑拓扑导致分支与总部解除关联,VPN全部中断
【AF】分支到总部公网链路丢包导致Sangfor VPN业务访问卡慢(改为标准IPSec VPN后正常)
【AF】因云端NAT规则阻塞,导致AF对接SASE GA延迟高且隧道连接失败
【AF】AF8.0.69版本操作OSPF配置导致BGP邻居断开
【AF】因服务器回包路径不一致导致VPN业务异常,三次握手后服务器无响应
【AF】因对端本地子网配置异常导致IPSec VPN第二阶段协商失败单向访问不通
【AF】透明接口流量无法进入VPN隧道导致IPsec VPN互访不通
【AF】IPSec VPN对接接口禁用导致隧道建立失败
【AF】第三方IPsec VPN配置全0感兴趣流后,对端回包路由缺失导致ERP业务中断
【AF】VPN线路配置公网IP与接口IP不一致导致Sangfor VPN隧道无法建立
【AF】SSL VPN连接成功但无法访问内网业务,策略未放通SSL VPN区域到内网区域
【AF】内网路由配置错误导致 IPsec VPN 业务流量不通
【AF】因本地配置的子网未自动转为BBC可上报格式,导致BBC无法获取本地子网
【AF】分支上网接口未宣告到VPN线路导致Sangfor VPN隧道建立失败
【AF】IPSec VPN未配置感兴趣流、AC拦截及出口防火墙策略未放通导致分支上网失败
【AF】因对端设备解封装或路由问题,导致IPsec VPN隧道内互访异常(AF侧配置正确)
【AF】对端飞鱼星AC固件缺陷导致IPSec VPN隧道建立后TCP 443端口不通
【AF】飞塔防火墙异常导致IPSec VPN本端到对端不通,抓包显示对端无回包
【AF】通过Sangfor VPN访问VNC时TCP连接不稳定,服务器主动断开
【AF】外网线路接触不良导致 Sangfor VPN 隧道建立失败
【AF】多线路选路策略配置了断开的eth7口导致Sangfor VPN分支端添加隧道失败
【AF】运营商融合网关桥接模式未开启SFU功能导致外网丢包
【AF】出口防火墙更换后IPSec VPN隧道中断,更换公网IP后恢复
【AF】运营商网络限制导致IPSec VPN隧道中断,配置DPD后恢复
【AF】跨运营商Sangfor VPN隧道丢包超30%及DNS解析慢
【AF】本机访问控制拦截IPSec VPN重协商报文,导致隧道周期性中断
【AF】DOS防护开启“IP数据包分片传输防护”导致国密IPsec VPN协商失败
【AF】SangforVPN虚拟地址因缺少SNAT配置导致无法接入SIP平台
【AF】因上游华为防火墙策略路由未调整导致数据库回包路径不一致,业务不通
【AF】AF 8.0.59版本因证书导入失败后私钥被删除导致IPSec证书无法导入
【AF】Sangfor VPN共享密钥和用户密码配置错误导致VPN无法建立
【AF】SDWAN-R SIP驱动未转发SIP数据导致跨中心传输失败
【AF】运营商线路异常导致标准IPsec VPN第一阶段协商失败
【AF】其他AF封锁VPN流量导致VPN不通,无法访问业务系统
【AF】对端Juniper路由VPN模式全0网段协商导致SA到期后无法自动重连
【AF】导入根证书时系统时间错误导致证书过期报错
【AF】第三方POP加速兼容性问题导致Sangfor VPN对接异常,更换POP后恢复
【AF】因对端设备DPD载荷顺序异常导致IPSec VPN间歇性中断(关闭DPD后恢复)
【AF】因上游AC流控策略误识别VPN流量为P2P导致Sangfor VPN代理上网时延高
【AF】定时任务与autovpn配置上报冲突导致Sangfor VPN本地子网自动消失
【AF】Sangfor VPN账号发布相同网段导致分支无法访问总部业务
【AF】两端均开启IPsec主动协商导致SA生存期到期后隧道无法重建
【AF】第三方设备未正确回应VPN报文导致Sangfor VPN部分分支互访不通
【AF】因对端锐捷设备版本问题频繁感知PPPoE口down导致IPsecVPN隧道每分钟重协商
【AF】前端蜂窝网络反复重连导致IPSec VPN隧道频繁断开重连
【AF】MIG分支设备不支持多总部拓扑导致配置两条VPN连接后持续产生告警日志
【AF】因运营商对4009端口限流,导致Sangfor VPN下载业务卡慢(AF本身配置正确)
【AF】双机切换后部分IPSec VPN不通:源进源出导致会话目的MAC错配为AD备机
【AF】跨运营商公网链路丢包导致IPSec VPN隧道高丢包
【AF】AF8.0.75版本VPN模块IPC通信异常导致控制台页面空白
【AF】预共享密钥配置错误导致标准IPSec VPN第一阶段协商失败
【AF】分支AF WAN口未配置网关导致SangforVPN反复断开
【AF】主模式对接PPPoE动态IP导致IPsec VPN隧道建立后流量不通
【AF】运营商线路不稳定导致Sangfor VPN隧道频繁中断重建
【AF】AF与WOC同时建立Sangfor VPN隧道导致内网互访丢包及部分不通
【AF】主主双机模式下IPSec VPN第一阶段协商失败,隧道无法建立
【AF】运营商线路丢包导致DPD探测超时,IPsec VPN隧道间歇性中断
【AF】IPv6 IPSec VPN隧道建立后业务不通,因对端设备不支持IPv6 NAT-T
【AF】IPSecVPN日志不显示且频繁中断重建
【AF】因公网链路丢包导致IPsec VPN协商失败(AF本身配置正确)
【AF】AF8.0.85 R1配置异常导致部分分支IPsec VPN隧道无法建立,日志提示“没有找到cookie为xxx的SA”
【AF】IPsec VPN 对接两端地址冲突导致隧道协商失败,对端持续删除连接
【AF】IPsec VPN感兴趣流配置与对端锐捷设备不一致导致快速模式协商频繁发起及日志刷屏
【AF】因对端路由器设备异常,导致视频会议拨号后IPSec VPN隧道中断
【AF】应用控制策略未放通无线网段导致Sangfor VPN部分子网访问不通
【AF】对端设备证书/身份ID异常导致IPSec VPN隧道频繁断开
【AF】VPN对接用户名配置错误导致总部WOC侧不显示分支隧道
【AF】标准IPSec VPN与华为云对接时因感兴趣流不匹配导致业务中断
【AF】前端重启后连接跟踪未及时老化导致IPsec第二阶段协商超时
【AF】Sangfor VPN 传输文件速率低,因 Windows PC 未开启 TCP 接收窗口自动调谐
【AF】因前置出口设备会话冲突,导致IPSec VPN连接中断
【AF】接口下一跳配置错误与本地子网未添加导致Sangfor VPN业务互访不通
【AF】分支缺少隧道间路由且总部未配置策略路由和源地址转换导致Sangfor VPN代理上网不通
【AF】出口模式变更后上联AD设备未适配导致IPsec VPN不通
【AF】运营商网络丢包导致IPSec VPN第一阶段协商失败
【AF】透明模式不支持策略路由导致无法分流流量至SDWAN
【AF】双机热备下Sangfor VPN线路误配实IP导致隧道建立后断开
【AF】未配置流控策略导致外网带宽被下载占满使IPSec VPN中断
【AF】跨境VPN访问总部内网网页加载缓慢,因内网AC设备策略限制服务器回包
【AF】内网桥接交换机故障导致Sangfor VPN传输丢包业务访问异常
【AF】指定接口ping VPN对端时命令行无回显,因回包从vpntun返回
【AF】子网冲突导致IPSec VPN对接失败
【AF】H3C Keepalive超时过短导致SA自动清理,IPSec VPN隧道频繁断开重连
【AF】对端奇安信设备未放通VPN流量,导致Sangfor VPN建立后分支无法访问总部内网
【AF】因总部VPN线路配置问题,导致IPv6 Sangfor VPN协商中断(IPv4正常)
【AF】思科设备调整IPsec VPN第二阶段配置导致协商失败、隧道断开
【AF】非标准VPN端口未放通且95版本兼容性问题导致VPN隧道无法建立
【AF】导入私钥文件不正确导致国密IPSec证书状态无效
【AF】对端证书链包含三个证书导致国密IPSec VPN协商失败
【AF】Sangfor VPN账号密码包含用户名导致添加账号报错并连接失败
【AF】出口线路缺少IPv6路由及共享秘钥/身份ID不一致导致IPSec VPN第一阶段协商失败
【AF】本机访问控制策略限制导致IPsec VPN第一阶段协商失败
【AF】专线接口源进源出导致链路恢复时回包未切换至VPN,引发切换失败
【AF】分支出口安全设备发送RST包拦截Sangfor VPN端口,导致VPN无法建立
【AF】第三方华三路由器配置未下发导致IPSec VPN第一阶段协商失败
【AF】IPSec VPN隧道部分网段通信不通,因未放通VPN区域到内网的应用控制策略
【AF】因对端防火墙禁ping,VPN业务ping测试不通但telnet正常
【AF】IPv4优先协商及IPv6路由错误导致Sangfor VPN建立失败
【AF】WAN口掩码配置错误导致Sangfor VPN webagent不通
【AF】Sangfor VPN对端缺少回包路由导致AF本机无法访问对端资源
【AF】主备模式虚拟IP接口无默认网关导致IPSec VPN第一阶段协商失败
【AF】对端光纤线路存在两个公网IP,导致IPsec VPN第一阶段主模式协商失败,改用野蛮模式后恢复
【AF】对端不支持SM4+SM3组合导致国密IPSec VPN第一阶段协商失败
【AF】macOS终端安装EasyConnect客户端时卡在“正在验证软件包”
【AF】DNAT端口映射非一对一导致IPSec VPN报文转发失败
【AF】从SSLVPN导出的国密证书无法直接用于IPsec VPN证书认证
【AF】AF8.0.69不支持IPv6接口作为IPsec VPN线路导致添加线路报错
【AF】IPsec VPN连接方向配置错误导致隧道无法建立
【AF】对端未映射UDP端口导致Sangfor VPN使用UDP协议对接失败
【AF】AF8.0.95因公网丢包和QOS流控低优先级抢占导致分支访问总部AD域卡顿丢包
【AF】DDOS模块将IPSec VPN流量误判为攻击并拦截,导致隧道周期性中断
【AF】Sangfor VPN本地子网配置缺失导致分支访问总部某网段不通
【AF】WAN口未配置网关致IPsec路由缺失及内网AC拦截回包,IKEv1第二阶段协商失败
【AF】因分支B主动向总部发送UDP 500端口协商包,导致总部AF持续产生IPsec日志告警
【AF】AF8.0.95对接阿里云IPsec VPN阶段二超时导致VPN路由被清理,隧道中断
【AF】SSL侧发布子网与LAN口地址冲突导致子网拆分,VPN业务不通
【AF】由于VPN服务未启用、IKE版本和感兴趣流不一致导致标准IPsec VPN协商失败
【AF】单臂部署下WAN口网段不进入VPN隧道导致分支通过总部访问互联网业务不通
【AF】总部SSL VPN用户被禁用导致Sangfor VPN建立失败
【AF】IKE版本不匹配导致IPSec VPN反复断开,收到对端删除第二阶段通知
【AF】PPPoE接口未配置链路检测且DNS指向公网DNS导致替换后内网上网异常
【AF】网络拓扑调整后未配置引流明细路由,导致 Sangfor VPN 路由缺失,分支流量未经过 VPN 隧道转发
【AF】对端静态路由与Sangfor VPN路由冲突导致VPN内网访问时通时不通
【AF】天翼云平台OVS转发限制导致标准IPSec VPN协商失败
【AF】分支带宽跑满触发VPN自动线路切换,导致Sangfor VPN隧道丢包,访问总部业务时通时不通
【AF】修改Sangfor VPN端口为81提示系统端口冲突导致VPN连接不成功
【AF】思科设备IPsec VPN配置参数不匹配导致隧道建立后无法通信(AF配置正确)
【AF】通过IPSec VPN隧道访问管理界面443端口失败,本机访问控制策略拦截
【AF】总部本机规则未放通分支公网IP导致分支内网用户telnet总部AF的4009端口失败
【AF】VPN线路缺失和ACL未放通导致VPN对接异常且分支仅能访问总部防火墙
【AF】分支连接管理缺少总部备用webagent地址导致VPN隧道切换后无法连接
【AF】流控通道及接口带宽限制导致Sangfor VPN隧道速率无法超过30Mbps
【AF】出口路由下一跳配置错误导致Sangfor VPN分支无法访问对端专线业务
【AF】标准IPsec VPN第一阶段协商失败,对端源地址不一致
【AF】Sangfor VPN隧道因vpntun口IP随机冲突导致自动断开重连
【AF】对端飞塔防火墙DPD不响应导致IPsec VPN隧道周期性断开
【AF】对端华为防火墙回包SPI全0导致标准IPSec VPN第一阶段协商失败
【AF】客户端host文件被篡改导致SSLVPN访问内网资源卡慢
【AF】路由优先级与外网口区域配置错误导致标准IPSec VPN总部无法访问分支
【AF】因阿里云安全组未放通22端口,导致云端终端通过IPsec VPN访问AF下服务器22端口不通(ping正常)
【AF】外网接口未配置下一跳网关导致Sangfor VPN隧道无法建立
【AF】OSPF接口广播网络类型配置导致OSPF邻居频繁震荡及VPN隧道高丢包
【AF】对端H3C发送数据包源IP与预期不符导致IPSec VPN业务不通
【AF】WOC旁挂未映射tcp4009端口导致Sangfor VPN协商失败
【AF】ADSL拨号生成默认路由导致VPN选路异常
【AF】内网其他设备占用UDP 4500/500端口导致SDWAN隧道NAT源端口被转换,隧道建立失败
【AF】由于WAN口下一跳地址配置错误,导致Sangfor VPN数据通道无法建立
【AF】与华为路由器IPsec VPN对接因预共享密钥不一致导致第二阶段协商失败
【AF】前端AD设备内网口离线导致路由异常,标准IPSec VPN隧道中断
【AF】隧道间路由优先级低于静态路由导致DNS请求被错误转发回LAN,广州分支通过VPN代理上网异常
【AF】内网环境未放通业务流量导致VPN映射访问慢
【AF】与锐捷路由器IPsec VPN第一阶段和第二阶段配置不一致导致协商失败
【AF】应用控制策略未放行新网段导致IPsec VPN新增网段不可达
【AF】标准IPSec VPN第三方对接线路选择错误导致第二阶段协商失败
【AF】对端动态IP未主动发起协商导致IPSec VPN第一阶段失败,后续由服务器缺失网关导致部分业务不通
【AF】运营商线路故障导致Sangfor VPN建立失败,且分支服务器缺少主机路由导致对端访问不通
【AF】因运营商路由配置错误导致内网数据包无法到达AF设备,VPN隧道业务不通
【AF】本机NAT源区域配置为Local导致IPSec VPN协商触发NATT检测不一致,主备隧道切换后流量中断
【AF】Sangfor VPN场景下基于源MAC的应用控制策略导致回包被默认ACL拦截
【AF】未开启IPsec VPN会话长连接导致UDP 500端口会话被复用,隧道周期性断开
【AF】因AC回指路由下一跳配置错误,导致Sangfor VPN隧道建立后无法访问AC管理口
【AF】静态路由掩码配置过小导致IPSec VPN隧道建立成功但数据访问不通
【AF】第一阶段超时次数配置与对端不一致导致IPSec VPN第一阶段协商失败
【AF】升级后未配置内网源进源出导致VPN和映射业务卡慢
【AF】武汉拷贝数据至郑州/北京时全公司断网,第三方核心交换机ACL反掩码错误与VPN路由冲突
【AF】本机规则拒绝VPN端口导致Sangfor VPN中断后无法重连
【AF】分支出口路由器路由缺失导致Sangfor VPN隧道反复中断
【AF】跨运营商公网单向丢包导致Sangfor VPN隧道状态不一致,SDWAN选路SLA默认阈值不切换致业务丢包
【AF】流控策略单用户下行限速配置错误(20KB误设为20MB)导致无法上网及VPN延迟高
【AF】DNS代理使用拨号默认DNS导致税务网站解析异常,访问失败
【AF】因终端代理将内网IP误识别为公网,导致LAN口管理地址无法访问控制台
【AF】因应用识别库过旧且未授权,微信音视频UDP媒体流被应用控制策略阻断导致WiFi通话无声
【AF】公网高频访问控制台页面导致登录卡慢
【AF】深信服邮箱单日配额耗尽导致邮件验证码发送失败,admin账号无法登录
【AF】规则库升级失败,提示“无法连接升级服务器”
【AF】导入应用控制策略配置文件提示“域名网络对象超规格”
【AF】AF8.0.95版本分片HTTP请求先转发后检测机制导致内网安全设备误判WAF漏拦截
【AF】上联路由器硬件损坏导致专线业务系统端口不通,AF抓包无ARP回复
【AF】安全策略配置错误导致应用控制策略无匹配数,恶意域名未被拦截
【AF】更换机房位置后网络不通
【AF】因第三方反垃圾邮件系统异常,导致外网用户经AF向内部邮件服务器发信约30%随机被退回
【AF】AF8.0.95版本PVSD进程内存泄露及服务器识别模块文件缺失导致防护跳过且加载配置文件失败
【AF】网络自身丢包导致接入MSS后视频卡顿及下载变慢,AF配置正确
【AF】双AF同时对接云威胁POP IP相同导致内网访问部分域名失败
【AF】运营商光猫会话数限制,添加AC和AP后网络卡顿
【AF】双向映射源区域未包含LAN导致内网无法访问内网资源
【AF】内网新增网段无法上网
【AF】AF接入MSSP后设备管理显示日志上报通道异常
【AF】当前网络环境无威胁数据导致安全日志无记录,安全功能配置正常
【AF】云威胁情报中心判定目标IP未知导致通报无法通过安全策略检出
【AF】普通管理员账号无权限导致WEB规则库在线更新失败
【AF】添加104.0.0.0/8永久封锁名单提示“黑名单不能为本机IP”
【AF】修改规则库动作后页面仍显示“默认(系统初始状态)”但规则已生效
【AF】规则库服务器资源紧张导致自动更新偶发失败,需手动触发更新
【AF】白名单中配置了16位掩码网段导致IPv4行为日志缺失
【AF】因业务请求中传输SQL语句字符串,导致WAF误报XSS攻击
【AF】自定义僵尸网络规则未覆盖向日葵实际域名导致被通报
【AF】HTTPS下载病毒文件时安全防御日志无数据
【AF】云查补记日志未转换IP大小端导致安全日志IP反向显示
【AF】未开通增强功能授权导致Web攻击检测无安全日志
【AF】离线更新规则库报错“升级包区域与情报源不一致”
【AF】AF 8.0.75双机hasyncd规则库同步版本校验不一致,手动更新规则库后自动回滚
【AF】应用控制日志缺失外网IP,系流量路径未经过该AF
【AF】双主HA部署下因非对称流量导致单台防火墙无安全日志
【AF】VPN代理导致翻墙行为日志缺失,无法定位用户
【AF】应用控制日志占用/sfdata/log分区90%导致安全日志导出失败
【AF】DNS服务器IP加白且安全策略未覆盖DMZ区域,导致AF未记录恶意IP访问
【AF】AF8.0.106版本syslogd启动时序缺陷导致本机访问控制策略日志不记录
由于网闸拦截NTP协议,导致AF规则库最新版本信息无法显示
【AF】安全日志源和目的IP均为内网,因安全防护策略未覆盖目的IP
【AF】内网DNS代理转发导致DGA恶意域名告警激增(Vobfus蠕虫感染)
【AF】服务器识别模块未限制识别范围导致公网IP被误识别,业务安全日志字段展示异常
【AF】Syslog日志主机配置使用管理口导致日志外发报文从管理口发出,对端接收异常
【AF】由于配置多次穿越导致内网SNAT流量无安全日志
【AF】日志存储空间不足导致自动清理,IP封堵安全日志被删除无法追溯原因
【AF】替换防火墙后一周多无任何安全日志(设备配置正确,流量未触发检测规则)
【AF】AF8.0.75版本cloud_sdk进程异常,云鉴规则库无法更新且“立即更新”按钮灰色
【AF】未配置业务资产IP范围导致外网IP被误识别为内网业务产生DNS隧道攻击误报
【AF】8.0.95磁盘问题导致设备宕机无启动,硬重启后日志查询为空
【AF】源地址转换导致行为日志无法按服务器真实IP查询
【AF】首选DNS配置异常导致云端日志上报异常
【AF】包回放功能测试不生成安全日志
【AF】DNS响应日志按数据包源IP记录,上报XDR时源目的IP显示相反
【AF】由于开启了精简版规则库,导致应用识别库数量与对比设备不一致
【AF】外网接口DHCP勾选生成默认路由导致固定IP默认路由失效防火墙反复离线
【AF】上游AC设备拦截规则库更新域名导致规则库无法自动更新
【AF】规则库更新进程卡死导致代理在线更新任务停滞2小时
【AF】VPN老设备恶意文件导致SAVE引擎杀毒误拦截业务
【AF】因内网异常流量触发DDoS联动封锁导致出口随机断网约10分钟自动恢复
【AF】AF8.0.75版本内存泄露导致全网断网约30分钟
【AF】运营商对UDP 12321端口探测报文不响应导致引流线路检测失败触发外网闪断
【AF】双机热备内网口链路检测误配公网IP导致周期性切换断网
【AF】Sangfor VPN本地子网未发布完整导致专线断开后部分VLAN业务无法通过VPN访问总部
【AF】数据包统计计数翻转导致备机dp进程内存突增,引发双机脑裂并发送ARP致全网断网
【AF】运营商ARP缓存未刷新导致AF公网IP 99映射业务中断
【AF】固态硬盘硬件故障导致设备宕机、控制台无法访问、STATUS灯常亮,断电重启后恢复
【AF】透明部署未放通DHCP报文导致内网DHCP客户端无法获取IP地址
【AF】DHCP地址绑定MAC配置错误导致全网中断
【AF】电信线路流量跑满导致链路探测失败触发双机主备切换
【AF】静态路由未配置下一跳地址引发ARP缓存跨网段条目及周期性丢包
【AF】电信线路故障后流量切换至联通GRE隧道,对端无回包导致内网终端无法上网
【AF】AF8.0.95因运营商线路并发会话数限制导致出口频繁断网,线路探测无回包
【AF】10G光模块故障导致接口不亮、业务中断
【AF】防火墙与光猫协商速率由百兆降至十兆导致反复断网
【AF】内网ARP泛洪导致交换机性能不足,防火墙会话暴增及每日断网自动恢复
【AF】瞬时大量新建报文导致并发会话达到100万上限,内存耗尽设备断网
【AF】因第三方门禁系统私接网线导致内网环路丢包,终端周期性断网(AF本身配置正确)
【AF】运营商网关ARP异常导致部分公网IP无法ping通外网
【AF】链路检测使用阿里DNS 223.xx故障导致策略路由和静态路由失效造成断网
【AF】外网DoS攻击导致会话数突增至30万,全网业务中断约30分钟
【AF】因8.0.85版本邮件安全功能Mbuf占用异常,导致全网断网约10分钟
【AF】源地址转换策略配置错误导致业务服务器无法ping通对端设备
【AF】硬盘故障导致内网无法访问外网及IPsec隧道中断
【AF】内网私接小路由器导致IP地址冲突,内网断网无法打开web界面
【AF】客户网络MAC地址漂移导致环路,无线网络时断时续
【AF】机房断电重启后汇聚交换机配置丢失导致AF下联口学不到ARP、全网业务中断
【AF】AF8.0.95光口与光猫链路协商未成功导致出口网关ARP不通,全网中断
【AF】出口带宽不足导致流量跑满,业务严重卡慢
【AF】DDOS防护误拦截内网OSPF报文导致业务短暂中断
【AF】因运营商线路原因导致eth6出口流量断层,内到外业务全部断网10分钟
【AF】AF8.0.95因外网侧ARP学习异常导致全网中断2-3分钟后自动恢复
【AF】磁盘故障导致设备宕机,内网服务器断网
【AF】本机访问控制策略拒绝localservices服务导致OSPF邻居中断,全网断网
【AF】内网异常大流量打满出口带宽导致链路探测DNS失败,触发全网不定时中断
【AF】内网串接傻瓜交换机转发性能不足导致网络时断时续
【AF】硬件网口驱动丢失导致业务全部中断且重启后网口不亮
【AF】策略路由链路探测配置为上联光猫地址,导致外网线路故障时未切换全网断网
【AF】流控通道启用抑制P2P和单用户限速导致单个用户触发限速后整个通道所有用户断网
【AF】策略路由未配置链路探测导致外网线路断开后未切换,引起内网间歇性断网
【AF】AF8.0.95版本NAT端口池延迟120秒回收导致SNAT大网段场景内存打满,内网断网自动恢复
【AF】AF8.0.75版本ldbr进程内存泄漏导致内存耗尽全网断网
【AF】内网线路成环引发广播风暴导致网络卡慢丢包
【AF】外网核心交换机残留IPv6 DHCP配置与防火墙DHCPv6网关冲突导致内网终端不定时断网
【AF】磁盘HS-SSD-PTS06M读写故障导致设备异常宕机断网,重启后恢复
【AF】跨三层SNMP获取IP-MAC耗时过长导致MAC认证失败终端断网
【AF】多线路负载策略未配置链路探测导致eth3线路故障时继续调度引发全网断网
【AF】nxp设备总线卡死导致全部网口突发异常无收包,内网断网
【AF】网口未配置网关导致链路检测PING报文无法发出,线路被误判故障
【AF】策略路由引用接口错误导致联通新线路启用后断网,内网无法访问银行业务
【AF】多线路策略路由未引用链路探测导致单条运营商线路故障时整体断网
【AF】内网异常TCP RST报文导致会话数打满断网
【AF】开启全局直通业务正常,关闭后网络异常
AF外网口遭暴力破解致控制台登录超时
【AF】磁盘寿命不足触发恢复配置重启,导致全网断网、设备接口灯全灭
【AF】AF8.0.75版本mbuf内存缓冲区跑满导致内网上网周期中断
【AF】光猫拨号失败引发内网整体断网,策略路由未关联链路故障检测
【AF】开启引流至SASE-AC后流量超限,导致AF-1000-SK1308A设备CPU占用率100%并断网
【AF】AF 8.0.85版本SSLVPN podman卡死导致内存耗尽,全网中断且IP下发失败
【AF】8.0.75版本dataplane进程内存占用异常导致防火墙OOM断网,升级至8.0.106恢复
【AF】主主部署业务口未接线导致会话数超限引发断网
【AF】DHCPv6未下发默认路由,导致终端获取IPv6地址后无法上网
【AF】因对端交换机发送BPDU导致STP阻塞,配置二层口接入后外网全部中断
【AF】业务防护策略联动封锁误封办公宽带出口公网IP导致外网访问业务系统间歇性中断
【AF】下联AC防DoS攻击拦截致内网ToDesk远程控制断网
【AF】断电重启后前置机无法访问内网172.xx网段且内网PC到专线不通
【AF】手动默认路由与拨号自动生成默认路由冲突导致内网断网
【AF】链路探测配置不合理导致主备切换,全网中断3分钟
【AF】设备硬盘寿命到期掉盘导致互联网断网且出口防火墙直连无法访问
【AF】外网大量IP恶意占用会话导致会话数打满,全网业务中断
【AF】AF WAN口未配置网关导致主动发包异常,VPN协商失败和断网
【AF】核心交换机VLAN3环路导致大量异常流量转发至防火墙,CPU周期性打满、凌晨网络中断
【AF】主备LAN口交换机开启聚合导致备机自动切换为主机引发断网
【AF】因链路探测ARP请求无应答导致双机切换,业务短暂中断后自动恢复
【AF】AF防火墙目的地址转换配置不完整导致网闸代理访问业务不通
【AF】四层IPS优先于ACL导致UDP探测流量无法被ACL拦截,持续产生IPS告警
【AF】NAT规则将所有TCP端口映射到21端口导致被动模式FTP目录列表失败
【AF】域名应用控制策略无法匹配,域名主动探测不支持带外管理口
【AF】虚拟网线接口未加入安全区域且ACL策略未放通导致外网无法访问内网映射业务
【AF】双外网线路同网段IP配置导致aTrust映射业务访问中断
【AF】服务对象线段树匹配缺陷导致未放行DNS端口流量被错误放行(8.0.107版本)
【AF】Client Hello分片导致Web流媒体应用识别漏过
【AF】因NTA设备DNS地址配置错误,导致NTA无法接入MSS平台
【AF】应用识别无法区分豆包与今日头条导致误拦截豆包上传
【AF】白名单域名与目标域名解析IP冲突导致应用控制策略拒绝不生效
【AF】带外管理口与业务口隔离导致端口映射访问控制台不通
【AF】因地址转换策略未映射80端口,导致拒绝公网IP访问80端口的应用控制策略不生效
【AF】开启四层网络模式导致日志报错“参数不合法或查询数据库失败”
【AF】带外管理未配置安全能力更新走管理区域导致规则库更新失败
【AF】策略路由目的地址为All且优先级高于静态路由,导致内网访问映射服务器流量被错误引导至外网接口
【AF】AF断电重启后硬件BYPASS口直通导致双WAN口环路和光猫去激活
【AF】AF端口映射策略内部服务器IP配置错误导致外网访问仅2201端口通
【AF】AF策略路由缺失与SSL设备入站策略配置错误导致IPSec VPN第二阶段协商失败
【AF】应用控制策略遗漏拒绝“网易基础服务”导致限制UU远程不生效
【AF】因第三方设备未配置RTP路由导致SIP协商与RTP流量使用不同公网IP,电话接通后无声音
【AF】ALG-FTP未配置非标准端口导致外网访问内网FTP失败(错误码501)
【AF】运营商线路故障导致AF与网关ARP不通,所有NAT映射业务失效
【AF】SASE引流策略错误导致服务器回包被引流,外网无法访问内网业务
【AF】FTP ALG机制导致同一端口同时出现允许和拒绝日志(策略配置正确)
【AF】应用控制策略源目的地址填写错误导致EDR安装流量被拦截
【AF】主主模式下因ACL拒绝策略未启用导致流量未被阻止
【AF】透明模式下二层MAC泛洪触发default-policy拒绝办公网访问核心业务
【AF】因业务资产主动扫描触发内网WAF扫描攻击告警
【AF】内网其他AF的ACL拦截导致目的地址转换不生效,外网无法访问内网服务器
【AF】由于只支持multipart格式文件上传检测,无法识别非multipart请求导致网关杀毒未检出
【AF】目的地址转换策略导入时提示“端口参数类型不合法”
【AF】服务定义源端口配置错误且缺少白名单导致企业微信打卡失败
【AF】因自身上网多次穿越导致DNS请求被拦截,域名放通策略不生效
【AF】配置超过128个IP后部分IP不生效,交换机无对应MAC地址
【AF】因映射IP地址与网络其他设备IP冲突导致NAT访问不通
【AF】应用控制策略放通IPv6时,客户端临时地址未包含导致流量被拒绝策略阻断
【AF】流控策略对服务器限速过小导致端口映射访问卡慢
【AF】AF8.0.83版本ALG模块未正确创建期待表导致SNAT转换源端口通话无声音
【AF】未开启接口逆向路由导致内网映射业务回包错误
【AF】地址转换未生效导致访问差旅平台时应用控制策略匹配错误
【AF】应用识别库缺少wget特征,导致应用控制策略无法拦截wget下载恶意脚本
【AF】BBC策略模板未勾选“下发此配置到受控端”导致应用控制策略下发失败
【AF】部分网段流量不经过SNMP交换机导致跨三层取MAC失败及MAC策略不生效
【AF】虚拟网线区域配置错误(三层源到二层目的)导致仅放通any-to-any策略才能上网
【AF】aTrust目的NAT策略源/目的地址配置颠倒导致VPN业务无法访问且匹配数为0
【AF】应用控制策略基于五元组无法匹配HTTP Host字段导致域名拒绝策略不生效
【AF】光猫拨号环境DNS/默认路由获取方式不一致导致无法上网、平台离线
【AF】因前端WAF对外开放端口导致禁用端口映射后端口仍可telnet通
【AF】专线区域IP与内网IP网段冲突导致跨区域访问443业务失败,通过双向NAT解决
【AF】自定义WEB应用防护规则正则表达式配置错误导致拦截admin用户名登录不生效
【AF】地域访问控制不支持LAN→WAN方向导致内网访问境外IP无法拦截
【AF】老架构因会话保持缺陷导致NAT映射异常,IPSec VPN第一阶段协商失败
【AF】内网终端DNS解析流量未经过内网防火墙导致基于域名的应用控制策略未拦截
【AF】8.0.95版本应用控制策略不支持MAC管控且SNMP配置错误导致基于MAC策略匹配数为0
【AF】DNAT自动放行导致应用控制策略长期匹配数为0
【AF】透明口区域未放通导致内网访问服务器映射业务不通
【AF】外到内NAT未配置地域访问控制导致国外IP访问SSLVPN被通报
【AF】应用识别库缺少QQ农场条目导致策略禁止不生效
【AF】因流量被第三方WAF代理导致未开放业务端口被漏扫出漏洞
【AF】PPPoE拨号自动生成默认路由优先级过高导致多出口场景下内网路由失效
【AF】云蜜罐诱捕策略误配置真实IP+真实端口导致分支访问总部业务系统失败
【AF】应用控制策略检测机制与拒绝策略冲突导致同一IP流量同时出现放行和阻断日志,PowerBI访问时通时不通
【AF】批量删除NAT4地址转换策略时误勾选导致无线网源地址转换策略丢失,无法上网
【AF】因修改安全策略时间计划时未注意有效期已过期,导致ACL策略实际未生效,业务流量被默认拒绝策略匹配
【AF】内网WAF设备pvs和ad_appd进程CPU打满导致端口映射访问不定时不通
【AF】流量未经过防火墙导致应用控制策略不生效
【AF】AF8.0.48版本七层安全检测进程卡死导致应用控制策略下发延迟数小时
【AF】RTSP端口ALG转换导致公网VLC无法播放硬盘录像机视频流
【AF】父级用户组ACL未自动匹配子分组导致企业微信收发文件被阻断
【AF】AF8.0.95版本域名网络对象已知问题导致基于域名的应用控制策略访问时通时不通
【AF】由于NAT映射规则未包含443端口,导致Docker推送镜像数据失败,报错received unexpected HTTP status: 200 OK
【AF】外网访问监控平台控制面板显示不全且视频画面无法显示
【AF】应用控制策略未同步拦截网易基础服务,导致网易UU远程拦截失效
【AF】Web应用防护误拦截堡垒机正常业务导致外网访问被拒绝
【AF】替换防火墙后地址转换配置不一致导致业务不通
【AF】出口接口IPv6地址未配置NAT64映射导致部分终端访问官网跳转认证页面
【AF】应用控制策略未拒绝QUIC协议导致禁用淘宝对App不生效
【AF】因组播流量一个口进多个口出导致应用控制策略会话区域记录不确定,模拟匹配与实际匹配策略不一致
【AF】移动策略后策略ID变化导致日志反查错误,误显示DNS策略拦截80/443端口
【AF】FTP服务映射(PASV模式)后客户端不回包
【AF】因内网AC拦截RTSP流量,导致摄像头RTSP串流映射后外网无法播放(AF本身配置正确)
【AF】OSPF路由异常导致明细路由缺失,双向地址转换内网访问失败
【AF】未勾选“用户自定义规则优先”导致内容安全自定义域名拦截AI网站失效
【AF】跨三层MAC地址无法直接作为应用控制策略源导致MAC限制上网策略不生效
【AF】安全策略误拦截视频平台IP导致注册频繁断开,监控平台并发限制导致多路播放中断
【AF】目的地址映射未包含ICMP协议映射,导致外网ping映射地址不通
【AF】CDN域名解析IP重叠导致拒绝火绒升级域名的策略不生效
【AF】ACL策略配置过宽导致企业微信图片发送被误拦截
【AF】源进源出对动态协商业务不适用导致回包路径错误
【AF】策略路由源区域误配置为local导致Sangfor VPN电信线路协商失败
【AF】百度爬虫相关安全规则动作配置为拦截导致爬虫访问被阻断
【AF】AF8.0.86版本公网可访问4009端口不通
【AF】因业务方服务器HTTP重定向,导致内网通过内网IP访问映射业务时浏览器跳转至公网IP(AF配置正确)
【AF】内网服务器长ping导致会话不老化,应用控制策略匹配数增加但日志仅记录一条
【AF】因对端运营商源地址转换导致目的地址转换策略未匹配,对端访问4443端口不通
【AF】服务器隐藏业务防护策略源目区域配置颠倒导致应用隐藏未生效
【AF】内容安全DNS请求域名过滤未放行内网DNS服务器IP导致业务访问被阻断
【AF】云智续费订单价格审批单未填写服务时间,导致授权到期时间错误
【AF】SMTP邮件服务器域名解析为AF自身公网IP导致发送测试邮件报'发送时通信错误'
【AF】IP地址库将www.xiaoe-tech.com解析IP错误归属为日本,导致流量被策略路由引至黑洞接口
【AF】AF8.0.95版本配置恢复时cfg.userUrlLib.page对象下发失败导致通信异常
【AF】因eth3出口IP被税务局网站封禁导致内网终端无法访问guangdong.chinatax.gov.cn
【AF】未配置Web口令防护且HTTPS未解密导致弱密码暴破无安全日志
【AF】Nginx校验Host字段导致外网访问内网业务提示400 Bad Request
【AF】全端口映射导致代理ARP学习异常,内网主机ARP缓存中多个IP MAC地址冲突
【AF】AF8.0.95版本本地灰库残留云威胁标签记录导致授权过期后安全日志仍显示云威胁类型
【AF】基于应用的放通策略无法覆盖动态IP及域名,导致办公应用无法访问
【AF】由于接口与目标网段同网段导致路由选路错误,AF本机无法ping通NAT映射地址
【AF】8.0.95版本修改策略组名称时触发策略优先级重排,导致策略顺序发生变化
【AF】学校端新主机未正确配置导致视频监控无法观看(防火墙本身无拦截)
【AF】非AF直连网段访问suppliers.danfoss.com一直等待TLS应答无法打开
【AF】控制台登录提示“请重启浏览器或者清空历史记录”(Edge IE模式兼容性导致)
【AF】由于TCP RST参数配置,导致IPv6应用控制阻断后外网侧仍检测到数据包,误认为少量放通
【AF】部分WAF规则攻击特征弱且低风险规则默认允许导致攻击测试未拦截
【AF】外到内策略调用的服务器方向规则库模板未勾选恶意软件检出规则,导致挖矿探测流量入方向未检出
【AF】应用识别配置不全导致迅雷和红果短剧拦截失败
【AF】升级备机未断业务线产生反向会话,内到外VPN流量被外到内策略拦截,业务不通
【AF】云威胁情报引流线路未覆盖所有虚拟网线出口,导致恶意流量未被检测
【AF】HTTP异常探测GET请求正报拦截导致临时文件访问被阻断
【AF】视频流端口6008被误识别为Web服务端口导致安全策略误报与性能高负载
【AF】Web应用防护策略联动封堵导致正常源IP被临时封锁
【AF】云威胁URL过滤策略将“非营利组织”类别设为拒绝导致www.geosociety.org.cn等域名访问失败
【AF】因缺少8.0.48独有的口令暴力破解规则,无法检测规则ID 11089809攻击,导致8.0.95服务器防火墙无拦截记录
【AF】地域访问控制误判高防回源IP归属地导致CDN回源业务接口超时
【AF】安全防护策略中非放行源网段流量被IPS策略拒绝导致业务拦截
【AF】CDN代理IP被WAF应用模板误封的排查
【AF】因转发链路流量不完整导致SQL注入攻击特征字段缺失,WAF绕过(AF配置正确)
【AF】内容安全策略拦截日志记录在应用控制日志而非安全日志,导致安全日志查询不到拦截记录
【AF】高隐蔽性反序列化探测攻击本地无检出日志且未被拦截
【AF】反向代理多域名场景下SSL解密排除不生效导致证书告警
【AF】XFF源IP加白后仍被安全策略拦截,因当前版本不支持XFF字段IP例外排除
【AF】因本地规则库未收录且未购买云威胁情报网关,导致恶意域名shunlissll.com延迟至4月8日才被拦截
【AF】因缺少对URL参数_method=PUT的拦截能力,导致AI工具测试绕过PUT方法过滤
【AF】自定义WEB应用防护规则匹配范围选择不当导致User-Agent关键字未命中
【AF】因营销系统业务流量路径调整未经过AF导致探针检测到漏洞攻击而AF无日志
【AF】CC攻击防护阈值配置过高导致恶意GET请求绕过拦截并造成业务中断
【AF】双机主主模式下流控误限速及路径不一致导致图片上传断开
【AF】DMZ接口未配置WAN属性导致云威胁情报送检失败,僵尸网络策略漏判
【AF】主主透明部署来回路径不一致导致SSL解密和应用控制策略不生效
【AF】Web应用防护误阻断业务访问,规则ID显示为'-'
【AF】用户URL列表重复域名冲突导致URL分离提交报错
【AF】云镜漏扫检出多个CVE漏洞,AF因无公开POC无法拦截
【AF】URL防护规则添加http//协议前缀导致URL过滤不生效
【AF】应用控制策略拒绝日志因缓存处理延迟无法实时查询
【AF】外网大量短连接请求导致电子报服务器频繁卡死重启
【AF】弱特征扫描攻击因无高频行为无法被检测拦截
【AF】用友M3命令注入漏洞导致服务器被远程控制并外联C&C地址
【AF】单策略URL防护数量超50条上限导致添加例外失败
【AF】应用控制策略缺少ISAKMP/ike服务放通,阿里云主动发起的IPSec VPN隧道建立失败
【AF】设备异常重启导致控制台证书配置重置,浏览器访问管理页面提示不安全
【AF】内网AC主动解析恶意域名garenaconnect.com触发僵尸网络策略拦截
【AF】业务防护策略目标地址不含服务器IP导致Nmap扫描攻击绕过漏洞攻击防护
【AF】WAF文件上传过滤全字符串匹配导致含.SH的PDF文件被误拦截
【AF】数据库口令泄露后攻击者直接登录执行命令,AF无法区分正常运维命令与攻击命令导致内网服务器被攻陷且未拦截
【AF】网站扫描防护规则动作配置为检测后放行导致爬虫持续抓取官网数据
【AF】ZABBIX因安全策略拦截计数误报接口错误包告警
【AF】8.0.95版本双机规则库同步缺陷导致备机规则库无法同步或同步后自动回滚
【AF】应用控制策略配置报错,提示配置下发失败
【AF】虚拟IP被映射到备机真实IP导致SSL VPN在线用户均在备机显示
【AF】因AC设备存在相同IP代答导致杀毒推送HTTP重定向返回404
【AF】静态路由未配置下一跳导致内网ping公网DNS不通且eth1口无转发报文----已有案例库无需重复编写
【AF】备机未接线业务口导致双机运行状态显示故障
【AF】业务流量超过千兆口带宽上限导致视频业务卡顿
【AF】8.0.75版本证书过期导致备机管理口无法打开
【AF】外网恶意TCP握手报文攻击导致会话数暴增和CPU耗尽,触发HA双机频繁切换
【AF】因交换机MLAG配置异常导致互联ARP表跳变,主备升级切换后ping服务器丢包
【AF】主备切换时原主机网口持续熄灭且交换机端口ERROR DOWN不自动恢复
【AF】双机透明部署下备机资产扫描经nginx转发后误判为NMAP扫描告警
【AF】交换机接口联动导致主备双机恢复协商为双备,业务中断约5分钟
【AF】对端光转电模块接口down后AF物理口仍显示up,导致双机主备无法自动切换
【AF】双机主备备份未配置虚拟IP导致切换后ARP未更新业务中断
【AF】光纤虚接及第三方WAF/SD-WAN异常导致主备频繁切换和OSPF邻居无法建立
【AF】AF8.0.107设备内存自检失败导致双机备机自动重启并无法进入系统----硬件问题正常收集日志上升研发/硬件,无需案例库
【AF】备机eth16口光模块异常导致双机同时故障业务中断
【AF】下联核心交换机未堆叠导致AF主备切换后核心业务流量不通
【AF】因两台设备心跳口MAC地址冲突,导致心跳口无法获取ARP、地址互通异常
【AF】主备模式无法满足双机同时承载流量需求,切换后业务异常
【AF】接口误配内网同网段IP生成直连路由,导致主备恢复后内网无法访问外网
【AF】对端核心未开启OSPF GR导致主备切换后OSPF重新协商,业务中断30-50秒
【AF】主备部署下因会话同步机制缺陷,导致经主机转发访问备机LAN口IP的ping不通
【AF】商继通话务/视频业务高峰正常交互导致出口流量短时上升并出现大量UDP半连接会话
【AF】实际并发会话超设备承载上限导致新建会话失败
【AF】双机系统软件版本不一致导致首页双机状态显示红叉且无报错信息
【AF】老版本双机热备转发接口未加入网口监视导致主备切换后核心交换机ARP不刷新、业务中断
【AF】双机接口监视单接口分组导致外网口故障引发切换
【AF】双机主备链路中AF与WAF故障检测时间配置不一致导致主机抢占恢复慢
【AF】主备心跳地址重复配置在同一接口导致控制台跳转备机强制返回主机登录页
【AF】兆芯平台BIOS版本R1300导致AF-1000-L2200自动重启并触发主备切换
【AF】备控机与主控机网卡数量不一致导致配置同步失败及主备切换后链路不通
【AF】网卡型号不一致导致主备双机组建告警
【AF】主主模式双机切换后核心交换机路由未联动导致业务断网
【AF】AES设备公网DNS被劫持导致僵尸网络误报恶意域名拦截
【AF】安全防护策略源目区域配置颠倒导致僵尸网络告警误报
【AF】官网因引用被劫持外链xuexila.com导致监管通报(AF配置正确)
【AF】内网口令爆破攻击触发自动封锁导致DNS服务器被临时封禁、终端无法上网
【AF】隐私设置中“云智更新安全能力库”授权关闭导致规则库无法自动更新
【AF】自定义规则库不支持.app域名,导致网安通报域名无法拦截
【AF】多次穿越配置错误导致内网PC通过内网DNS解析域名失败
【AF】安全策略未覆盖无线区域导致自定义恶意域名未拦截
【AF】URL分类库误将oa.leoking.com识别为钓鱼及恶意网站导致OA访问被拦截
【AF】主备镜像模式关闭HA后接口MAC恢复默认导致业务中断
【AF】开启直通模式导致ACL日志不记录,无法溯源恶意IP访问
【AF】内网终端外网流量不经过AF导致恶意域名重定向无法记录真实主机IP
【AF】由于IPsec VPN IKE版本及安全提议配置与对端不一致,导致AF替换第三方防火墙后多条VPN隧道协商失败
【AF】DNAT覆盖本地SSL VPN端口导致替换部署后SSL VPN无法登录
【AF】AF8.0.75版本缺少C2 IP防护能力,无法拦截内网与恶意C2 IP的通联,导致被网信办通报
【AF】Kerberos高频暴力破解告警与EDR/服务器日志结果不一致分析
【AF】云查异步补记日志导致僵尸网络域名出现虚假中危允许日志
【AF】蜜罐重定向IP配置为内部已存在地址导致恶意域名重定向误报僵尸网络日志
【AF】第三方IPS告警多为非默认防护项导致AF无拦截记录
【AF】未开启ACL日志记录且云威胁情报网关未授权,导致无法溯源银狐远控IP访问记录
【AF】云脑正常交互流量被机器学习规则误判为XMR挖矿告警
【AF】僵尸网络策略动作允许且映射源白名单缺内网段致恶意IP放行及内网访问公网映射报错
【AF】Web应用防护引擎仅支持单层base64解码导致双重编码webshell上传漏检
【AF】8.0.95版本本机DoS防护误拦DNS回包导致内网无法上网
【AF】僵尸网络策略动作与云端SASE清洗联动逻辑不匹配导致调整策略后SASE用户上线慢且云端日志缺失
【AF】僵尸网络防护策略未覆盖内网DNS服务器IP,导致恶意域名解析绕过
【AF】单臂模式子接口配置导致云蜜罐回包不带VLAN被丢弃
【AF】终端DNS流量不经过AF导致自定义僵尸网络域名拦截不生效
【AF】业务安全IP范围未包含内网服务器导致攻击日志无统计
【AF】端口映射双向转换且公网IP被加白导致挖矿请求无安全日志被通报AF内网IP发起挖矿
【AF】VPN用户请求恶意域名因源地址转换导致僵尸网络告警源IP误显示为防火墙IP
【AF】SASE云端低危威胁拦截未勾选导致内网访问恶意域名被通报且AF无云情报拦截日志
【AF】恶意域名对象开启主动探测导致僵尸网络攻击告警来源显示为本地
【AF】华为云云商店AF镜像下架导致无法通过搜索获取部署,需共享镜像加端口映射
【AF】内网终端感染银狐木马持续外联恶意IP,通过抓包溯源定位中毒终端
【AF】因未配置自定义僵尸网络规则且未对接云威胁情报网关,导致无法拦截恶意域名解析访问,被网信办通报
【AF】终端访问内网DNS流量未经过防火墙导致AF无恶意域名解析安全日志
AF被出口防火墙误报访问僵尸网络恶意域名dnslog.pw(因出口主动探测与内网源端口会话冲突)
【AF】云鉴异步补记允许日志导致误认为云威胁情报网关未拦截恶意域名
【AF】因应急通报IP实为CDN高可信资产(情报误报),AF不产生检测拦截,导致收到僵尸网络wannacry整改通报
【AF】安全防护策略DGA检测误识别抖音/CDN域名导致正常业务流量被拦截
【AF】黑名单域名拦截不支持TCP 53 DNS导致恶意DNS请求穿透
【AF】内网终端访问恶意dnslog平台polling.oastify.com触发僵尸网络C&C告警
【AF】AF8.0.60磁盘扩容脚本分区起始位置计算错误导致VAF升级8.0.107时扩容失败报分区位置冲突
【AF】僵尸网络日志查询高危日志不显示具体的外联恶意C&C通信域名
【AF】虚拟网线模式下VLAN230和vlan99业务不通,因核心交换机LACP动态协商异常
【AF】业务端口frp被云鉴标记且启用防通报严格模式,导致正常业务访问443被僵尸网络策略阻断
【AF】X710板卡不支持10GBASE-ZR ER类型光模块导致光口不亮
【AF】8.0.85版本网卡健康检测读取配置超时误触发网口异常告警
【AF】BYPASS硬件按钮处于ENFORCE档位导致重启后BYPASS灯常亮
【AF】备机ETH1口因出口线路及上联设备链路质量不稳定频繁Link down/up
【AF】8.0.95版本网卡识别缺陷叠加强制bypass导致电口插线不亮
【AF】eth10口接入不兼容光转电模块导致接口IP配置下发失败
【AF】主备环境中备用AF未接网线导致Web管理界面网口灰色显示
【AF】未配置接口联动导致虚拟网线单端DOWN后网络中断
【AF】内网地址对象缺少子网掩码配置导致路由部署下终端无法上网
【AF】AF未按实际拓扑配置互联地址、NAT及转发路由导致上行接口UP但对端网关不通、内网无法上网
【AF】机柜上方新增无线路由器产生电磁干扰导致1-4号光口同时down全网断网
【AF】千兆光口误插万兆光模块导致与交换机光纤互联接口不亮
【AF】出厂预装选配万兆光口bypass网卡硬件缺陷导致断电时1、2口无法自动bypass
【AF】对端H3C流量排行错误关联AF透明接口MAC至多个终端IP,导致MAC地址冲突(AF配置正确)
【AF】100G接口板卡不支持40G光模块导致40G链路无法建立且接口灯不亮
【AF】静态路由优先级配置不当导致目的地址转换流量未从eth7.164发出,7005端口业务通信失败
【AF】因启用接口LINK状态联动导致eth2/eth3网口协商不成功
【AF】AF8.0.95主主透明部署配置同步进程异常导致备机带外管理口不可达
【AF】接口存在关联的IPv6静态路由,导致eth9/eth10接口属性无法修改
【AF】光纤线缆质量不合格导致万兆光模块不亮,更换线缆后恢复
【AF】VAF配置导入物理防火墙后eth0残留配置导致Web界面修改带外管理口IP报错
【AF】设备长时间存放后首次上电触发BYPASS灯常亮、电源灯不亮,反复按电源开关后恢复
【AF】多条同运营商PPPoE线路接入未隔离交换机导致MAC冲突,拨号无法建立
【AF】链路故障检测告警不支持联动ALARM灯,链路故障时设备ALARM灯不闪烁
【AF】安装扩展板卡未完全断电导致新增板卡无法识别
【AF】设备散热不良导致内部温度过高,带外管理口周期性不亮灯且console口无法登录
【AF】二层接口+VLAN场景误开启双机HA traffic导致交换机聚合口down告警,取消双机聚合后恢复正常
【AF】光口接口DOWN状态未自动恢复导致更换光模块和光纤后指示灯仍不亮
【AF】AF-1820无法正常开机并中断业务
【AF】云威胁接入引流码及安全策略配置问题导致获取不到POP节点地址----配置问题无需案例库
【AF】透明部署下边界防火墙未放通UDP 12321端口导致云威胁对接失败
【AF】云端分支管理未关联带宽授权导致云威胁情报网关联通提示“地址不通”
【AF】虚拟网线二次穿透配置遗漏导致云威胁POP节点状态断开
【AF】地域访问控制策略拦截云威胁情报网关探测回包导致云端离线且无送检次数
【AF】云威胁端口未放通及内网AC策略误拦导致云威胁功能故障及网站访问失败
【AF】内网其他设备请求12321端口导致云威胁情报网关链路断开
【AF】云威胁情报网关对接接口配置错误且设备非上网出口导致接入延时高
【AF】更换2026年新签发HTTPS证书后单点登录业务SSL握手失败白屏
【AF】多条解密策略引用不同证书导致匹配顺序错误,访问子域名提示证书不安全
【AF】子账号激活云威胁情报网关无权限导致订阅开通失败,AF无法接入云威胁服务
【AF】旁路镜像部署时VXLAN隧道封装导致SQL注入攻击无法识别拦截
【AF】默认路由指向不可上网接口导致云威胁对接失败,提示“未识别到可上网的业务口”
【AF】因上游设备未放通ICMP导致云威胁情报网关接入状态异常
【AF】SASE试用授权过期后云端SWG解密配置仍生效导致HTTPS站点不定时弹出SANGFOR CA证书告警
【AF】内网到外网策略误配为业务防护导致云威胁情报网关无流量送检
【AF】服务器SSL证书过期未更新,导致开启SSL解密后内网访问提示“证书不安全”
【AF】解密策略域名匹配配置错误导致HTTPS发布业务访问出现风险提示
【AF】云威胁情报网关授权过期导致恶意IP访问流量漏报
【AF】因服务器回包VLAN与请求VLAN不一致导致HTTPS解密后微信小程序无法访问
【AF】因服务器带宽仅5M导致外网回包丢包,业务经WAF加载从3s左右变慢至50s以上(AF本身配置正确)
【AF】WAF策略配置错误导致漏洞验证流量未被拦截且日志无匹配规则ID
【AF】内网DNS解析异常导致访问某网站显示旧版HTTPS证书
【AF】路由接口更换IP后网络对象未同步更新导致云威胁情报网关巡检失败
【AF】激活云威胁授权选错授权主体导致云图ID绑定错误,无法对接云威胁情报网关
【AF】8.0.95版本VLAN接口对接云威胁情报配置后送检次数为0,云威胁检测无法生效
【AF】SSL解密证书缺失导致官网HTTPS流量无法解密,远程访问官网异常
【AF】对接云威胁情报网关报错:用户权限不足
【AF】手动配置线路导致云威胁情报网关接入失败
【AF】云威胁开启后SASE存在SSL解密流量未绕流导致客服及商旅平台无法访问
【AF】云端http代理策略xff配置未生效导致云威胁pop节点获取失败----云端环境问题无需编写案例库
【AF】云威胁联动引流配置与版本特性不匹配导致恶意IP有送检但拦截次数为0
【AF】透明部署接口IP配置错误且检测流量未经过AF,导致云威胁情报网关联动失败、恶意流量无法检出
【AF】共用IP的多域名使用单域名证书,SSL解密后访问报"NET::ERR_CERT_COMMON_NAME_INVALID"
【AF】因第三方分享插件被供应链劫持植入恶意JS,导致官网访问概率跳转色情网站(AF本身配置正确)----第三方环境问题无需案例库
【AF】因上游AD多出口负载导致云威胁引流逃生,恶意IP漏过拦截被通报
【AF】因云威胁情报网关云端授权未生效,联动云平台提示“云平台未授权”
【AF】云威胁情报网关未联动SASE导致Gh0st远控流量无法拦截并收到恶意IP通报
【AF】内网链路第三方设备发送TCP RST导致云威胁域名连通性检测异常
【AF】AF8.0.107版本后端编码异常导致导入自定义证书后控制台配置页面报错
【AF】SSL解密导入合成PFX格式证书导致iOS访问业务提示网站安全证书存在问题
【AF】因内网镜像流量经专线上传绕过AF,导致开启云威胁情报后仍被通报内网真实IP
【AF】WAN口全端口BNAT策略将云威胁探测包转换导致线路状态显示故障
【AF】白名单阻断背景流取包导致虚拟网线模式AF未向POP发送探测包,云威胁情报网关联动失败提示“未联动SASE”
【AF】内网主机对外22端口扫描导致云威胁服务会话数异常升高并触发SRE告警
【AF】因8086端口流量未经过AF设备,导致已配置的SSL解密无对应安全日志
【AF】安全策略源IP设置不当及接口区域配置错误导致零风险零警告且无安全日志
【AF】云图未添加分支导致云威胁情报接入失败,云威胁检测不可用
【AF】源IP加入白名单后云威胁平台有拦截记录而本地无僵尸网络安全日志
【AF】业务口/出口WAN口离线导致云威胁情报网关激活失败并提示暂未获取地址
【AF】恶意域名重定向日志仅记录内网DNS源IP且日志归并导致告警丢失
【AF】虚拟网线出口无法访问互联网导致云威胁情报网关接入失败
【AF】因中间链路IPS设备单POP点流量过载丢包,导致开启云威胁情报引流后网页访问卡慢
【AF】用户防护策略内容过滤误拦截导致内网无法访问 yezisheji.com
【AF】因内网DNS流量路径未经过备用AF,导致云威胁情报网关送检次数为0(配置本身正确)
【AF】虚拟网线主主组网备控探测报文非对称返回主控致云威胁线路断开
【AF】公网80端口被运营商拦截导致外网SSL证书认证提示302
【AF】集群虚拟IP授权配置导致备机授权丢失
【AF】AF8.0.95版本云鉴云端认证失败导致云鉴显示离线
【AF】升级至8.0.75后IPS规则库版本更新异常导致snort产生堆栈core
【AF】未开启SSH的接口22345端口仍可访问,原因为本机访问控制策略放通全部服务
【AF】LAN区域未开启SSH导致纪元平台巡检失败
【AF】AF8.0.86版本点击自动更新规则库误报“授权过期”
【AF】云图激活云威胁授权后存在缓存导致防火墙对接云威胁情报网关提示未授权
【AF】两条默认路由出口致云威胁情报网关状态获取流量非对称路由被云端拒绝
【AF】VLAN 0 IP与SSLVPN虚拟网卡地址范围冲突导致SSLVPN虚接口IP冲突告警
【AF】SSL VPN未启用防Host头部攻击导致巡检发现HTTP Host头攻击漏洞
【AF】SaaS XDR微信推送功能未开启导致AF告警无法推送至微信公众号
【AF】admin账号名称被修改且7443端口未放通导致CSSP无法纳管AF
【AF】MTU问题导致云端API请求大包丢包,云威胁情报无法连接云端及送检
【AF】新订单授权未激活且备控未同步导致授权到期时间与订单授权时间不一致
【AF】AF智能运营授权过期未移除导致与XDR平台对接失败、云端设备离线
【AF】导入正式授权失败报“SDK返回码1011”,原因为新旧授权模块不一致
【AF】因海康威视128G系统盘寿命到期(SMART ID233为FAILING_NOW),导致巡检出现磁盘健康告警
【AF】配置落盘时CPU波动导致rename原子操作失败,规则库自动更新配置未落盘并触发巡检告警
【AF】设备刷机后网关ID未变更致处于退单状态,主墙云威胁授权无法更新
【AF】HCI平台部署下AF处于离线授权模式导致授权激活失败并提示“授权失败,请检查激活码或IP地址有效性”
【AF】网络夜间禁止互联网访问导致规则库自动更新失败无法解析更新服务器域名
【AF】AF8.0.95域名检测默认超时2秒过短,导致接入MSS云图时域名显示不通
【AF】物联网资产手动退库后AF重新识别为阻断,导致已入库资产反复变为XDR待审核
【AF】云端管理面跨机房同步延迟导致出口AF对接SaaS XDR反复失败
【AF】终端EDR agent进程停止运行导致多台终端在AES平台持续离线
【AF】内网AC拦截重定向SASE-XDR域名导致对接分布式XDR失败并误报系统时间误差
【AF】一键接入MSS时设备号含空格导致云端设备显示未激活,对接失败
【AF】上行联网链路不通导致MSS控制台显示AF离线而本地登录正常
【AF】AF重复接入MSS/APEX平台导致联动冲突(一个IP接入后另一个IP下线)
【AF】云鉴异步云查延迟及限速漏报导致恶意IP外联漏报并形成通报风险
【AF】缺少Local区域策略路由导致本机cloudsdk流量走错路由未进VPN隧道,XDR联动状态异常且设备IP信息未上报
【AF】因防火墙机制不支持封禁本地链路IPv6地址导致封堵IPv6地址报错
【AF】XDR接入失败提示系统时间问题,调整时间后仍未恢复
【AF】管理口网关配置错误导致无法接入MSS
【AF】老架构接口区域超过15个导致无法对接分布式XDR
【AF】AF8.0.75对接MSS频繁离线,升级8.0.95SP3重新对接后恢复
【AF】云平台XDR授权开错导致AF对接云图后无法接收安全事件通知
【AF】带外接口对接分布式XDR导致主主模式下仅一台AF可接入、另一台显示对接云图
【AF】SIP日志来源为探针镜像且AF拉黑动作不上报,导致SIP持续显示允许日志
【AF】8333联动端口未放通导致对接分布式XDR显示异常且无法识别设备IP
【AF】双机主备切换后云平台未创建对应接入账号,导致AF接入XDR认证失败
【AF】8.0.75版本补丁缺失及冲突导致无法对接SASE-XDR,XDR侧持续离线
【AF】内网独立DNS服务器导致终端解析IP与AF DNS缓存不一致,域名黑名单拦截不生效
【AF】认证兜底策略未限定内网网段,公网IP报文触发authd持续添加用户导致配置文件加锁失败
【AF】AF审计日志不落盘导致XDR来源的安全日志在AF本地无法查询
【AF】API下发白名单时isDefault字段置为true导致名单变为内置名单且无法删除
【AF】客户端浏览器缓存导致域名黑名单及URL过滤拦截测试不生效
【AF】对接MSS/XDR连通性测试不通,SIP与XDR对接通道配置不一致导致部分域名从错误接口发出
【AF】AF8.0.82域名黑名单按DNS缓存IP匹配,因CDN地址缓存重叠导致合法业务域名被误拦
【AF】因出口AD设备配置DNS代理,导致内网DNS请求经AD通过已加黑DNS地址解析外发被网信办通报(AF黑名单本身正常)
【AF】AF8.0.95因CPU0占用过高导致7443接口获取网关ID超时引发XDR接入认证失败设备离线
【AF】OA检测工具从内网服务器自身eth7内网口发包探测未走公网路径导致业务被误判为不通
【AF】XDR对接地址未走管理口链路经业务口发包被拒导致对接失败
【AF】48版本无心跳机制导致XDR平台误报AF设备离线
【AF】AF对接MSS状态正常但日志无法上报
【AF】云威胁情报网关未授权且加黑未生效,导致内网主机回连银狐C2被上级单位通报
【AF】默认路由被禁用且local区域未配置SNAT导致无法连通云端XDR域名
【AF】前端AC安全设备拦截TLS1.3 Client Hello握手包导致AF对接MSS频繁离线
【AF】中间友商设备拦截日志上报API导致流量审计/HTTP审计日志无法同步至XDR
【AF】XDR“主机存在Elasticsearch未授权访问”规则自动触发,导致办公网公网IP被自动加入黑名单永久封禁
【AF】HOSTS绑定旧域名IP导致接入MSS离线
【AF】被通报IP未在内网实际使用且流量不经过AF设备,黑名单配置正确仍被上级单位通报
【AF】双主备控机接入分布式XDR提示"当前设备为备控机,不允许修改配置"
【AF】XDR下发封锁域名不支持[DNS]前缀,导致域名DNS解析未被拦截、永久封禁不生效
【AF】云图退出后XDR对接配置状态异常导致粘贴认证信息失败提示“获取认证信息数据失败”
【AF】ADSL拨号线路重拨导致AF从MSS平台离线(AF本身配置正确)
【AF】XDR规则库对AF上传流量日志误报产生“疑似HTTPS隧道通信/恶意远控工具”高危告警
【AF】运营商DHCP动态线路故障且eth2启用自动获取默认路由和DNS,导致AF无法解析域名及对接MSS失败
【AF】因eth13接口链路探测PING检测失败触发主备切换,MSS平台显示设备离线
【AF】XDR接入使用云图联动码导致认证失败,日志报错"Aksk does not exist"
【AF】已接入云图导致XDR对接接入IP字段置灰无法编辑
【AF】域名同时配置黑白名单导致被动监听失效,AF主动解析高危域名被上级防火墙告警
【AF】未开启应用控制日志记录导致MSSP检测不到AF安全日志上报
【AF】分布式XDR联动码失效导致XDR平台显示设备未接入、日志上报失败
【AF】因网络连接不稳定导致MSS与云端通信超时,防火墙反复离线但日志上报正常
【AF】云上设备管理平台残留同名设备记录导致接入XDR提示“设备名称已存在”无法接入
【AF】AF8.0.26补丁AF_JG_dm_01_620-8047导致放行名单临时出现大量深信服官方域名IP
【AF】前置网闸设备拦截AF与XDR通信流量导致XDR云端接入失败
【AF】出口公网丢包导致xlink长连接中断,叠加接入信息未从XDR复制,导致AF随机离线且平台单点跳转返回503
【AF】DNS域名解析过慢导致MSS接入探测和日志上报超时设备离线
【AF】引流线路配置的eth2未接线导致云图/云威胁情报网关/SASE联动状态间歇性提示连通性异常
【AF】未放通MSS设备认证域名dlauth.sangfor.com.cn导致对接MSS平台状态间歇性离线
【AF】业务封锁时间戳获取接口不一致导致联动封锁XFF未生效且临时封锁黑名单未拦截攻击地址
【AF】误用分布式XDR入口对接云端XDR导致设备未接入、日志上报失败
【AF】出口防火墙ACL未放通xlink域名全部解析IP导致数据防火墙接入MSS平台离线
【AF】云图接入被解除导致设备在MSSP新底座离线且云图侧无法关联防火墙
【AF】云图开通SaaS XDR授权且XDR残留离线设备记录,AF操作日志持续出现“账户登录失败: 请求超时,xdr”告警
【AF】多设备级联导致外网流量绕过AF,黑名单加封后内网防火墙仍检出攻击
【AF】XDR对接配置异常导致AF日志无法上报至XDR平台
【AF】从8.0.106导入配置到8.0.107后临时封锁黑名单记录丢失
【AF】海外版AF底层设备类型为NGAF无法接入国内版分布式XDR,联动返回“保留类别错误”
【AF】检测到网站页面存在色情黑链,经排查确认系业务服务器文件被篡改而非防火墙误报
【AF】由于源地址转换配置错误导致源IP被NAT改变,策略路由匹配失败,流量仍走默认路由
【AF】远程桌面服务器终端环境异常导致SSL VPN用户无法访问远程桌面资源
【AF】回包路由缺失且出口静态路由未配置链路检测导致内网核心无法访问AF内网口、AF自身无法经故障线路上网
【AF】SSL VPN默认不开放ping防火墙自身功能,接入终端无法验证与防火墙连通性
【AF】核心交换机缺少下一跳路由及L3VPN资源仅发布TCP协议导致SSL VPN接入后访问服务器不通
【AF】点击SSLVPN共享盘资源跳转到文档页而非直接打开共享盘
【AF】内网无线接入SSL VPN后专线虚拟路由未下发导致访问专线对端不通
【AF】策略路由未匹配SSLVPN源地址且应用控制策略源区域未包含SSLVPN区域导致SSLVPN访问阿里云地址不通
【AF】AF8.0.75 SSL VPN进程异常导致浏览器无法加载客户端组件且VPN页面为空,升级107版本后恢复
【AF】单臂模式下SSL VPN资源发布排除内网口IP导致无法访问防火墙Web控制台
【AF】路由优先级配置不当导致SSL VPN发布的MySQL资源连接失败(3306端口可达)
【AF】下层AC上网权限策略拦截SSLVPN虚拟IP网段流量,导致SSLVPN接入后走专线访问资源不通
【AF】SSL VPN拨入提示格式错误且VPN用户外网无法访问ERP服务器
【AF】电信出口2口地址配置错误导致网关ARP无法学习,电信线路ping公网不通
【AF】SSL VPN路由优先级较低导致回包未走ssltun0接口,手机端和Mac无法访问云桌面资源
【AF】导入的SSLVPN用户所属组层级与LDAP目录不匹配,导致AD域用户登录SSL VPN提示“密码错误”
【AF】策略路由未覆盖SD-WAN设备eth8口区域导致单台主机未按指定线路转发
【AF】未配置SNAT和ACL策略导致SSLVPN拨入后无法访问内网资源
【AF】本端对应内网网段的静态路由被禁用导致SSLVPN拨入后无法访问内网资源
【AF】内网DNS解析超时叠加PPPoE MTU未对齐导致网页打开缓慢
【AF】AF8.0.75版本IP地址库不全,导致IP归属查询提示未知、策略路由失效,国际业务流量不走预期线路
【AF】因内网路由器与终端环境问题导致SSLVPN发布资源无法访问且ping不通内网PC
【AF】SSL VPN访问打印机日志大量刷屏导致其他日志难以查询,无法单独屏蔽指定资源日志
【AF】机房断电切换UPS供电时电源保护导致设备无法启动且指示灯全灭、Logo灯闪烁
【AF】部分国外IP不在IP地址库导致策略路由无法匹配未走指定接口
【AF】开启数据分析(检测模式分析)后地域访问控制策略仍出现境外IP安全日志
【AF】终端发起TLS1.0请求服务端不响应,导致SSLVPN发布资源访问不通
【AF】运营商侧封禁WAN口MAC地址导致PPPoE认证成功后无法上网
【AF】前端网络设备回复的TTL超时报文来源非网关地址,导致tracert显示走错出口(AF选路正常)
【AF】SSL VPN客户端问题导致登录后偶发无法获取虚拟IP且业务访问延迟
【AF】本地内网网段与对端总部网段冲突导致IPsec对端无法访问本地业务
【AF】WAF代理解密无法处理SSL VPN心跳包导致外网登录未连接、发布资源无法访问
【AF】内网Linux服务器校验真实源IP导致SSLVPN发布资源后远程SSH无法登录
【AF】单臂模式下9口未配置缺省路由导致SSLVPN访问业务地址不通
【AF】AF8.0.107策略路由对自定义应用首连接不生效,首连接走默认线路eth5而非策略指定eth4
【AF】域名网络对象缺少CNAME导致策略路由域名匹配失败,香港流量出口不稳定
【AF】Windows 11 客户端 SMB 安全策略限制导致 SSL VPN 访问共享文件夹失败,提示“出现了扩展错误”
【AF】业务服务器对AF接口IP不回包导致SSL VPN部分资源访问失败
【AF】IPv6应用控制策略无法匹配NAT64转换后的IPv4流量导致匹配数为0
【AF】阿里云宿主机磁盘IO超时导致vAF eth0网口掉线报错“19 No such device”
【AF】因运营商线路网关不回ARP且静态路由优先级低于策略路由,导致多出口线路切换后映射业务不通
【AF】终端到AF间源地址转换导致源IP未匹配策略路由,无法访问国外网站
【AF】新老架构IPS的ALL对象定义差异导致策略路由不匹配、业务不通
【AF】SIP日志配置未勾选“终端到互联网”导致内网访问外网应用控制日志无法上报至态势感知
【AF】内网无人机视频业务上传卡死反复重传,产生大量小包流量达到设备安全处理性能上限,导致CPU持续打满90%以上(AF本身配置正确)
【AF】SNMP配置的源地址与实际请求源不一致导致Zabbix平台无法监控AF
【AF】AF与SIP之间网络不通(管理口带外不通网关、网闸拦截4430端口)导致接入SIP显示云端不连通
【AF】eth4口业务流量突增打满CPU核心转发进程导致CPU频繁告警
【AF】AF侧未开启WebAPI权限导致SIP联动配置下发失败、设备持续离线
【AF】SIP侧SNMP监控OID未携带.0实例后缀导致SNMP响应无数据
【AF】API调用安全策略参数配置错误,导致新增/删除安全策略失败(提示模板不存在、未找到API)
【AF】AF8.0.95内置漏洞检测规则误匹配URI中fileupload字符串,导致业务系统80端口正常请求被识别为漏洞攻击拦截
【AF】出口防火墙双向地址转换触发下联安全策略暴力破解阈值导致部分端口访问被拦截
【AF】系统时间误差及联动认证账号密码不一致导致SIP接入AF设备离线并联动认证失败
【AF】对接SIP时代理管理未走管理口导致AF不上线
【AF】SIP侧对接端口配置错误导致态势感知联动失败无法下发IP封锁
【AF】SIP设备迁移机房后默认路由丢失导致无法接入MSS平台
【AF】BBC下发配置文件异常导致ACL日志开关被自动重置、日志上报中断
【AF】内网云上备份业务HTTP流量打满安全进程,导致AF升级后CPU持续高并影响业务
【AF】由于VPN子网包含了SIP地址且内核路由优先级高于业务路由,导致本机发包源IP为VPN接口地址,SIP对接失败
【AF】内网SIP访问云端地址来回路径不一致导致回包匹配拒绝策略,SIP与MSS对接离线
【AF】IPsec感兴趣流未含vpntun口IP、总部ACL未放通及SIP服务器缺回包路由,导致AF对接SIP日志上报失败
【AF】SIP联动处置提示没有权限,原因为联动管理与设备管理密码配置错误
【AF】由于IPS模块业务防护策略默认未勾选wan-lan方向规则,导致SIP识别的国外IP攻击在IPS无日志记录
【AF】办公网流量不经过AF且SIP未开启云端威胁情报订阅,导致银狐C2外联无法检出
【AF】设备授权状态未完成导致SIP侧无AF日志
【AF】syslog外发未配置且未走管理区域导致日志无法外发至态势感知
【AF】应用识别规则库过低及域名ACL默认参数不合理导致向日葵限制与域名ACL拦截不生效、管理地址被态势感知误报
【AF】静态路由指定错误出接口且掩码更长导致四台防火墙对接态势感知显示离线
【AF】OpenSSH扫描工具版本匹配误报导致AF8.0.95带外管理口22345端口报高危漏洞
【AF】HTTPS加密流量未配置解密策略导致文件下载未被拦截被通报
【AF】未配置目的NAT导致SIP UPDATE报文未转发,通话约5分30秒自动挂断
【AF】应用控制策略全放通开启会话日志记录导致日志量达3千万条,日志进程CPU占用高并产生告警
【AF】备机解密证书文件数超过双机同步数量限制导致规则库离线升级后页面回退且备机规则库不更新
【AF】AF与SIP对接端口放通不完整导致SIP界面偶尔显示AF离线
【AF】URL中"#"号后路径由浏览器本地处理不随HTTP请求发送导致防护策略无法拦截
【AF】自定义IPS规则开启智能端口识别后端口误填业务端口9100导致HTTP流量匹配不生效
【AF】服务器识别范围误包含公网地址,将内网视频业务误识别为HTTP流量送七层,导致开启安全防护策略后CPU跑满
【AF】设备总流量接近性能上限叠加定时任务执行导致两核防火墙CPU偶发升高至99%
【AF】多次穿越配置导致DPU网卡流量卸载失效,夜间大流量业务叠加时单核CPU利用率持续大于95%告警
【AF】业务防护策略开启实时漏洞分析时目的网络对象超20个,实时漏洞防护模块无法勾选
【AF】数据中心内网异常流量导致数据转发与安全进程CPU满载丢包,引发云桌面连接卡顿
【AF】因中间防火墙未配置IPv6安全防护策略,导致渗透测试GET请求经三台AF均未被拦截且无防护日志
【AF】纪元平台巡检同步控制核配置和规则库导致备机CPU短时升高(配置正确)
【AF】自动联动封锁基于五元组且滞后生效导致端口扫描测试前期部分会话通过
【AF】系统分区被占满导致SSLVPN模块无法登录且管理界面无法显示
【AF】SNMP监控使用老架构OID导致读取连接并发数值不正确
【AF】下联交换机聚合口配置错误导致业务时通时断(AF转发正常)
【AF】默认网关指向集团总部且缺少互联网通路导致自动补丁更新失败、规则库无法联网更新
【AF】安全防护策略未勾选VPN区域导致境外攻击经双向地址转换进入未被拦截
【AF】针对源IP开启直通导致地域访问控制策略不生效,下联设备可见国外IP访问记录
【AF】SNMP配置误写入Trap模块导致SNMP服务器无法拉取接口和会话数据
【AF】接口描述配置为中文导致第三方SNMP系统通过通用OID读取接口信息乱码
【AF】EasyConnect客户端版本与服务器不匹配导致Mac电脑无法登录SSLVPN并提示更新
【AF】同一公网IP端口映射多套业务触发Cookie冲突,登录一套业务后挤占另一套
【AF】华为鸿蒙6.0.0手机EasyConnect接入SSL VPN提示“接口请求失败”无法访问资源
【AF】MAC电脑使用错误端口访问SSL VPN下载页面导致无法下载EasyConnect客户端
【AF】内网备份数据误触发安全防护拦截导致整机备份任务失败
【AF】地域访问控制策略首条规则仅拒绝香港导致巴西归属地地址未被拦截
【AF】运营商识别出口瞬时流量达1.6G触发封禁,导致内网无法上网
【AF】地域访问控制策略目标地址填写为接口地址而非映射后实际业务地址,导致国外攻击流量未拦截
【AF】地域访问策略配置时间晚于日志产生时间,导致策略被误判为不生效
【AF】本机访问控制未放行SSLVPN非默认接入端口导致断电重启后用户无法拨入
【AF】AF本机未拦截ICMP时间戳请求,外网扫描获取系统时间戳并触发CVE-1999-0524漏洞通报
【AF】SNMP服务器首次可读取流量状态、刷新后读取失败
【AF】MSS绑定云图ID与授权中心绑定不一致导致AF8.0.95接入MSS新底座联动失败
【AF】业务资产管理日志占满磁盘 inode 节点导致 SSL VPN 在线用户界面显示空白
【AF】补丁重启服务触发双机HA切换,备机未接外网线路导致联网中断
【AF】Win7终端SSLVPN客户端无法连接,AF侧配置正常,重装Win10系统后恢复
【AF】因内容特征检测依赖请求体,无法识别不含请求体的扫描报文,导致亿赛通反序列化漏洞探测未被拦截
【AF】漏洞攻击防护规则11221031默认动作放通导致反序列化漏洞利用流量未被拦截
【AF】运营商侧外网线路故障导致外网无法访问SSLVPN界面(AF侧配置正常)
【AF】AF8.0.106版本SSL VPN的bolt_state.db文件随运行时间持续增大,导致巡检acheck报障
【AF】AF8.0.95版本SSLVPN的login_auth.csp页面固定提示字段导致被扫描器误判为登录认证绕过漏洞
【AF】SSL VPN的UDP端口由默认440改为其他端口导致用户拨入无法获取虚拟IP
【AF】地址映射(NAT)配置错误导致SSLVPN客户端无法登录且443端口访问不通
【AF】SSLVPN TCP类型资源插件封装不兼容导致MySQL/Nacos等应用连接超时
【AF】资源服务选项UDP服务端口被改为51192导致端口冲突,SSL VPN服务进程无法启动
【AF】双向地址转换将源地址转换为出接口地址导致VPN接口IP触发扫描告警
【AF】SSLVPN写入DB异常导致SSL登录提示初始化失败无法登录
【AF】双机切换后交换机ARP未刷新及SSL VPN授权未生效,导致映射不通且SSL VPN无法登录
【AF】前端双向地址转换导致SNMP源地址变更,纳管对端地址配置不匹配,SNMP报文无法到达对端
【AF】境外IP流量被AF地域控制拦截,SIP大屏记录被误判为漏拦
【AF】本机DOS防护拦截SNMP请求导致SNMP无法对接、161端口不通
【AF】SSLVPN相关db文件大于200M导致补丁包SP_AF_OS_PT_01安装失败
【AF】地域访问控制策略不支持从TCP option字段取IP,导致经AD代理SNAT后的国外源IP无法被拦截并持续触发XDR告警
【AF】业务口无法访问外网且补丁更新不支持带外管理口,导致系统补丁无法自动更新并提示“设备已离线,无法检测新版本”
【AF】辅助心跳线配置为空及配置同步未生效导致备机心跳口IP丢失、双机状态告警并影响Radius认证
【AF】备机空配置同步至主墙且光模块不在兼容性列表导致配置丢失、光口不亮、全网业务中断
【AF】主备心跳口掩码配置不一致导致双机故障且配置无法同步
【AF】阿里云邮箱未配置监控邮箱密送规则导致钓鱼邮件检测收不到告警
【AF】中间交换机出包与回包路径不一致导致内网经AF主备上网丢包
【AF】外网线路选择聚合口导致流控策略不生效
【AF】第三方交换机端口为聚合组成员口且仅单根光纤接入导致聚合组未UP,过防火墙内外网业务全部不通
【AF】境外DDoS攻击占用出口连接数导致SD-WAN云图离线及内外网访问时断时续
【AF】AF8.0.106云端授权查询配置未透传时间信息导致钓鱼邮件防护授权有效期显示为2099年
【AF】测速网站无联通节点导致联通线路测速值偏低并误判为流控配置异常
【AF】流控策略用户选择界面左树数据未刷新导致勾选错位
【AF】AD出口WAN口对端设备ARP刷新慢导致AF与AC主主线路切换断网8-10秒
【AF】第三方邮箱邮件过滤导致更换内网邮件服务器后仅能发送无法接收(AF未拦截)
【AF】业务流量未引流经过设备导致旁路部署WAF无安全告警日志
【AF】阿里云邮件服务器限制源 IP 导致 AF 发送测试邮件失败并提示"发送时通信错误"
【AF】业务流量匹配云威胁情报被引流至云端封装,导致应用探测失败且进出口目的地址不一致
【AF】应用控制策略未放通IMAPS与Microsoft应用导致内网邮件服务器无法访问
【AF】测试方法错误将eml样本作为邮件附件发送导致误判钓鱼防护GPT不生效
【AF】网站访问类型安全日志不支持邮件告警,导致已配置邮件推送仍收不到病毒安全日志告警
【AF】DMZ邮件网关代理认证改变源IP导致SMTP口令爆破误判并联动封锁,邮件网关到内网邮件服务器通信被拉黑
【AF】HA监控接口与探测未接线导致主备故障值不一致,优先级低的设备被选举为主机
【AF】业务防护错误启用内容安全导致外网异常URL触发URL过滤误报
【AF】多线路出口部署下单IP流控限制按线路独立生效,导致单IP总流量叠加超过40Mb
【AF】分支侧8045老架构设备不支持全球加速导致SangforVPN组网延迟过高
【AF】监控账号先点开测试邮件致AF无法拉取,钓鱼邮件检出率仅53%
【AF】SASE未接入成功导致云威胁无法一键对接
【AF】三层环境下虚拟网线模式无法获取终端真实MAC导致基于MAC的访问控制策略不生效
【AF】主主部署备控机接入分布式XDR失败,提示"当前设备为备控机,不允许修改配置"
【AF】双机数据链路接口eth8 MAC地址冲突导致数据同步口故障不通
【AF】将8.0.107版本配置文件导入8.0.95设备失败提示“文件损坏或磁盘空间不足”
【AF】客户端安全软件代理邮件端口导致外网nmap扫描25、110端口误判open
【AF】云图对接名称与云端已有记录冲突导致接入码失效
【AF】第三方FTP服务器PASV返回链路本地地址导致自动备份配置失败
【AF】BGP邻居AS号配置错误及双机备份模式配置不当导致协商失败与业务丢包
【AF】邮件安全将正文签名中'simon.hu'文本误判为恶意钓鱼URL导致正常邮件被拦截
【AF】外网线路故障导致默认路由不可达,云图对接失败
【AF】对接云图报错'请修改转发类型为二层区域'
【AF】历史对接MSS平台残留配置未清理导致接入云图认证失败,提示“X-Central请求和中心端认证失败”
【AF】交换机接线变动导致trunk口VLAN标签不匹配,内网电脑无法获取DHCP地址
【AF】主备镜像部署OSPF配置同步开关默认关闭导致备机无OSPF配置及切换后无法对接上联堆叠交换机
【AF】视频会议媒体流回包过快导致RTP会话未及时建立且媒体流被转发至内核
【AF】内网AC设备400天自动重启保护机制触发重启导致AF备机eth1接口updown告警
【AF】OSPF路由映射过滤列表配置错误导致路由重发布仅发布一个网段
【AF】AF8.0.75 SP4重启后OSPF不再下发默认路由,交换机丢失默认路由导致内网无法上网
【AF】第三方锐捷设备LAN口误接AF LAN口及配置错误导致内网DHCP获取失败、AF无法ping通外网
【AF】OSPF未重发布直连网段路由导致对端路由缺失,内网终端无法上网
【AF】对端OSPF配置错误未发送Hello报文,导致经过防火墙的专线业务中断(AF侧配置正确)
【AF】双线路OSPF等价路由仅一条生效,无法实现等价多路径负载
【AF】密码认证后无法自动绑定IP/MAC,已存在用户认证登录后不显示绑定MAC信息
【AF】BGP主备场景下备线路(eth10)不通且主备切换后断流
【AF】eth3接口被纳入认证区域且存在错误MAC流量,导致内网用户认证阻断无法上网
【AF】AF8.0.95不支持vpntun区域做认证导致分支经总部代理上网认证策略不生效且在线用户掉线
【AF】对端日志服务器查看文件错误导致误判syslog外发不生效
【AF】升级8.0.107后用户认证页面出现大量公网地址禁用用户
【AF】端口映射漏配视频会议服务端端口导致分支无法查看共享会议画面
【AF】二层串接场景默认认证地址不可达导致Web访问无法跳转认证页面
【AF】NAT目的IP与DHCP地址池重叠触发ARP代答,导致内网主机DHCP频繁掉线
【AF】AF8.0.85版本cloud_sdk进程概率性卡死导致系统故障日志频繁提示"SDK云端接收数据失败"
【AF】内网其他设备拦截UDP视频取流数据包导致AF映射平台只能注册无法拉取视频流
【AF】DHCP动态租约未释放导致IP-MAC静态绑定失败提示地址已被使用
【AF】AF8.0.95版本流量排行页面因单例设计在控制核CPU高负载时查看报错
【AF】DHCP中继仅单边配置导致客户端无法获取DHCP地址
【AF】BGP路由策略配置不当且未重置邻居关系,导致对端无法学到本端部分网段路由
【AF】IPsec over GRE配置错误及OSPFv3区域类型设为NSSA导致OSPFv3邻居无法建立,日志提示option E-bit mismatch
【AF】外网DDoS反射攻击占满出口线路带宽,导致接口实时流量与IP流量排行不一致
【AF】应用控制策略未放通OSPF协议导致透明部署下OSPF邻居无法建立
【AF】未配置源地址策略路由导致流量从eth1出口转发,流量管理统计中缺失对应IP
【AF】AD域控强制LDAP签名校验导致外部认证无法绑定用户
【AF】异常流量检测规则排除未覆盖反弹Shell检测导致SSH反向连接日志持续记录
【AF】业务接口是一对bypass接口,但是关机没有触发bypass
【AF】防火墙自身外发syslog不受安全策略管控导致明文流量直达公网
【AF】反向RTP包由WAN先到建立本机会话导致语音通话无声
【AF】目的NAT映射后FTP能连接但读取目录列表失败(Serv-U服务器侧原因)
【AF】DHCP计算机名中文乱码
【AF】流量审计日志未勾选"记录日志到防火墙"导致流量统计页面无数据
【AF】syslog日志无法送达syslog服务器,AF侧外发正常
【AF】未配置去往日志主机的路由导致syslog日志无法上发
【AF】单公网IP出口NAT端口耗尽导致频繁触发"port has no resource"端口资源告警
【AF】AP未开启IPv6功能导致DHCPv6地址池无法为终端分配IPv6地址
【AF】基于应用的ACL因探测流量无法识别应用导致无日志与会话记录
【AF】云端策略优化导致告警邮件过滤策略失效并循环发送
【AF】主主部署下eth5未启用却配置云威胁情报引流导致线路逃生失败告警
【AF】AF8.0.95+SP2攻击时间汇总投屏无数据,升级最新SP包后恢复
【AF】本机访问控制允许策略先被关闭导致管理流量命中拒绝策略、控制台无法登录
【AF】交换机跨三层取MAC失败且应用控制策略未放通导致PC端IP-MAC绑定不生效、无法上网
【AF】邮件告警认证凭证误填邮箱密码导致邮件服务器登录失败
【AF】新架构缺少GRE下行SNAT转换策略导致GRE隧道下行无回包
【AF】仅配置WAN-LAN方向DDOS防护未开启本机DOS,导致端口扫描公网IP无拦截日志
【AF】链路探测切换冷却时间过长导致链路故障后双机未切换
【AF】本机访问控制策略存在全拒绝策略导致管理界面无法访问
【AF】外网向WAN接口发起UDP攻击导致首页会话数与会话排行不一致且大量会话IP不显示
【AF】端口开启源进源出导致GRE over SangforVPN会话无法刷新、业务中断
【AF】DNS代理查询AAAA记录触发备选DNS延迟定时器导致终端解析约3s延迟
【AF】AF8.0.85版本NAT转换源端口未区分导致会话冲突,回包匹配失败
【AF】本机访问控制策略阻断本机流量导致控制台无法登录且云图接入后告警事件配置项变灰
【AF】UU远程无线接入触发本机DoS防护导致远程中断
【AF】因漏洞攻击防护规则库未收录0day反序列化漏洞导致内网金蝶业务遭攻击被勒索
【AF】SNMP使用32位OID且采集间隔过短导致接口流量数据不准确
【AF】AF8.0.95升级后带外管理NTP配置未下发导致NTP自动同步失效
【AF】SSL VPN模块异常导致新建及原有用户登录提示“用户名或密码错误”
【AF】AF8.0.95版本带外管理FTP配置备份不生效
【AF】因缺少防钓鱼邮件授权导致邮箱防护对接状态异常且测试状态正常
【AF】AF8.0.75语言切换进程超时导致主备配置同步失败告警误报
【AF】导入配置文件时接口区域缺失导致NAT地址转换和安全策略导入失败
【AF】认证区域未选择及认证策略配置错误导致IP/MAC绑定不生效
【AF】云图平台URL转发规则错误导致一键入云接入失败提示生成凭证失败
【AF】双机主备未配置监视口导致回包走备机会话无法同步,应用控制策略显示放通但业务不通
【AF】OSPF默认路由经VLAN口转发且该IP未放通上网权限,导致内网无法访问外网、云图对接失败
【AF】DHCP口IP与对端网段相同导致IPSec VPN同网段隧道不通
【AF】未勾选HTTPS自动跳转导致新增网段访问网页不弹出认证页面
【AF】认证放通IP不完整导致域名加白后认证弹框无法自动弹出
【AF】终端浏览器代理指向1.1.1.xx导致虚拟网线认证不跳转且未认证可上网
【AF】现网其他设备残留LSDB导致割接后AF学习到非预期OSPF默认路由,业务环路无法切换
【AF】IPv6客户端默认未开启SLAAC导致eth1接口仅获取链路本地地址
【AF】跨三层取MAC的SNMP OID配置不完整导致认证上线用户MAC地址均相同
【AF】防篡改模块误开启且未被使用导致系统故障日志持续产生Connection reset报错
【AF】AF8.0.106版本DNS审计日志不本地存储导致恶意域名访问在防火墙本地无日志
【AF】外网语音集群空闲态RTP探测报文占用五元组导致外呼单通
【AF】syslog 服务器配置触发 DDoS 封锁 IP 导致 eth3 专线访问不通并频繁上报 iface_eth3_ping 链路异常
【AF】DoS策略区域配置未覆盖异常数据包入向区域导致超大ICMP数据包未拦截
【AF】僵尸网络规则库自动更新占用带宽导致eth2接口瞬时速率超限告警
【AF】防火墙未放通UDP 12321端口导致链路检测监视故障
【AF】本端GRE隧道未配置接口地址导致与华为防火墙隧道状态无效且数据包有去无回
【AF】添加DOS排除前未清除已有DDoS封锁导致已排除IP仍被拦截
【AF】境外及境内DDoS攻击导致会话数飙升至12万
【AF】流量双份同时到达主备两台设备导致会话异常并叠加安全策略下发异常,僵尸网络策略不生效
【AF】服务器hosts文件将SMTP域名解析到错误IP导致邮件无法发送
【AF】平台域名解析走IPv6导致与云威胁情报对接异常
【AF】攻击流量在上游AD侧被安全策略拦截,导致AF未检测到DDOS攻击
【AF】跨三层取MAC的SNMP服务器MAC字段为空导致提示"格式错误"且无法保存
【AF】外网接口未配置下一跳导致链路故障检测失败
【AF】GRE隧道源地址未随公网接口地址变更同步更新导致GRE隧道建立失败
【AF】WAN-LAN方向DOS策略目标对象为"全部"导致DOS日志将内网源IP记录为互联网区域
【AF】对端主动发送FIN导致会话按5s老化而非配置的1800s
【AF】机房断电后GRE隧道保活状态未刷新导致隧道不通、业务访问中断
【AF】本机发包未匹配源区域为内网的策略路由走默认路由,导致GRE隧道不通
【AF】因原始钓鱼邮件本身无收件人,导致AF钓鱼邮件告警文件中收件人字段为空(AF配置正确)
【AF】执行“重新发现”清空历史漏洞数据导致实时漏洞分析页面显示无数据
【AF】AF8.0.95透明模式下联动封锁触发会话更新导致SASE线路探测状态频繁告警
【AF】内网访问报文在「DDOS处理」环节被以扫描未知端口为由丢弃
【AF】专线IP变更后接口IP与VPN接入地址未同步修改导致链路检测故障
【AF】8.0.95版本内核连接跟踪告警过滤规则宽松,误匹配nf_conntrack内核日志导致反复误报"连接跟踪表溢出"
【AF】AF8.0.107跨三层MAC识别更新逻辑缺陷导致用户以核心交换机MAC上线认证失败
【AF】对端防火墙策略命中隐式拒绝导致GRE隧道单向不通
【AF】缺少回包路由导致GRE隧道单向不通,对端无法访问本端
【AF】阿里云备用GRE隧道未自动切换导致GRE2下终端无法访问AF管理地址
【AF】安全策略源区域未覆盖外网区域导致文件上传过滤未生效
【AF】因主主负载部署,业务资产管理扫描结果仅在流量经过的AF上显示,导致主控页面提示暂未检测到内网资产信息
【AF】SYSLOG外发日志XFF字段仅显示字段名无值,日志审计设备无法获取真实客户端IP
【AF】DNS透明代理域名全量导入覆盖导致原有内网解析域名丢失,透明代理对内网域名解析失效
【AF】AF8.0.95联动EDR离线重连后状态刷新依赖新日志,导致AF显示EDR agent未安装
【AF】AES平台未开启准入配置导致AF8.0.95对接saas-aes602R4提示“aes平台异常”(AF侧配置正确)
【AF】光模块硬件故障导致聚合链路成员接口eth12光口不亮、接口down
【AF】SSL VPN发布的HTTP业务访问缓慢,查证为应用控制策略ACL未放通
【AF】双机抢占时间配置过短导致主备切换后接口down/up反复,BFD检测异常业务转发中断
【AF】AF8.0.95通过安全资源池单点登录编辑名称含'/'的网络对象报404
【AF】设备离线并升级后BBC对接配置失效导致重新接入失败,日志提示与服务器连接被拒绝
【AF】因SIP侧配置未下发及非admin账号缓存未刷新,导致AF接入SIP后状态显示离线
【AF】AF8.0.95添加子接口时API回包无法匹配会话导致控制台卡慢并提示“接口配置已存在”
【AF】AD域同名组重复与账号重名导致SSLVPN同步用户缺失
【AF】本地蜜罐不生效且日志缺少终端访问记录
【AF】杀软下载地址配置位置错误导致推送杀毒通知跳转编辑页面且无成功提示
【AF】EDR任务数据超180天被清理后安全事件页EDR图标置灰显示"未接入"
【AF】NAT64地址转换指定特定接口IP导致策略不生效,终端无法访问IPv6资源
【AF】AES(EDR)虚拟机双网卡ARP冲突导致AF无法访问同网段AES
【AF】安全策略自上而下匹配命中前置策略,导致Web防护URL防护例外不生效
【AF】用户认证策略继承上级用户组导致绑定令牌不生效且登录提示密码错误
【AF】缺少物联网安全模块授权导致残留配置引用网络对象无法删除
【AF】网络环境环路导致LACP聚合链路探测只通一边(AF配置无误)
【AF】SSL VPN同时发布TCP与L3VPN资源且ACL未放通导致手机端访问业务网站失败
【AF】聚合口成员接口未配置为路由口导致配置接口聚合报错
【AF】SSLVPN密码认证策略区分大小写导致域控用户LDAP组映射到默认用户组并提示“没有配置资源”
【AF】接口模式配置错误导致SSLVPN监听套接字创建失败,登录异常且部署模式显示空白
【AF】等保测评漏扫工具误报导致被通报存在TCP 514端口开放漏洞
【AF】业务资产管理扫描网段配置位置错误导致无法扫描到终端PC资产
【AF】管理员内置CA名称含中文等特殊字符导致UKey双因子认证登录失败
【AF】出口AD做SSL卸载导致AF抓包模块抓不到443端口流量
【AF】交换机镜像流量多次穿越及VLAN变化导致TCP状态检测误发RST阻断业务端口
【AF】外网扫描流量导致NAT策略匹配数快速增长
【AF】未开启内网DNS服务器优化导致AD域控DNS代理被误报失陷高危告警
【AF】配置指向不存在IP的syslog外发日志导致持续发送ARP请求
【AF】业务资产扫描网段包含内网PC,资产列表将PC识别为服务器导致资产数虚高至254
【AF】安全策略未配置且ACL无日志,内网MES服务器感染勒索病毒时攻击流量未被拦截与溯源
【AF】云蜜罐数据库密码被修改且平台无自动重置机制导致账号密码无法登录蜜罐
【AF】内网NAT共享IP场景导致终端反复下发杀毒提醒页面并网络中断
【AF】SSL VPN端口64433错误映射导致数据多次穿越及目的地址转换不生效
【AF】AF8.0.75版本对登录扫码业务流量产生SYN激活代理告警导致业务被DoS拦截
【AF】误将Sangfor VPN的webagent用于SSLVPN导致webagent显示“断开”
【AF】LDAP同步用户创建属性变为管理员创建导致域控修改的过期时间无法同步
【AF】EDR联动对接配置填写错误端口导致带外管理口对接EDR联动失败
【AF】域认证返回字段与SSL VPN服务默认字段不匹配,导致域用户登录SSL VPN不弹出TOP动态令牌认证窗口
【AF】新建管理员账号编辑地域访问控制策略提示“权限不足”,需补充网络读权限与IP地址库查看权限
【AF】AD域导入用户组未逐级勾选继承所属组认证导致SSL VPN登录提示“操作失败,可能服务器太忙,请稍后重试”
【AF】SSL VPN登录界面无“记住密码”选项导致每次登录需重新输入密码
【AF】SSL VPN认证搜索入口未配置域用户组导致域账号登录提示密码错误
【AF】AF8.0.95版本DNS-Mapping扩容后Web界面仅显示30条
【AF】ACL单策略引用大量IP组保存报错并导致CPU0满载控制台卡死
【AF】安全策略未覆盖业务服务器且未启用WEB防护导致服务器遭勒索且无安全日志
【AF】云蜜罐存在访问记录但未联动封锁访问源IP
【AF】升级软件版本后主备切换后SSLVPN在线用户掉线
【AF】一台设备配置主备镜像同步IP和MAC地址,导致两台独立AF的VLAN接口MAC地址一致,交换机出现MAC地址漂移及内网连接超时
【AF】杀毒检测超时过长导致提交报销单取流超时失败
【AF】因内网聚合口故障导致lan-核心链路检测失败,引发AF双机频繁主备切换
【AF】规则ID 13030147改为拒绝后仍出现该规则ID的允许日志
【AF】联动EDR旧token未清除导致对接SASE-aES提示“平台已将该设备解除绑定”
【AF】WAF引擎将正常业务误判为SQL注入且规则例外不生效,URL防护加白后恢复
【AF】单点登录对接 IP 配置为其他接口导致 AC 认证转发报文未接收,用户无法上线
【AF】AF8.0.95版本在线用户哈希表索引不一致导致AD域用户认证死循环
【AF】云端xlink服务器IP变更且出口防火墙未放通新IP导致MSS联动离线
【AF】并行打补丁包导致配置中心只读,Web端配置提示“系统繁忙”
【AF】邮件服务器不支持STARTTLS命令(500 5.3.3 Unrecognized command 'STARTTLS')导致AF8.0.107升级后综合风险报表邮件订阅发送失败
【AF】网关杀毒特征库未收录勒索病毒样本导致恶意下载请求被放行且无安全日志
【AF】用户访问含恶意植入链接的网站跳转至恶意域名,AF产生僵尸网络告警而AES无法查杀
【AF】AD启用自动SNAT导致IPv6源地址统一转换,AF联动封锁误封后反向代理业务中断
【AF】虚拟网线模式下云威胁POP引流失败导致内网服务器无法访问外网
【AF】云威胁情报缺少内网DNS服务器场景优化导致DNS服务器被误报失陷且无法定位真实中毒终端
【AF】蜜罐地址与对端出口设备同网段导致ARP学习失败且蜜罐未捕获访问日志
【AF】OSPF路由重发布配置残留导致默认路由失效后仍向邻居发布默认路由
【AF】全端口映射叠加应用控制策略拦截导致SSLVPN接入时好时坏
【AF】AC设备拦截MP4映射资源流量导致公网访问返回404/ERR_CONNECTION_RESET
【AF】终端拨入SSL 无法访问L3VPN资源且外网端口不通
【AF】主备双机聚合接口MAC地址相同导致链路探测不定时故障、交换机回包错乱
【AF】AF8.0.75版本控制核跑满导致核心进程卡住,引发双机和LACP协商失败及上下联接口DOWN业务中断
【AF】深信服单点登录转发不支持链式转发,AF无法同步AC上游转发的真实用户名,用户显示为MAC/IP
【AF】主备镜像双机部署下开启虚拟系统失败,提示"虚拟系统仅支持双机的主备模式"
【AF】AF8.0.107版本从BBC解除模板关联,之前下发的对象无法删除
【AF】Web防护例外URL路径使用*通配符未生效,日志仍出现XSS、SQL注入拦截记录
【AF】AF8.0.106对scan漏洞攻击添加例外报错“参数类型不匹配”,因该类型具体规则ID为空导致
【AF】SSLVPN接入LDAP域控时提示“获取服务器组织树失败”,因域控超管账号异常无法对接
【AF】静态路由被手动禁用后未恢复导致业务通信中断
【AF】云蜜罐接入地址未匹配默认路由出口导致外网访问蜜罐端口不通且无日志
【AF】NAT66转换后目的地址配置为不转换且WAN口未配置对应公网IPv6地址,导致网站IPv6外网无法访问
【AF】VPNTUN口使用公网地址且对端缺少回程路由导致DNS代理请求无回包
【AF】日志磁盘删除阈值设置过低导致行为管控日志历史记录丢失且安全日志缺失
【AF】服务器侧修复SSL/TLS协议信息泄露漏洞导致内网访问服务器网站失败
【AF】蜜罐策略引用服务模板导致引流蜜罐策略伪装服务地址显示无数据无法挂载
【AF】AF与内网DNS不通且DNS映射未放通金蝶CNAME域名,导致DNS透明代理不生效、金蝶无法访问
【AF】AF8.0.95版本syslog外发日志缺少漏洞名称与威胁类型字段导致回放包告警与防火墙展示不一致
【AF】UKey烧录工具不兼容win11/信创终端导致烧录失败且Key无法识别
【AF】内网终端发起445端口扫描导致被外部安全设备通报为对外扫描
【AF】修改管理员账号名提示成功但实际未生效
【AF】eth2 WAN出口到公网无回包导致三个WiFi网段终端无法上网(AF侧配置正常)
【AF】302重定向目标IP未放通导致域名访问OA失败并提示ERR_CONNECTION_REFUSED
【AF】第三方DNS服务器解析失败导致开启DNS代理后内网终端无法打开网银网站
【AF】接口路由模式与网络拓扑不匹配导致PC无法访问接口地址,ARP请求无应答
【AF】认证用户总数近3万时用户管理页面加载卡慢约3-4秒
【AF】接入云图与分布式XDR后设备名称被锁定无法修改
【AF】中间环境未回应GRE keepalive探测导致gre2、gre3隧道状态显示无效但实际通信正常
【AF】安全策略未开启PVS导致实时漏洞日志及PVS报表详情提示“数据库操作异常”
【AF】L3VPN资源开启"使用设备的IP地址作为源地址"自动生成地址转换导致SSL VPN默认NAT变为最高优先匹配
【AF】第三方统一认证平台跳转AF登录页访问不通,登录API地址未携带端口号
【AF】迅雷下载工具导致监控报表导出文件仅1KB无法打开,改用原始浏览器后恢复正常
【AF】SIP联动封锁界面历史记录被最新日志覆盖无法查看
【AF】流量多次穿透防火墙被安全策略拦截导致无法联动AES
【AF】AF8.0.75版本对特定域名格式兼容性不足,导致创建域名对象时误报超限,提示域名数量配置超过设备规格
【AF】虚拟网线双机主主部署下业务流量经备机处理导致主机接口无数据包且日志缺失
【AF】应用控制策略拒绝ICMP且终端以另一IP发包导致指定IP无法ping通外网
【AF】底层平台磁盘坏道导致VAF虚拟机单点登录卡死、控制台无响应
【AF】非来回路径不一致场景开启双机聚合导致核心交换机MAC地址冲突、内网无法上网
【AF】IT区域交换机连接备机接口未配置聚合导致切换备机后区域间访问中断
【AF】因NAT64匹配转换配置导致新增IPv6公网IP后反代源地址被转换为内网IP,互联网终端无法访问业务
【AF】网络来回路径不一致导致与华为设备IPSec VPN第二阶段协商失败
【AF】未使用的eth6口频繁down触发会话recheck,导致内网卡慢丢包
【AF】终端存在异常IPv6地址导致仅启用IPv6协议时无法访问外网
【AF】多出口负载NAT导致FTP被动模式间歇性无法查看目录,报错“Only client IP address allowed to connect to PASV socket”
【AF】内网IP地址冲突导致透明部署黑名单被误判不生效
【AF】因外网环境限制55555端口导致UDP日志流量无法转发,更换端口后恢复
【AF】短信业务域名因使用自定义应用放通不生效,改域名ACL后恢复正常
【AF】分支出口公网IP未固定导致IPsec VPN隧道频繁中断且无法恢复
【AF】WAF8.0.95双机备机未同步自定义规则库,自定义规则在备机不生效无法拦截特定User-Agent流量
【AF】8.0.95规则库未覆盖将%替换为空的自定义变异编码FineReport SQL注入payload,导致攻击绕过检测、态势感知无告警
【AF】多线路Sangfor VPN在UDP子连接状态bad时仍发送MTU探测导致隧道长时间中断
【AF】因公网跨运营商丢包及客户端/服务器TCP参数不适应、网卡LSO巨帧,导致SANGFOR VPN隧道PC间传输速率低(仅7-35Mbps)
【AF】HCI平台侧对vAF执行重启、开关机操作导致vAF频繁自动重启
【AF】海量URL过滤日志导致安全日志解析延迟超6天
【AF】应用控制策略未勾选日志记录且股票网站被识别为SSL应用,导致行为日志无记录且禁用策略不生效
【AF】AF8.0.106版本eth8口网卡收包队列停滞导致对端交换机上电后网络不通
【AF】上游出口负载均衡走电信线路丢包导致业务TCP三次握手仅有SYN无ACK
【AF】云威胁情报网关授权过期仍配置DNS引流策略导致内网DNS无法解析
【AF】业务应用跳转页面直接指向内网地址,导致跨局域网业务访问不通
【AF】分支与总部VPN接口IP地址冲突导致Sangfor VPN无法连接
【AF】应用控制策略未放通OSPF协议导致OSPFv3学不到路由,IPv6访问不通
【AF】第三方防火墙误报恶意域名导致上级通报失陷主机而AF无日志记录
【AF】金蝶业务上千报文往返交互叠加公网时延导致SangforVPN访问下查延迟20秒
【AF】AF8.0.95版本会话数检测误报导致连接跟踪表溢出告警并伴随网络卡慢
【AF】出口IP被外部安全设备标记为可疑攻击导致访问政府网站被拦截
【AF】备机缺少杀毒引擎授权导致主机SAVE规则库更新同步备机时回滚
【AF】运营商线路实际可用带宽不足叠加SDWAN选路未区分业务优先级导致交易业务卡顿
【AF】DHCPv6未开启托管地址标记导致终端无法获取IPv6地址并访问失败
【AF】运营商eth4出口IP被税务网站服务器阻断导致内网访问卡顿并报ERR_EMPTY_RESPONSE
【AF】eth5接口NAT策略未包含对应网段导致PC通过DHCP接入后无法访问互联网
【AF】因SASE云端绕流逻辑调度异常,导致内网服务器访问腾讯API出口IP被转换为非专线地址,触发鉴权失败(61004/60020)
【AF】网关下移至无DNS代理功能的交换机后内网终端无法通过域名上网
【AF】因运营商专线协商为百兆半双工导致总部经专线访问分部VDC业务严重卡顿
【AF】对端路由器源地址转换导致AF策略不匹配,分支访问总部内网不通
【AF】阶段2感兴趣流配置0.0.0.0/0.0.0.0且两端加密算法不一致导致飞塔IPSec VPN隧道建立后无流量通过
【AF】源地址转换导致源IP统一为防火墙地址触发内网单IP连接数限制,访问医院移动端网站提示服务器繁忙
【AF】流控单IP最大带宽单位误配为Kbps导致IPSec VPN回包丢包延迟且业务不定时不通
【AF】光猫DHCP网段与内网IP网段冲突导致直连运营商接口无法获取IP地址
【AF】外网口未勾选区域导致拨号成功但内网无法上网
【AF】未开通云威胁授权却配置引流线路导致外网访问内网业务不通
【AF】因AF非内网用户网关且流量经NAT转发,导致AC获取到的多个115网段IP的MAC均为AF接口MAC、IP-MAC绑定失败
【AF】LDAP认证带外代理模式选择业务区,认证流量未进入VPN隧道导致LDAP认证失败
【AF】控制台登录凭据遗失导致AF控制台无法登录
【AF】双机链路聚合配置导致交换机MAC地址漂移及内网持续丢包
【AF】总部8.0.48老架构选路不支持选择对端选路,无法指定源目IP走分支指定VPN线路
【AF】云威胁情报引流回包在公网侧丢失导致互访业务时断时续
【AF】分支线路Down导致Sangfor VPN一对隧道协商失败并持续告警
【AF】安全策略被禁用且放行所有策略未记录日志导致安全日志与应用控制日志均无记录
【AF】会话保持超时导致IKE协商报文从VPNTUN口发出,与天融信IPSec VPN第一阶段协商失败
【AF】SangforVPN线路使用VLAN接口手动填写固定IP导致4009端口未监听、VPN无法建立
【AF】因本机发包源IP不在云平台放通范围,导致设备自身无法上网
【AF】由于总部 SangforVPN 4009 端口映射到内网设备,导致 SangforVPN 隧道建立失败
【AF】OSPF入站访问列表过滤不生效,因不支持过滤5类LSA导致路由表仍有8000多条
【AF】AF8.0.107升级规则库服务器协议改HTTPS但带外管理下发端口未同步为443导致规则库连通性探测失败
【AF】二次穿越目的IP配置错误导致DNS请求无回包、规则库无法在线更新
【AF】因ISSP RT引流设备未排流导致特定网段无法访问总部内网服务器
【AF】总部VPN线路仍配置旧映射公网IP导致分支对接地址未更新
【AF】第三方阿里云WAF缓存SSE流式响应导致外网AI问答思考过程不实时显示
【AF】DHCP获取的DNS无法解析云图域名导致云威胁情报接入失败
【AF】运营商网络变动导致ARP学习错误,IPSec VPN一阶段协商失败
【AF】内网防火墙接口所配网关不生成路由导致接入零信任后无法访问AF控制台
【AF】对端SSL VPN复用旧连接导致AF IPSec VPN第二阶段协商完成后重新协商,出现“非法HASH载荷”解析异常告警
【AF】两端证书异常导致IPSec VPN不定时无流量且IKEv1第一阶段协商失败
【AF】总部应用控制策略未放行与回包走默认路由导致Sangfor VPN业务不通
【AF】运营商封堵DNS公网IP的53端口导致外网用户域名访问内网业务不通
【AF】因公网环境无法穿透ESP协议导致SangforVPN隧道告警对接不上
【AF】总部出口对微软云地址无回包导致分支经Sangfor VPN访问Ukey业务失败
【AF】IPSec VPN二阶段感兴趣流未包含分支网段导致分支无法访问总部
【AF】总部侧路由未指向防火墙导致无法ping通对端防火墙内网地址
【AF】AF8.0.95新架构版本单边FIN会话提前老化触发本机DDoS误封锁,导致阿里系网站白屏
【AF】回程路由配置错误导致新增服务器入网失败,回包从WAN口发出
【AF】应用控制策略未放通LDAP服务器445端口导致Citrix用户登录缓慢
【AF】本端出口交换机转发故障导致IPSec VPN第一阶段协商包丢失、隧道中断
【AF】对端出口光猫修改IPSec报文的源端口为1027,导致IKEv1第二阶段协商失败并报非法hash载荷
【AF】虚拟线路带宽按万兆配置且源IP未命中限速通道,导致流控限速不生效、下行流量陡增至1.7G
【AF】aTrust映射场景下IPSec对接失败且AF中间回包异常
【AF】内网物联网设备高频DNS小包流量打满业务核导致SSLVPN远程访问卡顿
【AF】海外回连链路延迟导致域名检测超时,云威胁情报网关/SASE联动频繁告警
【AF】升级8.0.107后SSLVPN域账号认证失败且总部无法访问AF控制台
【AF】对端SD-WAN持续请求本端55873端口导致会话五元组冲突,外网回包未转发至eth7,IPSEC VPN断连
【AF】总部访问VPN分支不通且分支访问总部正常
【AF】SASEIOC引流线路出接口为三层口导致双机虚拟网线回包无法处理,内网访问邮件端口不通
【AF】透明口与旁路镜像口混用导致同一IP流量二次穿透设备,下联SDWAN丢包
【AF】互联网中间链路丢大包导致分支内网无法登录总部AF管理地址,修改TCP MSS后恢复
【AF】单臂模式部署下SangforVPN隧道建立失败,改IPSec组网后分支无回包路由
【AF】NAT源端口改写及二阶段全0网段不支持导致与天融信IPsec VPN对接协商失败提示"子网不对"
【AF】第三方云枢/DLP设备代理邮件域名DNS,导致内网多台终端无法访问mail.qq.com等邮件域名(AF配置正常)
【AF】未开启隧道通道检测及VPN端口定期切换致Sangfor VPN链路切换耗时3-6分钟
【AF】IPSec VPN隧道前SNAT规则源区域包含Local导致切换测试宽带时隧道断开
【AF】僵尸网络触发云威胁引流与拨号线路默认路由冲突导致内网访问外网卡顿、网页打不开
【AF】因切换新AC后部分方向策略未放通,导致SSL VPN接入后无法访问10.xx/16网段
【AF】AF侧未开启NAT-T导致IPsec隧道状态UP但业务数据不通、phase2无法拉起
【AF】两端IPSec VPN隧道模式配置不一致且对端MAC地址变动导致隧道中断未建立
【AF】未启用接口与IPSec本地接口IP冲突导致第三方IPSec VPN第一阶段协商失败
【AF】新增外网线路未配置默认路由导致设备带源地址ping公网地址不通
【AF】应用控制策略未勾选子组导致子组内用户无法命中策略被拒绝
【AF】分支无线路由器网段冲突及主机防火墙拦截回包导致Sangfor VPN互访不通
【AF】AF8.0.106版本SSL VPN日志显示爆破登录提示“您不具有更改手机号码的权限,请与管理员联系!”
【AF】公网接口误开启WEBUI管理权限导致外网访问4433端口跳转至控制台登录界面
【AF】双机心跳口和数据口未开启巨帧导致漏洞攻击特征识别库升级后同步超时回滚
【AF】SSL VPN登录后无法访问内网业务
【AF】分支出口防火墙未对VPN设备流量做SNAT导致Sangfor VPN协商失败
【AF】AIQA补丁包JS文件加载时序缺陷导致地域访问控制定制失效,IP归属地纠正无法选择境内省份
【AF】外网Nmap扫描回源地址触发SIP联动封锁导致国际链路Sangfor VPN隧道断开
【aTrust】因对端防火墙配置双向映射触发DOS拦截,导致沙箱上网时断时续
【AF】账号内网服务限制导致SangforVPN隧道内无法打开分支设备控制台
【AF】主主模式下上联接口未配置虚IP导致同一二层广播域内IP冲突,流量卡顿断连
【AF】拆双机采用禁用接口方式且配置未完全下发即重启导致双主环路
【AF】规则ID 13010480动作配置为检测后放行,导致Java代码注入攻击未被阻断并触发登录报错EL1005E
【AF】AES同步的终端信息存在IP为空记录导致业务安全页面报“读取文件失败”
【AF】LDAP认证未匹配OU组映射规则导致域账号大写用户名登录SSL VPN不弹出动态令牌
【AF】内网ARP欺骗攻击伪装网关地址导致部分终端无法上网
【AF】因BNAT策略目的地址为全部,导致内网访问阿里云业务域名的流量被错误转换到内网,访问失败
【AF】内网DNS会话异常暴涨导致会话与流量打满并引发过墙丢包
【AF】上联AC拦截云端域名流量并回送RST包导致云图/云威胁/云鉴接入失败
【AF】因运营商回收公网IPv4地址导致SD-WAN组网VPN线路全部离线
【AF】外网口eth2出口IP配置少一位导致XDR对接链路源地址转换后无法回包、设备无法上线
【AF】AC侧SNMP Max-Repetitions值设为100导致AF响应报文过大触发分片,AC无法获取IP和MAC
【AF】内网AC设备拦截并回送RST报文导致人员定位卡TCP连接上报第9次数据时断开
【AF】外网接口线路带宽未配置导致基于带宽比例的策略路由不生效
【AF】主备模式下备机安全日志未上报至MSS
【AF】Sangfor VPN使用TCP传输模式导致跨境文件传输速率低、延迟高
【AF】老架构不支持IPv6应用识别且非标准端口未识别为HTTP导致SQL注入流量绕过WAF策略
【AF】接口IP地址配置写反导致探针无法访问电子政务网
【AF】家庭宽带WAN口勾选自动获取默认路由导致默认路由优先级高于eth1口,内网电脑无法上网
【AF】SSLVPN 资源地址段重叠且 TCP 资源优先导致反向连接客户端 6400 端口不通
【AF】AF8.0.95启用IPSec VPN后日志打满导致高可用切换原因无法记录
【AF】安全策略目的区域和目的IP配置包含外网导致内网访问外网流量被误识别为业务并提示黑链风险
【AF】因运营商网络限制丢包导致Sangfor VPN隧道时延达500ms
【AF】长时间普通抓包任务被终止并提示“抓包任务未知原因终止”
【AF】总部与分支VPN隧道间NAT一对一转换导致通报攻击源IP无法直接定位内网真实主机
【AF】总部eth1外网线路带宽跑满导致IPsec VPN延迟升高
【AF】内网服务器Proxy ARP模拟网关导致每日下午全网周期性断网
【AF】双机加装板卡未拆双机导致新增网口配置被同步覆盖,eth33/eth34未在管理界面显示
【AF】WAF应用隐藏功能拦截替换405响应,导致外网访问9527端口业务接口返回Method Not Allowed
【AF】北京侧内网链路异常导致经Sangfor VPN访问4433端口时通时不通
【AF】VPN基本设置MTU被修改导致分支与总部SangforVPN对接失败
【AF】5G双域专网域名访问异常,运营商UPF002侧DNS配置不一致导致
【AF】AD域用户密码过期导致LDAP认证提示用户名密码错误无法上线
【AF】环境存在大包限制导致标准 IPsec 隧道建立后浏览器访问对端 HTTPS/HTTP 资源失败(ping/telnet/curl 均可通)
【AF】分支电信固定IP线路外发报文未送达总部导致Sangfor VPN对接失败
【AF】因阿里云VPC云内环境未回包,导致本地分支AF与云上vAF经IPSec以真实IP互访不通
【AF】Edge浏览器携带多语言Accept-Language访问认证页面返回HTTP 422无法加载
【AF】地址对象重复引用同一IP且放通策略/端口不完整导致服务器无法上网
【AF】AC伪造上行AF接口MAC的RST/302回包导致核心交换机MAC漂移,引发AF主备频繁切换
【AF】同一安全策略模板下同一URL配置不同动作,导致URL防护拒绝访问未生效仍为允许
【AF】策略路由接口与下一跳配置错误导致内网流量未引流至SDWAN设备
【AF】断电重启后SangforVPN业务无法恢复,根因指向总部内网DNS服务器未启动
【AF】单臂部署对端设备未配置指向AF的回程路由,导致IPSec对接后业务不通
【AF】AF 8.0.106版本交换芯片丢包导致核心经防火墙到互联网测速下降,跳过AF可达700Mbit/s、经过AF仅200Mbit/s
【AF】校园出口遭受大量攻击触发DoS防护与安全策略拦截导致网卡丢包95%-100%告警
【AF】解密场景下加密邮件流量不经过IPS检测链,465端口Zimbra高危漏洞攻击无法拦截
【AF】中间网闸拦截内网服务器回包导致新建目的地址转换映射外网访问10000端口不通
【AF】sslvpn策略模板未启用受限URL防护导致SSLVPN用户经虚拟IP访问mail域名被Exchange策略WEB应用防护阻断
【AF】因受限URL防护误拦截导致通过域名无法访问邮箱系统(仅IP可访问)
【AF】由于eth1接口静态IP与默认网关配置互换,导致IPSec VPN隧道无法建立
【AF】导入旧版本配置携带本地登录限制策略导致新设备WEB、SSH和管理口无法访问
【AF】中间网络设备MAC地址变更导致IPSec协商回包MAC不匹配,IKEv1第一阶段协商失败
【AF】内网服务器区防火墙拦截DNS解析恶意域名请求导致出口墙无信息等级日志且安全运营显示50个失陷用户
【AF】Windows更新后终端优先使用IPv6 DNS导致EasyConnect内网域名解析异常
【AF】零信任控制中心接管SASE控制台导致云威胁情报网关授权激活失败,报错code=-1
【AF】SNAT规则按顺序匹配导致电信出口SNAT不生效及割接后网络不通
【AF】源进源出接口未配置reverse-route-gateway导致网关MAC更新后GRE发包仍使用历史旧MAC,业务中断
【AF】分支至总部公网线路回包转发延迟导致VPN隧道时延大
【AF】对端IPsec二阶段同时配置ESP和AH而AF仅支持二选一,导致IPsec VPN隧道协商失败
【AF】因双机版本不一致导致信息同步异常、备机无流量检查结果同步至主机引发用户批量掉线
【AF】WAN侧端口扫描叠加本机ACL放通全部localservice导致CPU1单核打满、VPN隧道丢包业务闪断
【AF】SSLVPN资源访问模式为「使用设备的IP地址作为源地址」,态势感知出现大量LAN口访问服务器8809端口日志
【AF】与华为防火墙的IPSec VPN参数不匹配导致隧道每隔约2小时断开且无法自动重连
【AF】云桌面策略限制导致SSL VPN客户端虚拟网卡安装失败并提示"获取虚拟网卡信息失败"
【AF】SSLVPN源地址转换为虚IP后访问备机LAN口控制台不生效
【AF】未配置策略路由导致双向地址转换后流量走错出口,发布地址无法访问映射端口
【AF】路由模式部署后全网业务不通,核心交换机与AF接口同网段冲突
【AF】由于回包匹配默认策略路由,导致访问course.hdu.edu.cn请求从eth25.60进、回包从eth25.305出,来回路径不一致
【AF】AF8.0.95版本访问控制已拒绝IP列表数据量大时cgi查询超时被kill导致IP检索无法返回
【AF】SSLVPN L3VPN资源下发后客户端未注销重登导致资源未生效,外网无法访问内网
【AF】外网恶意域名解析指向公网出口IP导致AF频繁产生HTTP管控、URL和DNS阻断日志
【AF】Sangfor VPN内网子网未发布完整导致隧道正常但内网互访不通
【AF】对端VPN设备丢包导致IPsec隧道业务通信卡住
【AF】URL防护日志上报SIP被误判为异常攻击触发联动封锁源IP,导致放通URL无法访问
【AF】目录同步OU名称含特殊字符被识别为无效导致导入结果误判为fail但实际导入成功
【AF】核心交换机上联口STP生成树开启导致双线路负载路由仅一条线路生效
【AF】第三方日志审计设备持续连接443端口占满UserCookie.conf导致管理界面提示超过并发管理用户上限
【AF】抓包过滤条件源地址配置错误导致抓不到本机发出的Syslog报文
【AF】已对接分布式XDR(接入码)导致云图接入失败并提示联动冲突
【AF】双向地址转换将源IP转换为出接口地址导致基于源地址的ACL拒绝策略不生效
【AF】内容安全文件过滤勾选'网页'文件类型误拦OA平台请求导致零信任VPN部分业务无法访问
【AF】因版本不支持GRE接口流控,导致流控策略不生效且通道无流量
【AF】AC与AF认证转发预共享密钥不一致导致Radius单点登录用户无法识别并以IP上线
【AF】风险处置标记与后台日志上报时间差导致已处置僵尸网络失陷用户重新变为待处置
【AF】AF与阿里云IPSec VPN的IKE/PFS参数不一致及出口AD连接跟踪异常导致隧道中断与协商无应答
【AF】域名污染导致cloud.tencent.com解析命中恶意IP组拒绝策略被拦截
【AF】8.0.32配置导入8.0.107后地址转换与应用控制策略丢失
【AF】电话服务器流量未匹配防火墙策略导致电话呼入后无声音
【AF】IKEv2第二阶段协商失败,VPN断开后无法自动重连,日志提示“收到对端的通知:无效的格式”
【AF】默认策略组any-any全放行未限制外到内访问,导致外网可主动访问未做公网映射的内网终端
【AF】因eth20出口运营商线路质量劣化导致负载均衡下该线路丢包、网络卡慢,AF侧调整策略路由后规避
【AF】未开启TCP状态检测导致僵尸网络日志方向误报,境外主动访问被误判为内网外联境外IP
【AF】SYSLOG日志服务器IP配置错误导致日志外发不成功
【AF】IPsec协商报文被引流导致下联设备IPsec VPN中断且上联口无协商报文
【AF】地域访问控制未放通内网DNS服务器导致境外邮件接收异常
【AF】双机热备配置中控制链路对端IP填写错误导致备机不收心跳包,双机心跳提示故障
【AF】URL过滤对HTTPS仅匹配server name,按完整URL路径拦截不生效
【AF】由于本机防护策略拦截ICMP报文,导致对端无法ping通AF设备eth2接口IP
【AF】内网防火墙DMZ区域流量未经过出口墙导致双墙地域访问控制拦截记录不一致
【AF】因AF8.0.95版本引流线路不支持选择子接口,导致eth0子接口引流线路链路探测故障、时断时续
【AF】政务外网对接MSS要求设备认证,AF和EDR无法完成认证导致5000/8333端口无法访问
【AF】因海外公网对国内SSLVPN链路返回RST导致新加坡办公点拨入失败
【AF】补丁包版本与设备底座不匹配导致升级失败,提示acs_version_check faild
【AF】BFD本地/对端标识配置不匹配导致会话协商失败、链路状态显示故障
【AF】因总部侧环境策略限制未放通目标地址,导致IPsec VPN建立后业务访问不通(AF本身转发正常)
【AF】第三方出口AD设备SSL卸载匹配内容改写范围过大导致业务外网HTTPS访问失败而内网正常(AF本身无拦截)
【AF】因运营商拦截公网映射端口443导致外网访问映射业务不通
【AF】veth.1未勾选源进源出导致回包路径不一致,跨网段访问防火墙80/443端口失败
【AF】老架构设备自身发包匹配第一条策略路由不区分源,导致路由追踪显示的出接口与实际转发不一致
【AF】未预先安装SP03基础补丁包导致禁止内网访问境外IP定制补丁包安装失败
【AF】更换内网上联网卡后旧UDP会话未老化导致端口9518映射不生效
【AF】主主负载模式下主备控切换失败,切换后两台设备均显示为备控
【AF】第三方AC设备策略阻断联动数据(特征码0x5826)导致EDR联动接入失败
【AF】由于未开启HTTPS认证跳转且跨三层环境未配置,导致开启认证后有线终端无法上网
【AF】配置转换后缺少sslvpn区域和sslvpn网络对象导致导入后策略配置缺失
【AF】未配置本机访问控制放通策略导致总部经专线无法Web访问分部AF管理界面
【AF】第三方环境接线错误导致总部终端无法通过Sangfor VPN访问分支
【AF】防火墙误加入SIP平台低版本应用导致联动失败及IP封锁失败
【AF】外部扫描器探测SSLVPN端口导致回包被MSS记录为外联僵尸网络
【AF】域名对象开启主动探测导致设备主动访问封禁域名被上级防火墙误报为僵尸网络失陷
【AF】开启ARP代理触发内核全局路由代答,导致备机eth0对6个内网IP应答ARP使交换机学到错误MAC
【AF】内网流量被复制至旁路旧架构VPN墙且该墙拒绝any回RST导致上网频繁掉线
【AF】内网终端感染恶意程序触发恶意域名访问,外部探针持续告警m0yv家族病毒外联,AF转发配置正常
【AF】目的地址配置在防火墙未启用接口导致内网访问专网不通
【AF】AF8.0.48流控策略下发顺序与匹配顺序不一致导致流量落入默认通道
【AF】内网口eth7收到源IP为公网IP的流量导致流量排行显示公网地址
【AF】AF5.6意外断电后接口配置丢失,导致eth3外网IP丢失、内网无法上网
【AF】AF8.0.32授权管理接口报错导致导入授权文件失败,打JG28补丁后恢复
【AF】NAT64与SNAT策略交叉重叠导致内网IPv4经NAT64访问外网IPv6不通
【AF】AF8.0.32R1版本WAF引擎对webshell上传报文检出缺失,导致webshell上传未被拦截
【AF】境外终端残留VPN会话进程互斥导致SSL VPN虚拟IP未分配及业务资源访问失败
【AF】刷机升级后未配置策略路由导致割接后内网到市局业务不通
【AF】AF本地白名单未同步至XDR告警白名单导致渗透测试IP仍生成安全事件
【AF】分支侧网络中断导致SangforVPN隧道超时断开“connection timeout alive time 20000”
【AF】AF6.3版本缓存占满导致Web管理界面无法跳转firework.php且控制台无法登录
【AF】AD目的地址转换引用的公网IP未配置在接口上,导致IPsec隧道无法建立
【AF】设备长期未使用导致管理口无链路,控制台无法登录,断电静置后恢复
【AF】终端客户端软件会话异常导致投标管家提示“网络错误”
【AF】外网线路无法访问视频CDN域名导致视频无法播放(AF本身配置正确)
【AF】NPS认证策略匹配顺序错误导致RADIUS管理员认证失败并返回MS-CHAP-Error E=649
【AF】主备切换后误将备机当作主机测试网口导致接口不亮被误判
【AF】自定义恶意域名被拦截后解析返回蜜罐IP属正常现象
【AF】策略路由下一跳地址不可达导致禁止访问境外地址配置不生效
【AF】终端侧网络丢包导致SSLVPN登录卡慢并ping外网接入地址丢包
【AF】透明部署8.0.45老架构开启定向数据流分析不显示放行日志
【AF】iplocations接口boardAndCountry入参层级不完整导致查询与添加IP归属地返回1004/1009错误码
【AF】DHCP接口获取22位掩码与内网服务器网段重叠导致VPN隧道连接的内网业务无法访问
【AF】IPSec VPN对端公网地址配置错误导致IKE_SA_INIT反复重传、隧道无法建立
【AF】对端负载均衡设备未开启导致IPSec VPN隧道建立后访问对端内网不通
【AF】总部地域访问控制未放行分支请求导致SangforVPN隧道无法建立
【AF】USB-Key管理员登录被拒绝访问且证书创建卡在"正在请求数据"
【AF】单臂部署VPN对接口网段与内网业务网段冲突导致IPSec VPN本地子网发布失败
【AF】灾备IPSec VPN本端身份ID未配置为WAN接口首个公网IP导致双方发包无回包、隧道无法建立
【AF】目的NAT映射缺少80端口导致访问业务域名跳转身份认证系统登录页
【AF】IMC平台高频ICMP探测触发AC的DDoS策略封锁导致DMZ区服务器网络中断
【AF】公网探测VAF映射25端口触发邮件安全模块自动应答导致挖矿误报
【AF】部分域名DNS解析缓慢导致XDR日志上报失败及联动状态异常
【AF】对端主备设备外网接口未配置网关导致IPSec VPN隧道数据单向不通
【AF】经VPN巡检时中间网络拦截SSH导致纪元平台硬件巡检中断
【AF】AF8.0.35版本缺少IPv6补丁包导致默认IPv6路由不生效,造成IPv6转IPv4(NAT64)业务不通
【AF】因缺少XDR联动包,无法完成XDR对接联动,导致AF在XDR平台显示离线、日志上报失败
【AF】waf进程多端口监听占用管理端口,导致开启IPv4/IPv6双协议栈重启后控制台登录失败(Internal Server Error)
【AF】公网域名解析过多导致会话被污染,服务器区域访问开票业务域名时通时不通
【AF】口令爆破检测阈值默认1分钟15次过低,导致域控Kerberos认证流量被误报为口令暴力破解攻击(规则ID 11089803)
【AF】8.0.35版本API批量下发黑名单在攻击时段出现IP添加失败
【AF】无线到有线链路NAT转换和对端禁止ping导致有线内网无法访问无线内网且AF ping不通对端
【AF】旧会话缓存未释放导致Web应用防护例外添加后部分访问请求仍被方法过滤规则拦截
【AF】两条运营商WAN线路(eth4/eth5)配置同网段导致内网访问外网缓慢
【AF】WEB应用防护规则排除项添加例外未先保存导致提示“URL格式不合法”
【AF】总部与分支共享密钥配置不一致导致Sangfor VPN对接失败,分支报“连接管理中共享密钥错误”(错误码30)
【AF】因内网小路由器SNAT导致AF源NAT规则未匹配,192网段经IPsec访问远程PC不通
【AF】纪元平台升级失败导致AF/AC设备巡检全部失败,报错table report_items has no column named need_manual_confirm
【AF】内网网段更换后代理上网策略源网络对象未同步,导致分支VPN代理上网访问总部不通
【AF】因出口华为防火墙端口扫描拦截导致外网访问端口映射10201无响应、SYN持续重传
【AF】SNMP服务器配置MAC非交换机上联接口MAC导致跨三层取MAC识别无线用户失败
【AF】自签名证书“颁发给”字段与访问地址不符导致SSLVPN网页登录页提示NET::ERR_CERT_INVALID
【AF】对端H3C路由器L2TP profile通配匹配拦截IPSec协商报文导致IPSec VPN隧道无法建立
【AF】内网网关设备访问限制导致NIPS设备Web管理页面无法访问
【AF】AF8.0.48域名ACL策略配置下发延迟导致CDN场景域名放通不生效并周期性首包拦截
【AF】因总部Sangfor VPN部署于内网SSL设备,traceroute经过SSL vpntun口公网节点
【AF】云图侧接入节点端口号配置错误导致分支AF到SASE接入节点的Sangfor VPN隧道无法建立
【AF】云鉴异步查询机制导致首次流量放行并触发网安通报
【AF】VPN专线被终端管理大流量占满导致VPN对方访问控制台访问卡慢
【AF】XDR升级至2.0.45R正式版后加密算法变更为AES128,导致AF与XDR联动失败(TLS握手失败)
【AF】出口路由器接口故障导致主主虚拟网线部署下主链路出包无回包、业务中断
【AF】上联测试设备拦截三次握手后连接致分布式XDR对接提示“网络不通/密码错误”
【AF】机房异常断电后设备无法启动,alarm灯常亮且管理口/业务口指示灯不亮
【AF】下联亚信防火墙DDoS阈值过低导致外网访问映射端口丢包
【AF】被扫描服务器未回复RST包导致IPS无法判定端口扫描探测行为
【AF】AF8.0.83版本存在CPU温度取值缺陷(写死80度、告警阈值宏定义70度),导致snmpd每15分钟误报设备温度过高
【AF】eth18接入专线未配置VLAN1911子接口,导致本机ping对端内网地址不通
【AF】源地址转换范围未包含内网机器地址导致配置策略路由后无法上网
【AF】认证策略未导入本地用户组导致临时用户无法显示用户名/MAC地址
【AF】对端华三防火墙配置为中心节点导致IPSec VPN隧道建立后业务数据不通
【AF】因终端hosts文件被修改导致域名解析异常,分支无法通过域名访问总部专线
【AF】第三方扫描URL指向业务官网导致SQL注入漏洞误报
【AF】出口固定公网IP上网异常导致EDR、SIP对接MSS域名解析超时及设备离线
【AF】下联交换机链路探测目标配置错误导致联通线路维护时全网流量中断(AF自身配置正确)
【AF】主主模式下云威胁情报网关引流线路未配置导致恶意域名未送检(送检次数为0)
【AF】内网SNMP响应包被SIP反向记录源目IP导致境外IP黑名单看似不生效
【AF】对端阿里云外网带宽跑满导致IPSec VPN业务丢包
【AF】硬件故障导致AF-1000-B1310进入BYPASS状态,业务全部中断,重启后临时恢复
【AF】因出口拨号线路DNS解析失败,导致SSL VPN WebAgent不通,ping域名报bad address
【AF】客户端PC未发出443端口报文导致无法访问AF管理页面
【AF】上联交换机防火墙拦截地址转换后的流量导致内网终端访问业务服务器无回包
【AF】终端SSL VPN客户端接入后内网域名无法解析(AF服务端配置正常)
【AF】分支零信任纯UDP对接SangforVPN导致UDP流量触发总部出口AF的udp flood防护
【AF】岸端上联网段IP地址冲突导致路由器无法学习网关MAC,船岸IPsec VPN组网中断
【AF】云威胁情报网关未排流认证IP及钉钉域名导致AC钉钉认证跳转页面访问超时
【AF】SSLVPN虚拟网段未发布至SangforVPN本地子网且未配置放通,分支SSL VPN接入后无法访问总部网段
【AF】管理口IP被修改导致本机访问控制对80端口访问不生效
【AF】SNAT在多出口地址场景下默认使用首个地址作为源地址,导致部分内网电脑无法访问特定网站
【AF】因双机应用识别规则库升级时序差异,导致备机出现"创建id名称映射失败"告警(本身配置正确)
【AF】设备非直连网络波动导致离线升级SAVE病毒库上传失败,提示“上传的库文件不是病毒库或virus_sxf版本”
【AF】因设备被BBC纳管导致Sangfor VPN隧道间路由新增按钮置灰无法点击
【AF】由于VPN区域未放通且上网行为管理未加白,导致IPsec VPN下SAP访问提示Connection reset by peer
【AF】云威胁情报网关本地测试授权缺失导致绑定云图后设备仍显示未授权
【AF】第三方IPS设备阻断请求回包导致地址转换后跨地裸纤VPN业务不通
【AF】安全策略地址对象重复引用导致业务系统无法访问互联网
【AF】内网终端访问恶意域名触发外网检测平台告警,DDoS防护被误判失效
【AF】阿里云弹性网卡源/目的检查未关闭及安全组入方向未放通导致高可用虚拟IP无法公网访问
【AF】双向地址转换源IP转换未填写出接口IP导致发布网站无法访问且导入报前缀参数错误
【AF】应用控制策略默认拒绝未放通4009端口流量导致深信服VPN建立失败
【AF】OSPF优先级冲突导致静态路由重发布不生效,下联路由无法学习
【AF】另一线路外网80端口未配置双向NAT映射导致访问业务域名被重定向到AF认证页面
【AF】运营商割接后网关ARP未刷新导致AF感知不到线路DNS故障致网页无法打开
【AF】内网设备与同一IPsec VPN对端的协商冲突导致AF拨号VPN卡在第一阶段无法建立
【AF】域SSO换网络IP变化后第6个终端登录提示“Account does not allow more than 5 users to log in”
【AF】云威胁情报网关运行状态显示未联动并提示云平台未授权
【AF】策略路由接口下一跳地址配置错误导致内网流量无法引流至SDWAN设备
【AF】升级后vlan0蜜罐代理地址与HA接口地址冲突导致双机状态显示“对端未知”
【AF】内网回包路由掩码配置为32位导致IPSec隧道业务流量不通
【AF】万兆光口未将接口速率手动调整为千兆导致接入千兆光模块后光口不亮
【AF】总部VPN线路配置的Public IP与WebAgent地址不一致导致Sangfor VPN隧道频繁断开
【AF】大流量单会话集中转发导致加权最小流量调度下出口流量严重不均
【AF】总部核心交换机缺少到分支AF VPNTUN虚拟IP的返回路由导致分支无法接入总部SIP
【AF】AF8.0.7R2内置jQuery 1.8.2存在跨站脚本漏洞导致外网口80和442端口被扫描出XSS漏洞
【AF】默认路由指向专线口导致内网终端无法访问外网
【AF】因SASE云威胁情报网关授权激活链接为一次性且重复打开失效,导致AF侧SASE授权状态异常
【AF】上游AC开启DoS防护误阻断DNS请求,导致内网终端经AF解析域名超时
【AF】HCI虚拟化平台中AF虚拟机使用Intel E1000网卡导致公网访问反向代理Web卡慢、ping延迟高达200ms
【AF】因对端H3C交换机策略配置错误,导致链路聚合切换延迟、业务不通
【AF】现网流量超设备性能参数导致CPU占用超90%及数据包转发延迟
【AF】运营商专线回包携带VLAN1047标签导致AF接专线突然不通
【AF】核心侧残留SSL VPN路由冲突导致IPsec VPN部分网段不通且流量误出公网
【AF】第三方日志服务器VictoriaLogs按UTC+0解析导致日志显示时间比北京时间晚8小时
【AF】分支防火墙WAN口未勾选WEBUI导致总部经隧道间路由访问管理页面被本机访问控制阻断
【AF】本机LOCAL区域缺少SNAT与默认路由回包配置导致通过公网地址登录AF失败
【AF】AF8.0.95因SASE本地缓存缺陷导致送SASE会话数过高,引发云情报云端卡顿
【AF】主备监控网口同时故障后触发抢占延时,主线路恢复后需等待延时结束才完成主备切换
【AF】配置DNS-Mapping导致内网无法通过业务域名访问内网服务器,外网及IP访问正常
【AF】联通传输侧端口速率协商方式不匹配导致千兆光模块接入AF后链路无法UP
【AF】端口映射8888映射80与DNS Mapping解析端口不匹配导致内网无法入会及域名访问报ERR_CONNECTION_REFUSED
【AF】eth8 WAN口未配置默认网关导致链路检测失败及ping 100%丢包
【AF】目的地址转换端口映射错误导致外网无法访问SSL VPN
【AF】IPS自定义规则无法拦截无应用层数据的80端口TCP三次握手访问
【AF】流控未统计VPN隧道流量导致eth2接口流量大于流控线路统计值
【AF】纪元平台巡检账号未使用admin导致AF设备巡检失败,提示“请检查输入的密码是否为admin账号的密码”
【AF】接口未勾选“远程维护”且管理员账号未勾选“原厂支持”导致数字化服务平台巡检失败
【AF】安全防护策略未包含Web应用防护模块,导致afrog工具1500余条POC测试仅检出30余条
【AF】双向NAT改写源IP且不支持插入XFF导致OA服务器无法获取外部访问真实IP
【AF】默认路由走拨号线路致会话数受限引发上网卡慢
【AF】源地址转换策略误勾选VPN区域并转换为出接口地址导致跨VPN互访源IP被转换
【AF】TLS Client Hello报文MSS值过大导致HTTPS业务无法访问(Empty reply from server)
【AF】缺少放通8091端口策略且未配置双向映射导致内网无法访问云端映射端口
【AF】日志经ETH3口外发导致SIPLOGGER日志源显示异常
【AF】虚拟线路带宽上限仅10G,20G链路聚合带宽无法适配
【AF】策略路由目的地址为All误匹配NAT回流流量,内网用户无法通过公网映射地址访问内部业务
【AF】由于白名单中医保DNS地址放行了相关目的IP,导致访问未被防火墙拦截并触发上级医保通报
【AF】因运营商限制单IP会话数,导致内网访问网页卡顿、测速无法达到千兆
【AF】WAN口拨号获取二级运营商地址导致SSL VPN申请WebAgent后无法访问
【AF】网络波动导致所有网口流量同时突降且MSS监测防火墙离线
【AF】因使用黑名单华为OSX010000光模块导致万兆光口eth7/eth8异常Down并被识别为电口引发断网
【AF】AF自身出公网路由不匹配导致DNS透明代理下nslookup查询域名2秒超时
【AF】对端设备网线未接回导致内网口eth5链路down网络中断
【AF】官网服务器侧回包不完整导致公网经AF映射下载文件损坏
【AF】向日葵软件UDP打洞占满端口池和会话数导致全网DNS超时无法上网
【AF】因LVS备用地址回应解密后报文,导致AF丢弃源地址不匹配回包,开启解密后业务系统网站无法访问
【AF】sangfor_waf模块异常拦截登录控制导致管理地址端口可达但无法登录Web控制台
【AF】NAT转换后数据包命中策略路由走WAN口导致内网终端无法通过公网访问内网服务器
【AF】业务地址误加入黑名单且VLAN子接口未划分安全区域导致DNAT目的地址转换不通
【AF】下挂小交换机接入额外流量导致SangforVPN隧道工作时段接收方向丢包严重
【AF】上游网络限制源IP访问导致控制台无法登录且管理口Ping不通,AF配置正常
【AF】云蜜罐封禁日志在云端生成及下发存在固有延迟,封禁生效后约8分钟才显示日志
【AF】DNS代理缓存队列满及不支持TCP解析导致内网访问报“ERR_CONNECTION_TIMED_OUT”
【AF】办公网流量二次经过设备被重复匹配安全策略导致驱动人生/向日葵业务被拦截
【AF】公网线路40ms时延致VDI多包交互累计延迟,经端口映射访问VDI卡慢
【AF】域名A记录IP与允许策略中域名对象IP重合,导致未放通域名被放行
【AF】设备处于BYPASS状态导致ETH2/ETH3 bypass口不亮灯
【AF】IPSec配置使用非公网IP导致与aTrust隧道无法建立
【AF】VPN线路配置的公网IP与出口AD NAT映射公网IP不一致导致标准IPSec VPN协商失败
【AF】SASE引流策略覆盖基于域名的策略路由,导致升级8.0.108后域名选路不生效
【AF】下联核心交换机缺少目的IP明细路由导致AF无法上网及云图/XDR联动失败
【AF】超融合虚拟交换机端口组VLAN标签配置错误及核心交换机缺少回程路由导致虚拟防火墙改IP后无法访问网关及态势感知SIP
【AF】上游出口路由器返回报文TTL为1被AF丢弃,导致内网终端无法访问互联网
【AF】单品WAF不含IPS漏洞攻击防护模块,低频SMTP暴力破解未产生告警
【AF】僵尸网络防护策略关联安全策略区域配置错误导致恶意域名请求无法检出
【AF】云端内部网络故障导致蜜罐无诱捕日志,切换出口后通信恢复
【AF】非国产设备黑名单配置文件格式与信创AF不兼容,黑名单导入后仅成功导入28条
【AF】备机带外管理口IP与主机业务口IP冲突导致主备镜像模式配置无法同步、备机不通信
【AF】内网核心交换机路由目的网段配置错误导致新增专线业务不通
【AF】镜像口未亮导致旁路部署云威胁情报网关未检出恶意域名流量
【AF】应用控制策略未放通GRE到内网口区域流量导致专线ICMP报文被丢弃
【AF】业务防护策略未启用WEB应用防护功能导致添加URL例外失败,被拦截URL无法放通
【AF】老架构不支持IPv6解密导致HTTPS流量安全日志缺失真实IPv6客户端源IP记录
【AF】接口链路探测生成路由优先级高于静态路由导致静态路由度量值失效且流量优先匹配故障链路
【AF】标准IPSec VPN未调整MSS导致RDP UDP 3389分片大包过多,远程桌面操作卡顿
【AF】API登录请求携带content-length导致登录接口返回“缺少客户端证书”错误
【AF】多条同参数源NAT策略按顺序匹配不随策略路由轮询,导致流量全部命中首条策略、专线1跑满
【AF】XDR联动封锁管理口导致直连eth0无法登录控制台
【AF】跨云NAT转发iperf3 TCP测速仅约10M且UDP严重丢包,因云上NAT网关带宽限制
【AF】分支SDWAN选路策略未覆盖新增线路导致该线路Sangfor VPN对接失败
【AF】客户端tcping仅完成TCP三次握手不发送应用层数据,应用识别引擎无法识别导致未放通的策略端口仍可被访问
【AF】服务对象放通端口误改为TCP:8077导致8087端口访问被全拒绝策略拦截
【AF】阿里云VPC路由表缺少回包路由导致IPSec VPN隧道建立正常但专线访问不通
【AF】公网出口映射场景下未配置VPN线路公网IP导致分支SangforVPN无法建立隧道
【AF】两个分支AF仅对接总部且未配置隧道间路由导致分支间组网访问不通
【AF】FTP服务器目录写入权限被变更,日结报表上传返回550 Access is denied
【AF】中间交换机存在相同IP的ARP报文导致链路时断时通及业务通信中断
【AF】机房供电异常致同电源AC与AF同时重启引发全网断网(AF配置正常)
【AF】日志查询时间条件误选导致安全防御日志显示“暂无数据”
【AF】海康监控设备侧返回RST包导致公网映射地址视频无法播放(AF转发正常无拦截)
【AF】双机主备控角色协商异常导致无法修改和同步双机配置
【AF】透明双主模式下网线误接路由模式接口导致OSPF邻居建立失败
【AF】多线路VPN勾选定制选路未配置规则导致线路故障时隧道随机一通一不通
【AF】修改登录密码后登录提示密码错误,U盘恢复密码后恢复正常
【AF】第三方AC设备拦截HCI访问VMware的443/902端口流量,导致HCI纳管VMware时除主控外各节点网络不通(AF自身已放行配置正确)
【AF】网络网关下移导致分支访问总部业务流量未经SDW转发
【AF】内网终端NAT后统一出口地址触发本机DoS防护,导致全网断网约5分钟
【AF】由于防火墙被错误添加到SIP低版本应用分组,导致AF与SIP态势感知联动失败、IP封锁全部失效
【AF】导入表格缺少关键列导致应用控制策略失效不生效
【AF】因对端核心交换机发送能力约976M导致旁路镜像接口eth9接收流量未达万兆线速
【AF】钉钉认证返回国外IP导致ATrust连接流量匹配国外IP策略路由走eth6口
【AF】存在两条相同的默认路由导致云上内网电脑打开网页缓慢且下载正常
【AF】Sangfor VPN双向地址转换配置错误导致冲突网段互通失败,报错“开启静态转换时只能配一个源IP组”
【AF】未开通网关杀毒与杀毒引擎更新授权,导致首次下载恶意文件未被拦截,XDR联动封堵仅能事后封禁
【AF】内网网段被加入白名单导致恶意流量绕过检测遭外部通报
【AF】云安全访问服务排流策略未排除内网认证服务器地址导致认证页面无法弹出
【AF】因运营商对eth9(PPPoE)口流量封堵限速,导致eth9口间歇性断网(AF本身CPU内存正常、配置正确)
【AF】主主透明部署双机日志独立存储不同步导致本机查询不到SQL注入拦截日志
【AF】下挂交换机拦截流量且AF未放通DHCP报文导致业务访问与DHCP获取失败
【AF】勒索专项防护将已做ACL限制的内网服务器仍标记为开放勒索常用端口中危风险
【AF】测试终端存在192.xx/16在链路路由导致Sangfor VPN互访ping不通
【AF】AF8.0.6因cloud_sdk与afmsgexchngcli日志监听端口2932重复,导致cloud_sdk进程无法启动并触发巡检进程异常告警
【AF】策略路由源地址未含内网网段导致主备线路负载切换失效及VPN资源访问失败
【AF】TMS流量路径变更后不再经过AF,目的地址转换策略匹配数为0不生效
【AF】对端SAP侧多条隧道及旧感兴趣流残留导致IPsec VPN部分源IP时通时不通
【AF】光猫路由模式未映射44343端口导致外网无法访问SSL VPN
【AF】流控保证通道配置导致开机高峰期接口流量被拉满
【AF】本机DoS防护触发拦截导致公网访问映射端口及ping不通
【AF】同一个恶意域名,连续产生了好几种日志,其中包含了一条放行的云鉴日志,非漏过,是正常机制
【AF】AF8.0.107执行show snat命令时dataplane.fw因空指针段错误出core,心跳口down触发主备切换
【AF】AF8.0.95策略下发触发recheck导致链路探测失败及路由回撤,接口流量突降业务中断
【AF】内网同网段主机互ping不通,定位为二层区域未放行(非AF问题)
【AF】主主透明部署未放通VRRP组播报文导致上下联链路持续丢包
下一代防火墙AF
【新架构】应用控制策略故障排查终极手册(持续更新)
搜本产品
【新架构】应用控制策略故障排查终极手册(持续更新)
更新时间:2026-07-09 20:21:22


 {{ language }}


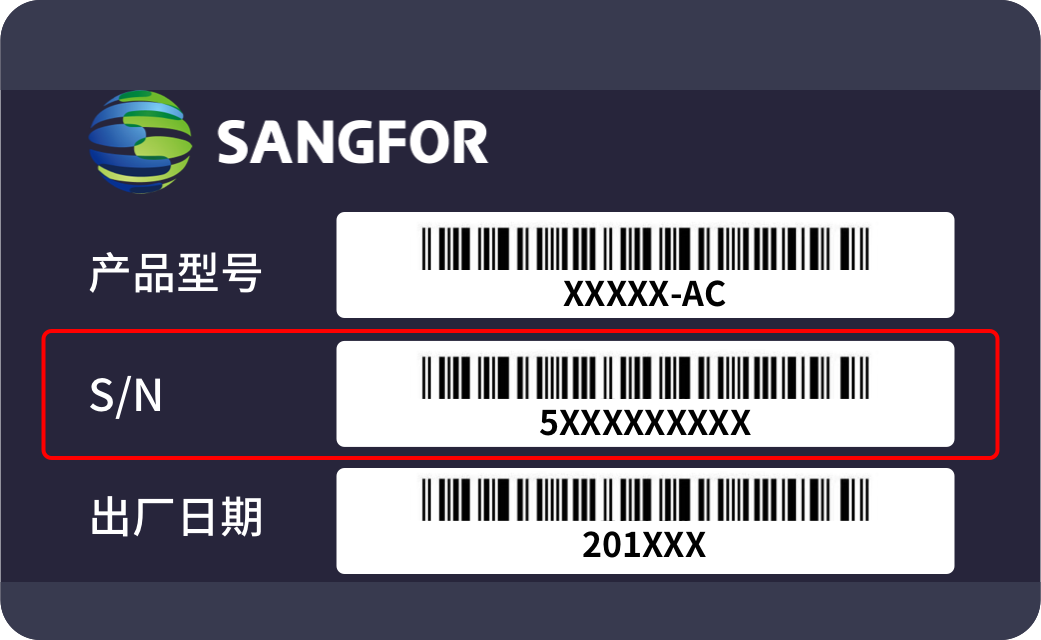

 建议使用Chrome浏览器访问!